セキュリティの手引き
会社のパスワードのルールの決め方|定期変更をやめて、長く・使い回さない
公開:2026年10月14日/最終更新:2026年10月14日/Moshiru 岡﨑 悠太
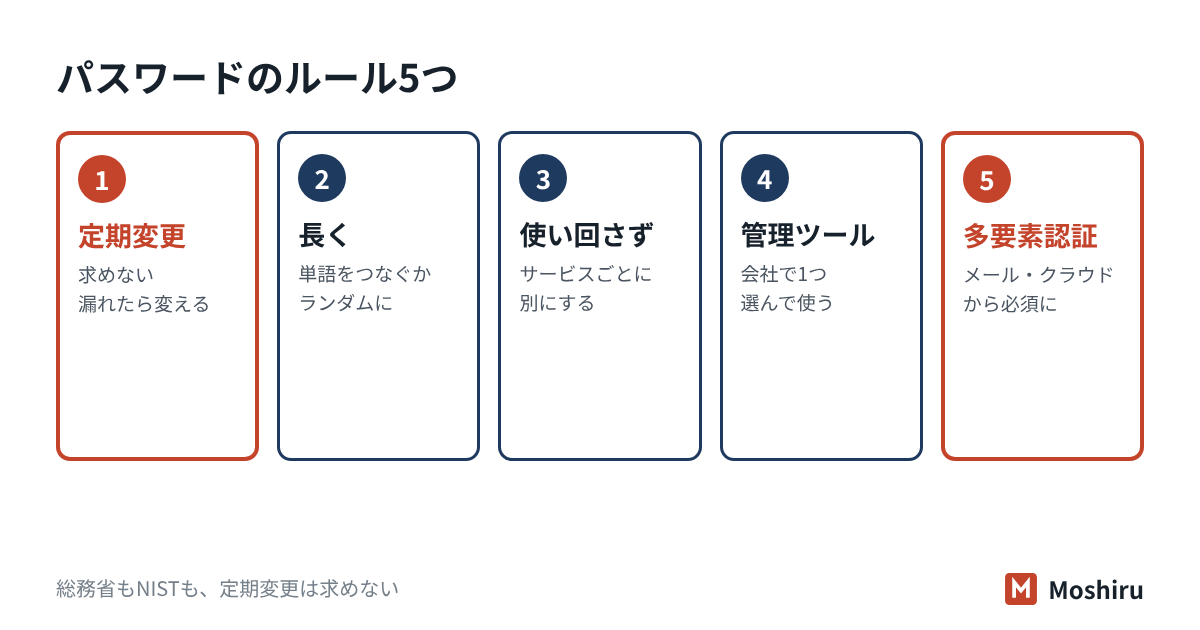
結論:会社のパスワードのルールは、①定期的な変更は求めない(漏れたときにすぐ変える)、②長くする、③使い回さない、④パスワード管理ツールを使う、⑤多要素認証を入れるの5つで足ります。総務省は、漏れた事実がなければ変更の必要はなく、定期変更はかえって使い回しを招くおそれがあるとしています。米国の基準(NIST)も、定期的な変更を求めてはならないとしています。
なぜ定期変更をやめるのか
90日ごとに変えるルールがあると、「Password1」を「Password2」にするような、決まった型で変えてしまうことがあります。総務省の「国民のためのサイバーセキュリティサイト」は、定期変更はパターン化や使い回しにつながるおそれがあり、かえって問題になるとしています。そのうえで、サービスから漏れた、破られたと分かったときは、すぐに変えることを求めています。
米国の国立標準技術研究所(NIST)のデジタル認証の基準(2025年7月公開の第4版 SP 800-63B-4)も、定期的な変更を求めてはならず、漏れた証拠があるときは変更させる、としています。
決めておく5つのルール
| ルール | 中身 |
|---|
| 長くする | 覚える必要があるものは、関係のない単語をいくつかつなげる。管理ツールに任せるものは、長いランダムな文字列にする |
| 使い回さない | サービスごとに別のパスワードにする。1つ漏れると、同じパスワードの他のサービスにも入られるため |
| 避けるもの | IDと同じ文字、名前、電話番号、生年月日、辞書にある単語1つ、「123456」のような並び |
| 漏れたら変える | 流出の知らせがあったとき、不審なログインがあったとき、退職者が知っていた共有パスワードはすぐ変える |
| 多要素認証 | メール、クラウド、会計、管理画面には、パスワードに加えて確認コードなどを求める設定にする |
長さの目安として、NISTの基準は、パスワードだけでログインする場合は15文字以上、多要素認証の一部として使う場合は8文字以上としています。また、「大文字・数字・記号を必ず混ぜる」といった文字の種類の決まりは課さないこととしています。
サービスごとに長いパスワードを覚えるのは無理があります。パスワード管理ツールを使えば、覚えるのはツールの1つだけになります。NISTの基準も、ログインする側のサービスは管理ツールや自動入力を使えるようにしなければならない、としています。
- 会社で1つ選ぶ:個人がばらばらのツールを使うと、退職のときに引き継げません。
- 管理ツール自体に多要素認証をかける:ここが破られると全部が見えてしまうためです。
- 共有するパスワードは、共有の保管庫に入れる:付箋やチャットで回さない。
- 退職のときは共有分を変える:辞めた人が見られたパスワードは変更します。
社内ルールのひな形
パスワードの取り扱い(〇年〇月〇日 制定)

1. 定期的な変更は求めない。次のときはすぐ変更する。
   ・漏えいの知らせがあった/不審なログインがあった
   ・共有パスワードを知る人が退職・異動した
2. 長くし、他のサービスと使い回さない。
3. 会社が指定するパスワード管理ツールに保存する。
4. メール・クラウド・会計・管理画面は多要素認証を必ず使う。
5. パスワードを付箋・チャット・メールで共有しない。
(担当:〇〇)
取引先のチェックシートで「定期的に変更していますか」と聞かれたら、実際のルールを書き、定期変更をしない理由(総務省・NISTの考え方)と、漏えい時に変更する運用を添えると伝わります。ひな形は例なので、実態と違う内容をそのまま写さないでください。
よくある質問
社内の規程に「90日ごとに変更」とあります。すぐ消していいですか?
規程を変えるときは、代わりに多要素認証と管理ツールを入れることもあわせて決めてください。取引先との契約で定期変更が決まっている場合は、その契約が優先です。
多要素認証はどこから入れればいいですか?
参考にした資料
- 総務省「安全なパスワードの設定・管理」(国民のためのサイバーセキュリティサイト)
- NIST「SP 800-63B Digital Identity Guidelines: Authentication and Authenticator Management」