自工会/部工会ガイドラインとSCS★3の対応表|レベル1を済ませた会社が★3で追加になりやすいところ
こんな
- 自動車業界の
取引先に、 部工会 ガイドラインの チェックシートを 出している 会社が、 ★3の 準備を 始める とき - 「部工会で
答えた ことを ★3に どこまで 使えるか」を 知りたい とき
読み終えた
「部工会レベル1で
結論:自工会/部工会
この対応表の前提
自工会/部工会
★3の26件と、部工会ガイドラインの対応
| ★ | 部工会の | レベル1の | 重なり |
|---|---|---|---|
| 1-2-1 | 4 体 | 13 | ほぼ同じ |
| 1-2-3 守秘義務の | 2 機密情報を | 4 | ほぼ同じ |
| 1-3-1 | 1 方針 | 1 | ほぼ同じ |
| 2-1-1 取引先との | 14 外部への | 77・78 | ほぼ同じ |
| 2-1-2 機密情報の | 8 他社との | 44 | ほぼ同じ |
| 2-1-4 | 8 他社との | 46 | ほぼ同じ |
| 3-1-1 情報機器、 | 11 情報資産の | 59・60 | ほぼ同じ |
| 3-1-2 | 14 外部への | — | レベル2に |
| 3-1-3 外部情報 | 14 外部への | 76 | ほぼ同じ |
| 3-1-4 機密区分に | — | — | 解説書では |
| 4-1-1 ユーザ | 9 アクセス権 | 49・51 | 一部重なる |
| 4-1-2 管理者 | 9 アクセス権 | — | レベル2に |
| 4-1-3 認証の | 18 認証・認可 | — | レベル3に |
| 4-1-4 | — | — | 解説書では |
| 4-1-5 | 18 認証・認可 | — | レベル2に |
| 4-1-6 | — | — | 解説書では |
| 4-1-7 アクセス | 9 アクセス権 | 49 | ほぼ同じ |
| 4-2-2 | 7 日常の | 38 | ほぼ同じ |
| 4-3-4 適切な | 24 | 148・149 | ほぼ同じ |
| 4-4-1 安全な | 11 情報資産の | — | レベル2に |
| 4-4-4 パッチ・アップデートの | 19 パッチや | 124 | 一部重なる |
| 4-4-5 マルウェア | 22 マルウェア | 136・137 | ほぼ同じ |
| 4-5-1 | 17 通信制御 | — | レベル2に |
| 5-1-1 | 23 不正 | — | レベル2に |
| 6-1-1 | 4〜6 体制・事故時の | 16・18・24 | ほぼ同じ |
| 7-1-1 事業継続要件に | 24 | 150 | 一部重なる |
「—」は、
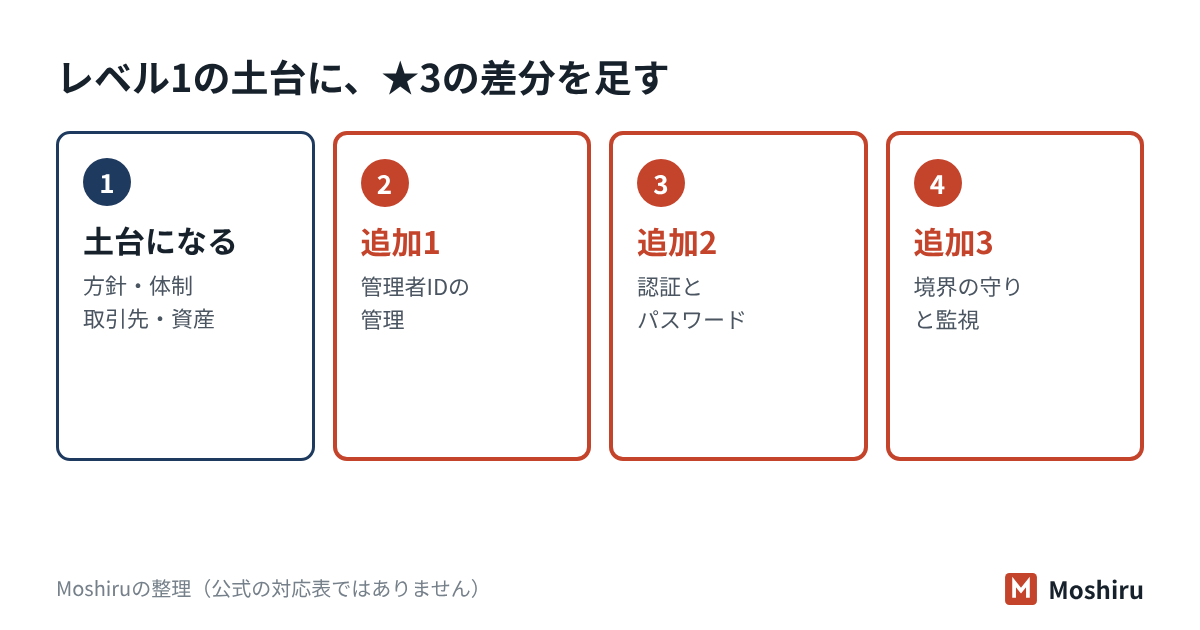
レベル1を済ませた会社が、★3で追加になりやすいところ
下は、
- 管理者IDの
管理 機器ごとの(8項目): 管理者と 責任者を 決める、 管理者IDを 共有しない、 誰が 管理者IDを 持っているか 把握する、 付与・変更・削除を 申請・承認制に する、 など。 - 認証と
パスワード 認証の(4-1-3〜4-1-6、 計14項目): 強さの 決め方、 パソコンや スマートデバイスの ロック (10回以上の 失敗で ロックする、 または 失敗の たびに 間隔を 延ばす。 6文字以上の パスワードか PIN)、 パスワードの 設定ルールと 管理ルール。 - ネットワークの
境界 ファイアウォールや(7項目): ルータの デフォルトの 管理パスワードを 変える、 認証されていない 外からの 通信を 遮断する、 不要に なった ルールを 消す、 インターネット 経由で 設定を 変える ときは 多要素認証か 接続元の 制限を かける、 など。 - パッチの
期限: 重大・高リスクと説明される 脆弱性を 直す更新は、 リリースから 14日以内に 適用する。 サポートが 終わった 機器や ソフトは、 削除するか、 インターネットとの 通信を 遮断する。 - 監視
(3項目): 外からの不正な アクセスと、 社内から 不正な サーバへの 通信を、 リアルタイムに 検知・遮断する 仕組みを 入れる。 ログと アラートを 見て、 事故に あたるか 判断する。 異常時に 通知が 届くように する。
どの
よくある質問
部工会のレベル1を満たしていれば、★3も満たせますか?
公式の対応表はありますか?
次に読む
部工会のチェックシートと★3、まとめて進める
部工会