AitB攻撃とは| 多要素認証のあとのログインを奪う手口と防ぎ方
結論:AitB
何が起きるか:AitMとAitBの違い
ログインすると、
| 手口 | 仕組み |
|---|---|
| AitM | 偽の |
| AitB(BitM) | 攻撃者の |
Microsoftの
なぜ多要素認証だけでは防げないか
確認コードや
パスキーや
AitBという言葉の出どころ
BitMは、
見分け方:ログインの前に3つ見る
- アドレスバーの
ドメイン: 見た目や ロゴは 本物と 同じです。 ドメインで 判断します。 - 自動入力が
効くか: ブラウザやパスワード管理ツールは、 保存した サイトでしか 自動入力しません。 いつもは入るのに 入らない ときは、 偽の サイトを 疑います。 - 流れの
不自然さ: 「共有ファイルを見る」などの リンクから、 いきなりMicrosoftや Googleの ログインを 求められる 流れは 要注意です。
見分けに
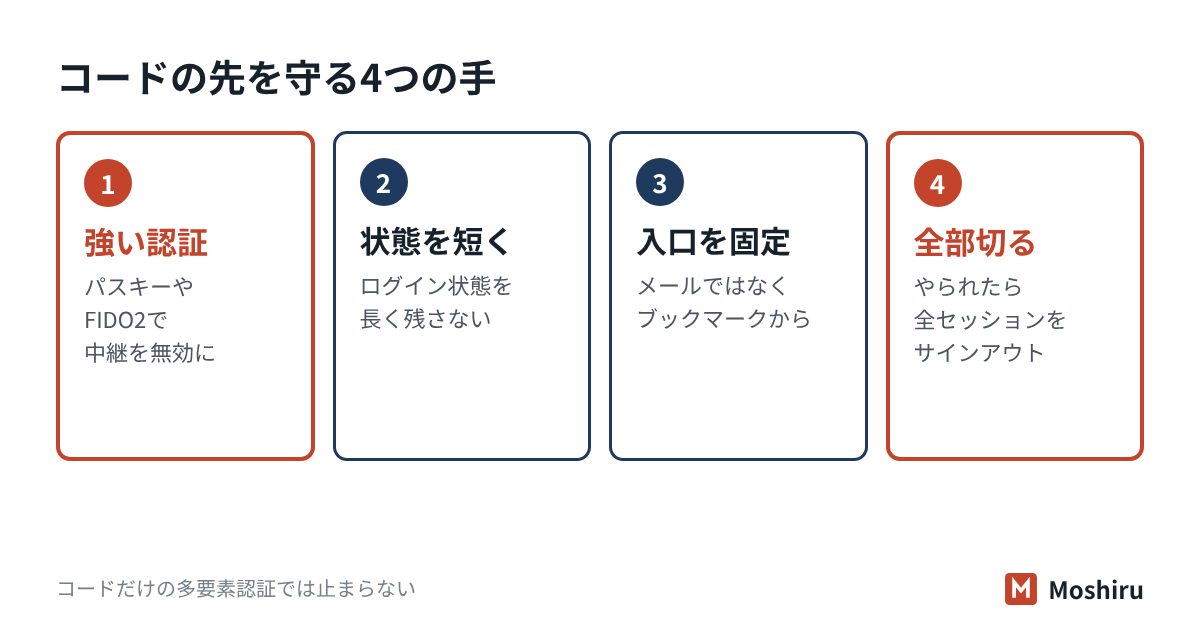
防ぎ方:効く順に5つ
| 対策 | やる |
|---|---|
| フィッシングに | Googleは |
| 条件付きアクセス | 会社の |
| ログイン状態を | Entraは |
| ブックマークから | メールの |
| 怪しい | Googleは |
画面の
やられたかもしれないときの初動
偽の
- 全セッションを
サインアウト: Microsoft 365は、Entra 管理 センターで ユーザーの 「概要」から 「セッションの 取り消し」を 選びます。 Google Workspaceは、 管理コンソールで ユーザーを 停止すると ログイン Cookieも リセットされます。 個人の Google アカウントは 「セキュリティ」の 「すべての デバイスを 管理」から、 知らない 端末を ログアウトします。 - パスワードを
変える: 正規の画面から 変え、 使い回している 所も 変えます。 - 認証方法を
確かめる: 攻撃者が自分の 電話番号の 確認方法を 足していた 例が あります (Microsoft、 2023年)。 見覚えの ない 方法や 端末は 消します。 - 転送と
ルールを 取引先からの確かめる: 返信を 既読に して アーカイブへ 移すルールを 作られた 例が あります。 見る 所はメールアカウントが 乗っ取られたら の表に あります。 - 記録して
知らせる: 時刻、入力した 画面の URL、 届いた メールを 残し、 社内と 取引先に 知らせます。
Microsoft Learnに
よくある質問
パスキーにすれば、もう安全ですか?
小さな会社で、条件付きアクセスが使えません。
誰が、どの方法でログインしているかを洗い出す
Moshiruの
アカウント
参考にした資料
- MITRE CAPEC「CAPEC-662: Adversary in the Browser (AiTB)」
- MITRE CAPEC「CAPEC-701: Browser in the Middle (BiTM)」
- F. Tommasi, C. Catalano, I. Taurino
「Browser- in- the- Middle (BitM) attack」 International Journal of Information Security (2022年) - Mandiant
(Google Cloud) 「BitM Up! Session Stealing in Seconds Using the Browser- in- the- Middle Technique」 (2025年3月) - Microsoft Security Blog
「From cookie theft to BEC: Attackers use AiTM phishing sites as entry point to further financial fraud」 (2022年7月) - Microsoft Security Blog
「Detecting and mitigating a multi-stage AiTM phishing and BEC campaign」 (2023年6月) - フィッシング
対策協議会 「フィッシング対策 ガイドライン 2026年度版」 - Microsoft Learn
「条件付きアクセス 認証の 強度」 - Microsoft Learn
「条件付きアクセスの アダプティブ セッションの 有効期間ポリシー」 - Microsoft Learn
「Microsoft Entra ID で ユーザー アクセスを 取り消す」 - Google Workspace 管理者
ヘルプ「Google サービスの セッション 継続時間を 設定する」 - Google Workspace 管理者
ヘルプ「不正 使用された アカウントを 特定して 保護する」 - Google
アカウント ヘルプ「 パスワードの 代わりに パスキーで ログインする」 - Google
アカウント ヘルプ「 アカウントに アクセスした デバイスを 確認する」 - Google
アカウント ヘルプ「 セキュリティ 通知への 対応」 - Gmail ヘルプ「Gmail の
メールを 他の アカウントに 自動転送する」