個人情報が漏れた(おそれがある)ときの報告と通知|個人情報保護委員会への速報・確報
結論:個人データの
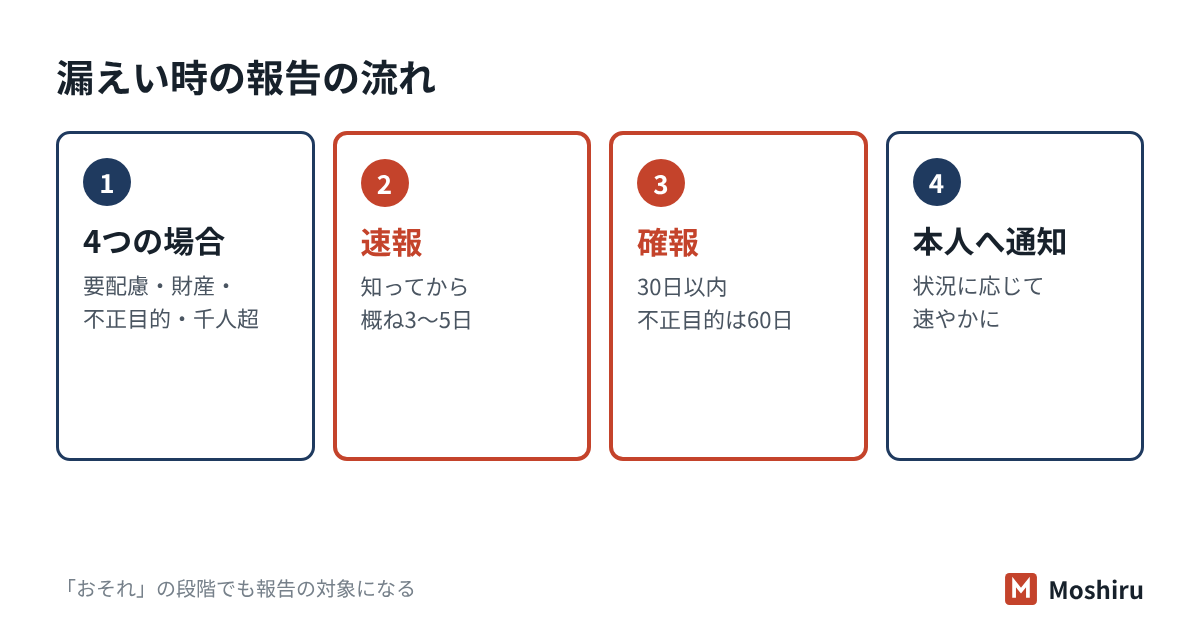
報告が必要な4つの場合
| 場合 | 例 |
|---|---|
| ①要配慮個人情報が | 従業員の |
| ②財産的被害の | クレジットカード |
| ③不正の | 不正アクセス、 |
| ④本人が | 設定ミスで、 |
- 「おそれ」も
対象: 漏れた確証は ないが、 その 時点の 事実から 漏えいが 疑われる 場合です。 人数が 確定しない ときは、 最大で 1,000人を 超えるかで 判断します。 - 高度な
暗号化が データがされていれば 対象外: 高度に 暗号化されているなど、 本人の 権利を 守る 措置が あれば 報告は いりません。 - ③の
「不正」には また従業員も 含まれます。 ③は、 自社だけでなく 委託先や、 利用している サービスへの 攻撃も 含みます。
報告の期限と方法
| 段階 | 期限 | 書く |
|---|---|---|
| 速報 | 知った | その |
| 確報 | 知った | 9項目すべて |
- 「知った」
時点: 法人では、どこかの 部署が 知った 時点から 数えます。 - 確報の
日数: 土日・祝日も 数えます。 最終日が 土日・祝日・年末年始なら 翌日まで。 - 方法:委員会の
「漏えい 等報告フォーム」に 入力します。 Word様式は 社内で 整理する ための 参考で、 報告には 使いません。 マイナンバーが 含まれる (含まれるか 分からない) ときは 専用の フォームです。 - 報告先が
違う 委員会が業種: 権限を 各省庁に 委ねている 業種は、 その 省庁に 報告します。 - 委託先の
場合: 委託元に速やかに (概ね3〜5 日以内) 知らせれば、 委託先の 報告義務は 免除されます。
報告する
本人への通知
本人への
件名:お客様の個人情報に関するお知らせとお詫び

〇年〇月〇日、当社の(システム名)において、
(不正アクセス等)により、お客様の個人情報が
外部に漏えいしたおそれがあることが分かりました。

■対象となる情報:氏名、メールアドレス、(項目)
■原因:(分かっている範囲で)
■現時点での二次被害:確認されていません/(内容)
■お願い:不審なメールにご注意ください。
 (パスワードの変更など、取っていただきたい対策)
■お問い合わせ:(窓口・受付時間)
ひな形は
報告の前に社内でやること
- 責任者に
すぐ 不正アクセスなら報告し、 広がりを 止める: 該当の 機器を ネットワークから 外し、 パスワードを 変えます。 - 事実を
調べる: いつ、何が、 どこから、 どう 漏れたか。 ログや 記録を 消さずに 残します。 - 影響の
範囲を 誰の、決める: どの 項目が、 何人 分か。 4つの 場合に 当たるかを 判断します。 - 再発防止策を
考え、 実施する。
ランサムウェアの
よくある質問
4つの場合に当たらなければ、何もしなくていいですか?
報告の義務はありませんが、任意で報告することはできます。社内での調査、原因の究明、再発防止は、漏えいがあればいつでも必要です。
後から「漏れていなかった」と分かったら?
報告対象に当たると判断したあと、実際には当たらなかったと分かった場合、本人への通知は不要とされています。委員会への報告の扱いは、報告フォームの案内か委員会に確かめてください。
委託先から漏れたときは誰が報告しますか?
原則は委託元と委託先の両方です。委託先が委託元に知らせた場合は、委託元が報告します。
事故のあとに届くチェックシートにも、事実で答える
事故の