会社の
DNSキャッシュポイズニング・セッションハイジャック・リプレイ攻撃とは|通信を狙う3つの攻撃と防ぎ方
こんな
- 「通信が
盗聴される」 「セッションが 乗っ取られる」と 言われて、 何が 起きるか 知りたい とき - 自社サイトや
ECサイトの HTTPS化・ ログインの 作りを、 制作会社に 確かめたい とき - 社員が
外出先の Wi-Fiで 仕事を して よいか、 ルールを 決めたい とき
読み終えた
「通信を
結論:3つは
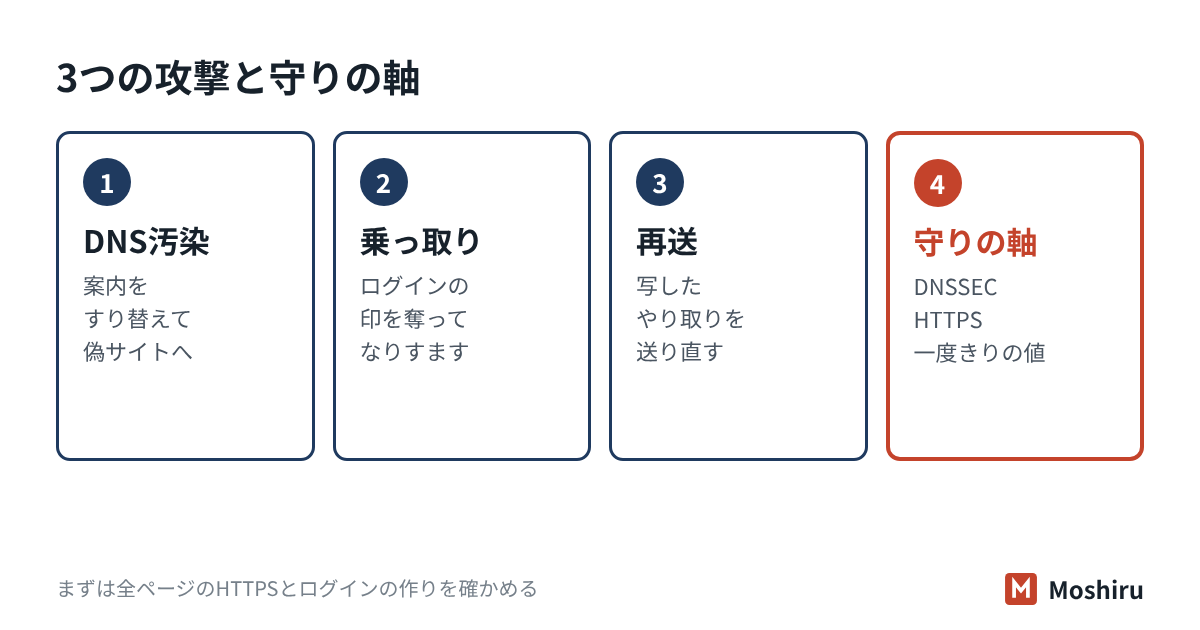
3つの攻撃は、狙う場所が違う
インターネットで
| 攻撃 | 狙う | 起きる | 主な |
|---|---|---|---|
| DNS | 名前から | 正しい | DNSSEC、 |
| セッションハイジャック | ログイン中の | パスワードなしで | 推測されにくいID、 |
| リプレイ攻撃 | 過去の | 写された | 一度きりの |
「盗聴」は、
DNSキャッシュポイズニング:案内所の住所録をすり替える
DNS
キャッシュポイズニングは、
2008年に、成功しやすい手口が見つかった
JPRSに
- 送信元ポートの
ランダム化: 問い合わせに使う 窓口の 番号も 毎回 変え、 当てにくくします。 - 外からの
問い合わせを 社外の断る: 誰から でも 調べ物を 受け付ける 「オープンリゾルバ」に しません。 - DNSSEC:応答に
電子署名を 付け、 受け取った 側が 「改ざんされていない 本物の 答え」かを 確かめられるようにします。 JPRSは、 これを 根本的な 対策と 位置づけています。
.jp
セッションハイジャック:ログイン中の印を奪う
サイトに
IPAの
| 手口 | 中身 | 作り側の |
|---|---|---|
| 推測 | 連番など、 | 予測しに |
| 盗用 | 盗聴や | 印を |
| 固定化 | 攻撃者が | ログインが |
IPAは、
リプレイ攻撃:一度通ったやり取りを再送する
NIST
防ぎ方は
- 一度きりの
値(ナンス): 確認する側が 毎回 違う 値を 出し、 その 値を 使った 答えだけを 受け付けます。 NISTは、 こうした 仕組みを 持つ方式は リプレイ攻撃に 強いと しています。 - 時刻
(タイムスタンプ): Kerberos認証の 仕様 (RFC 4120)では、 メッセージに 時刻を 入れ、 ずれが 許容範囲を 超えた ものや、 同じ ものが 二度来た ものを 拒否します。 - 使い捨ての
コード: NISTは、ワンタイム パスワードは 有効期間中でも 一度しか 受け付けてはならないと しています。
逆に、
中小企業がやること:まずHTTPSとログインの作り
3つの
| 確かめる | な |
|---|---|
| 全ページが | 盗聴で |
| HSTSを | ブラウザに |
| ログインの | HTTPの |
| ログインの | 固定化を |
| ログイン状態が | 印を |
| 社内の | 古い |
社員の
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 外部に | はい。 |
| 社外から | はい。 |
| Web | はい。 |
| 公衆無線LANの | はい。 |
試験ではここが問われる
- DNS
キャッシュポイズニング: キャッシュDNSサーバーに 偽の 応答を 覚えさせる 攻撃。 対策は DNSSEC (電子署名で 応答を 検証)、 送信元ポートの ランダム化、 オープンリゾルバの 停止。 - DNSSECが
守る 応答のもの: 出どころと 改ざんの 有無 (完全性)。 通信を 暗号化して 隠す ものではない、と 区別する。 - セッションハイジャックの
3類型: 推測・盗用・固定化。固定化の 対策は 「ログイン成功後に 新しい セッションIDを 発行」。 - リプレイ攻撃の
対策: ナンス(一度きりの 値)、 タイムスタンプ、 シーケンス番号、 ワンタイム パスワード。 暗号化だけでは、 写した ものの 再送は 防げない ことがある。 - 紛らわしい
対: セッションハイジャックは「印を 奪う」、 リプレイ攻撃は 「やり取りを 写して 再送する」。
確認問題
問1 DNS
- ア
ログイン 成功後に 新しい セッションIDを 発行する - イ DNSの
応答に 電子署名を 付けて、 受け取った 側で 検証できるように する - ウ パスワードの
文字数を 増やす - エ メールの
送信元を 確かめる 仕組みを 入れる
答えと解説
問2 リプレイ攻撃への
- ア 毎回
同じ パスワードを 送るように する - イ 認証の
たびに 一度きりの 値や 時刻を 使い、 古いやり取りを 受け付けない - ウ Web
サーバーを 2台に 増やす - エ 受信した
メールの 添付ファイルを 開かない
答えと解説
問3 社員25人の
- ア DNS
キャッシュポイズニング/DNSSECを 使う - イ セッション
固定化/ ログイン 成功後に 新しい セッションIDを 発行する - ウ DDoS
攻撃/CDNを 使う - エ リプレイ攻撃/
パスワードを 定期的に 変える
答えと解説
よくある質問
HTTPSにすれば、この3つはすべて防げますか?
DNSSECは、自社で何か設定が要りますか?
社員がカフェのWi-Fiで仕事をするのは禁止すべきですか?
暗号化の設定確認は任せて、結果を報告に使う
Moshiruは、
参考にした資料
- JPRS トピックス&コラム No.009
「新たなる DNS キャッシュポイズニングの 脅威 ~カミンスキー・アタックの 出現~」 (2011 年2 月時点の 情報) - JPRS トピックス&コラム No.013
「DNSSECの 概要と 今後の 展開」 (2011 年4 月時点の 情報) - JPRS
「JPRS Deploys DNSSEC in the JP Domain Name Service」 (2011年1月) - IPA
「安全な ウェブサイトの 作り方 - 1.4 セッション 管理の 不備」 - NIST CSRC Glossary
「replay attack」 (出典:NIST SP 800-63-4、 SP 800-53 Rev. 5) - NIST CSRC Glossary
「session hijack attack」 (出典:NIST SP 800-63-4) - NIST SP 800-63B-4「Digital Identity Guidelines: Authentication and Authenticator Management」
- IETF
「RFC 4120: The Kerberos Network Authentication Service (V5)」 (2005年7月) - IETF
「RFC 6797: HTTP Strict Transport Security (HSTS)」 (2012 年11 月) - 総務省
「公衆無線LANの セキュリティの 現状に ついて」 (2017 年11 月)