会社の
パスキーとパスワードレス認証とは|FIDOの仕組みとリスクベース認証
こんな
- パスワードの
使い回しを やめさせたい・パスキーの 導入を 検討する とき - 多要素認証を
入れたのに、 偽サイトで ログインを 奪われる 手口が あると 聞いて 不安な とき - SGや
支援士、 Security+の 勉強で、 FIDO・パスキー・リスクベース 認証の 違いを つかみたい とき
読み終えた
「パスキーの
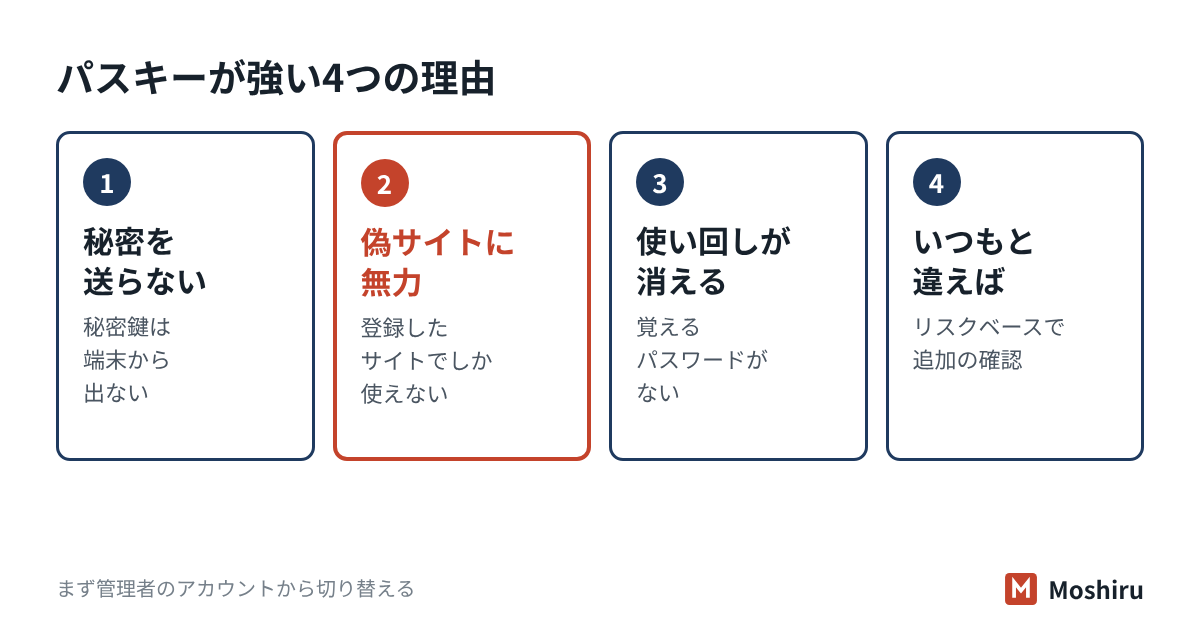
結論:パスキーは、
なぜパスワードだけでは守れないのか
パスワードは
| 弱点 | 起きる |
|---|---|
| 使い回し | どこか |
| フィッシング | 本物 |
| サーバーからの | サービス側に |
多要素認証
ただし、
パスキーの仕組み:秘密を送らないログイン
パスキーは、
- 登録:公開鍵だけを
サービスに 預ける。 秘密鍵は 端末から 出さない。 - ログイン:サービスが
毎回ちがう 問題 (チャレンジ)を 送る。 - 本人の
確認: 利用者は端末の ロック解除と 同じ 方法 (指紋、 顔、 PIN)で 承認する。 - 署名して
返す: 端末が秘密鍵で 問題に 署名して 返し、 サービスが 公開鍵で 確かめる。
この
パスキーはサイトごとに
同期するパスキーと、端末に固定するパスキー
| 種類 | 保存場所 | 向いている |
|---|---|---|
| 同期する | iCloud | 一般の |
| 端末に | 1台の | 管理者や、 |
NISTの
認証の方式を比べる
今
| 方式 | 使い回しの | フィッシング | 利用者の |
|---|---|---|---|
| パスワードだけ | 受ける | 受ける | 覚える・入力する |
| パスワード | 大きく | 中継されると | 2回入力する |
| パスキー | 起きない | 強い | 指紋や |
利用者に
会社でパスキーを入れる手順
会社で
| サービス | 設定の | 注意 |
|---|---|---|
| Google Workspace | 管理コンソールの | 有効に |
| Microsoft 365(Entra ID) | Entra | 追加の |
- アカウントを
棚卸しする: 退職者や共有の アカウントを 先に 整理する。 残ったままだと、 そこが 穴に なる。 - 管理者から
始める: 管理者にセキュリティキーを 2本ずつ 登録し、 1本は 金庫などに 保管する。 - 社員に
広げる: 登録の手順を 1枚に まとめ、 期限を 決めて 全員に 登録して もらう。 - なくした
ときの スマホを手順を 決める: なくした 人が、 本人確認の うえで 再登録できる 流れを 用意する。 - 弱い
方式を 全員の減らす: 登録が 済んだら、 SMSなどの 弱い 方式を 順に 止める。
たとえば社員35人の専門商社では(架空の例)
Microsoft 365を
この
リスクベース認証:いつもと違うログインだけ確かめる
リスクベース認証は、
見る
- あり得ない
移動: 短い間に、遠く 離れた 2か 所から ログインが ある。 - 匿名の
IPアドレス: 身元を隠す通信経路 (Torなど)からの ログイン。 - 見慣れない
状況: いつもと違う 場所、 端末、 ブラウザからの ログイン。
危ないと
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 多要素認証を | はい。 |
| パスワードの | はい。 |
| 不審な | いいえ。 |
パスキーは
試験ではここが問われる
- パスキー
(FIDO)の サーバーには仕組み: 公開鍵だけを 登録し、 秘密鍵は 端末から 出さない。 ログインは 署名に よる チャレンジレスポンス。 - 生体情報の
扱い: FIDOでは指紋や 顔の 照合は 端末の 中で 行い、 生体情報は サーバーに 送らない。 - フィッシング耐性:パスワードや
ワンタイム パスワードは 中継されうる。 パスキーは サイトに 結びつく ため強い。 - リスクベース認証:場所・端末・
時間などから リスクを 判断し、 高いときだけ追加の 認証を 求める。 - 多要素と
多段階: 知っているもの・持っている もの・本人の 特徴の うち、 異なる 種類を 組み合わせるのが 多要素。 同じ 種類を 2回重ねるのは 多段階です。
確認問題
問1 パスキー
- ア 利用者の
指紋の 情報を サーバーに 送り、 サーバーで 照合する - イ サーバーに
登録した 秘密鍵で、 端末から 送られた 署名を 確かめる - ウ 端末の
秘密鍵で サーバーからの 問題に 署名し、 サーバーは 登録された 公開鍵で 確かめる - エ サーバーが
送る 6桁の コードを、 利用者が 入力する
答えと解説
問2 社員22人の
- ア パスワードを
12文字から 16文字に 延ばす - イ SMSの
コードを、 認証アプリの コードに 切り 替える - ウ パスキーを
全員に 登録させ、 ほかの ログイン方法を 順に 止める - エ パスワードを
毎月 変更させる
答えと解説
問3 リスクベース
- ア すべての
ログインで、 毎回 3つの 要素を 求める - イ ログインの
場所や 端末などから 危なさを 判断し、 高いときだけ追加の 確認を 求める - ウ 一度の
ログインで、 複数の サービスを 使えるように する - エ 人間に
よる 操作か どうかを、 画像の 文字を 読ませて 確かめる
答えと解説
よくある質問
パスキーを入れたら、パスワードはなくなりますか?
社員がスマホをなくしたら、ログインできなくなりますか?
私用のスマホでパスキーを使わせてもよいですか?
アカウントの仕分けは任せて、手順書で進める
Moshiruは、
参考にした資料
- FIDO Alliance「Passkeys」
- NIST
「SP 800-63B-4: Digital Identity Guidelines — Authentication and Authenticator Management」 (2025年7月) - Google Workspace 管理者
ヘルプ「Allow users to skip passwords at sign-in」 - Microsoft Learn「Enable passkeys (FIDO2) for your organization」
- Microsoft Learn「What are risk detections?」(Microsoft Entra ID Protection)
- IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.1 (2025年4月)