「重要な機密情報を扱うクラウドサービスで、多要素認証を使っていますか」の答え方|確認先・回答例・証拠の例
こんな
- 取引先から
届いた チェックシートに、 この 設問が あった とき - 社内の
誰に、 何を 確かめれば よいか 分からない とき
読み終えた
「確認先に
この
ここまで
取引先に
社内の誰に確認すればよいか
クラウドサービスの
件名:多要素認証の設定状況の確認のお願い

【担当者名】さん

取引先からセキュリティのチェックシートが届き、次の点を確認しています。

■メール、ファイル共有、会計など、機密情報を扱うクラウドサービスの一覧
■そのうち、多要素認証(パスワード+確認コードなど)を必須にしているサービスと、そうでないサービス
■管理者のアカウントにも多要素認証をかけているか

【期日】までに、分かる範囲で教えてください。
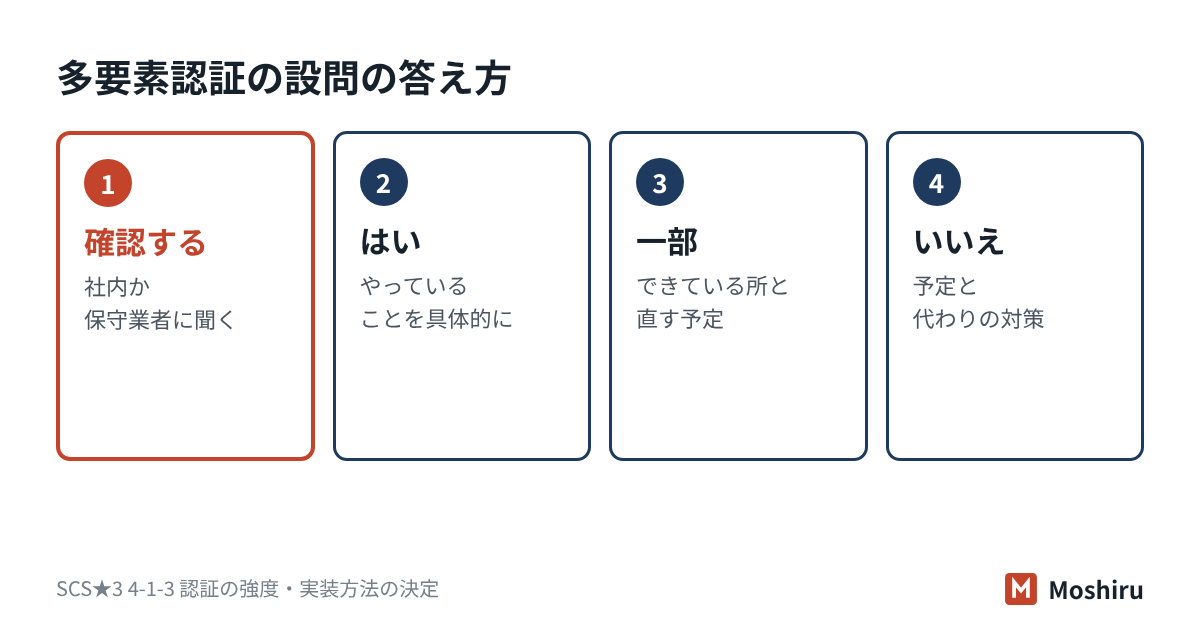
回答例(はい/一部/いいえ)
書き方の
| 回答 | 回答例 |
|---|---|
| は | 「機密情報を |
| 一部 | 「メールと |
| いいえ | 「多要素認証は |
「いいえ」のときは、どう書けばよいか
全部を
迷いやすいケース
- ガラケーや、
スマホを SMSや持たない 社員が いる: メールで 送る 確認コード、 または 会社が 貸す端末を 使う 方法が あります。 使える 方式は、 設問の 要求事項の 文面と 取引先の 指定で 確かめてください。 - 共用の
アカウントを 共用アカウントは、使っている: 確認コードが 1台に 集まり、 使った 人も 特定できません。 個人ごとの アカウントに 分けるのが 先です (設問 11・12とも 関係します)。 - サービスが
多要素認証に 代わりの対応していない: 対策 (社内 ネットワーク からの 接続に 限る、 管理者のみが 使うなど)と、 乗り換えの 時期を 書きます。 「いいえ」の 理由だけより、 予定を 書いた ほうが 伝わります。
証拠を求められたら、何を出せばよいか
- 多要素認証を
必須に した 設定画面の 写し (アカウント名は 消す) - 対象の
クラウドサービスの 一覧と、 設定の 有無 - 認証方式
(認証アプリ、 SMSなど)を 書いた ルール
パスワードや、
SCS評価制度の★3では、どう求められているか
★
- すべての
ユーザ ID 及び管理者 IDに ついて、 システム 及び情報機器への アクセスを 許可する 前に、 ユーザIDごとに 設定されている 認証情報( パスワード 等)で ユーザを 認証する こと。(4-1-3-1) - 重要な
機密情報を 取り扱う クラウドサービスに おいて、 ユーザ及び管理者が サービスに アクセスする 場合は、 常に No.4-1-3-3で 示す認証要素を 利用した 多要素認証を 使用する こと。(4-1-3-2) - 多要素認証の
使用に 当たっては、 以下の いずれかの 要素から 2種類以上を 選択し、 利用する こと。 - 知識情報(例:ID・ パスワード ) - 所有情報(例:ワンタイム パスワード ※又は 証明書) - 生体情報(例:指紋、 顔、 虹彩又は 静脈) - その 他の 情報(例:IP アドレス) ※利用者の メールアドレス、 電話番号等に 対して ワンタイム パスワードを 送信して 利用者に 入力させる 方法及びスマートフォンへの 認証要求を 利用した 認証方式を 含む。(4-1-3-3) - 多要素認証の
知識情報と して 用いる パスワードは、 8文字以上と する こと。(4-1-3-4)
くわしくは、チェックシート
次に読む
シートごと送れば、回答はこちらで作ります
届いた