会社の
情報セキュリティ規程の一覧|情報管理・インシデント対応・SNS利用など
こんな
- どんな
社内規程を 作ればいいか 分からない とき - 取引先の
チェックシートで 「規程類を 整備していますか」と 聞かれ、 何が そろっていればいいか 知りたい とき - IPAの
「情報 セキュリティ 関連規程 (サンプル)」を 開いたが、 59ページあって どこから 手を つけるか 迷う とき
読み終えた
「うちに
結論:情報
会社に必要な情報セキュリティ規程は?
規程は、情報
| 規程 | 決める | 優先度 |
|---|---|---|
| 体制・役割 | 責任者、 | まず |
| 情報資産の | 重要度の | まず |
| アクセス制御・認証 | アカウントの | まず |
| インシデント対応 | 事故の | まず |
| 委託先管理 | 委託先の | まず |
| インターネット・ | 使って | 次に |
| 人 | 守秘の | 次に |
| IT機器の | 更新、 | 次に |
| バックアップ・復旧 | 取る | 次に |
| 物理的な | 入退室、 | 次に |
| テレワーク | 使う | 在宅勤務が |
| 生成AIの | 使って | 使っていれば |
| システム開発・保守 | 開発の | 自社開発が |
規程は
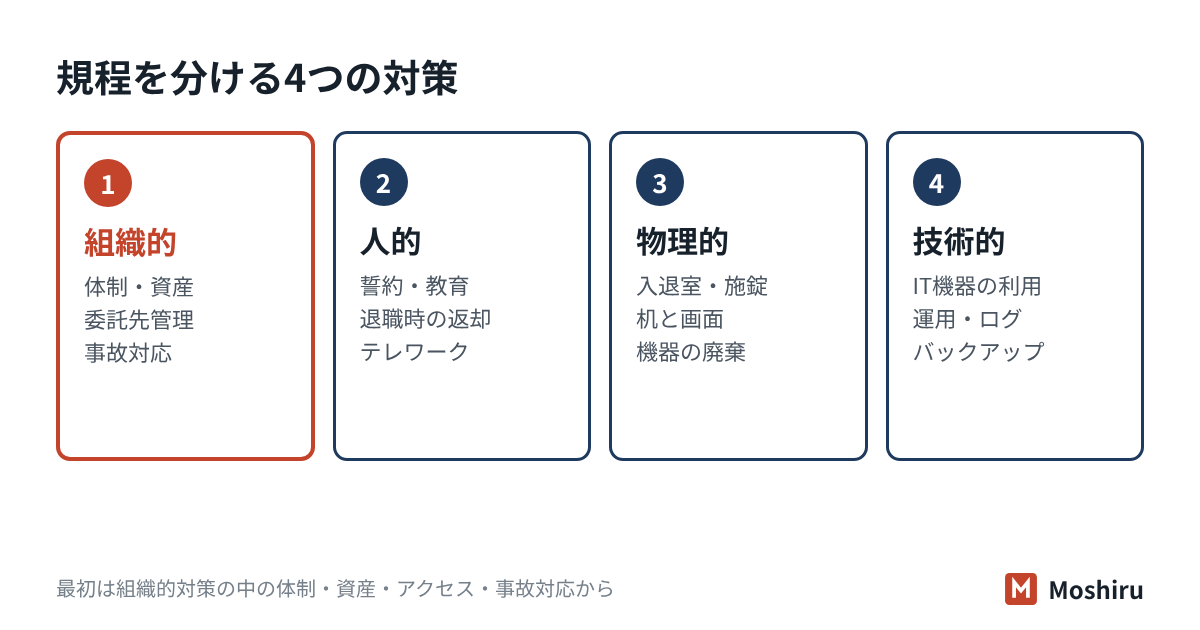
IPAの「情報セキュリティ関連規程(サンプル)」には何がある?
情報処理推進機構
| 分類 | サンプルの |
|---|---|
| 1 組織的対策 | 組織、 |
| 2 人的対策 | 雇用条件、 |
| 3 物理的対策 | 入室権限と |
| 4 技術的対策 | アクセス制御の |
サンプルには、
サンプルは
小さな会社はどの規程から作ればいい?
迷ったら、
- 体制・
役割: 責任者と連絡先が 決まらないと、 ほかの 規程の 主語が 決まりません。 役割の 分け方はセキュリティ担当の 決め方 を参考に してください。 - 情報資産の
管理: 何が大事な 情報かを 決めます。 台帳は情報資産台帳の つくり方 で作れます。 - アクセス制御・
認証: 退職者のアカウント停止と 多要素認証は、 チェックシートで 特に よく 聞かれます。 - インシデント対応:報告先と
判断する 人を 決めるだけでも、 初動が 変わります。 - 委託先管理:外注や
クラウドに 情報を 預けているなら、 早めに 作ります。 - 残りの
章: 自社診断で「できていない」と 出た 所から 足していきます。
たとえば社員12人の会計事務所では(架空の例)
顧客の
| 規程 | この |
|---|---|
| 情報資産の | 顧客の |
| アクセス制御 | 会計ソフトは |
| インシデント対応 | 誤送信や |
| 生成AIの | 顧客名や |
事務所の
SNS利用・生成AI・個人情報の規程はどう扱う?
この
| テーマ | IPAサンプルでの | 足すときの |
|---|---|---|
| SNSの | 「インターネットの | 会社の |
| 生成AIの | 付録5の | 入力して |
| 個人情報の | 資産管理や | 個人情報保護委員会の |
IPAの
個人情報保護委員会の
規程を形だけにしないには?就業規則とのつなぎ方と見直し
規程は、
- 就業規則と
つなぐ: IPAのサンプルは、 規程に 違反した ときの 懲戒を 就業規則に 準じる 書き方に しています。 懲戒の 定め方は 労働契約法などが 関わる ため、 社会保険労務士や 弁護士に 相談してください。 社員の モニタリングを 規程に 入れる 場合は労働関連の 法律と もモニタリング 確認してください。 - 周知の
記録を 入社時と残す: 改定時に 説明し、 読んだ ことの 確認を 取ります。 教育の 進め方は社員教育と 標的型メール訓練 で扱います。 - 点検して
直す: IPAのサンプルは、 点検の 結果を 委員会に 報告し、 規程が 守られていない、または 不十分なら 原因を 直すか 規程を 改訂する 流れです。 点検は監査と 内部統制 、見直しはPDCAで 規程を で見直す 扱います。
規程どおりに
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報セキュリティに | はい。 |
| インシデント | はい。 |
| SNSの | はい。 |
| 規程に | いいえ。 |
規程の
試験ではここが問われる
- 規程の
位置: 情報セキュリティ 関連 規程は、 基本方針の 下の 「対策基準」に 当たります。 具体的な 作業の 順番 (実施手順)とは 区別します。 - 安全管理措置:個人情報保護委員会の
ガイドラインは、 基本方針の 策定、 規律 (取扱規程)の 整備、 組織的・人的・物理的・技術的安全管理措置、 外的環境の 把握を 挙げています。 - 規程の
例と 入退室の分類: 管理は 物理的、 守秘の 誓約や 教育は 人的、 委託先の 管理や 事故対応の 体制は 組織的、 アクセス制御は 技術的、のように 振り分けられます。 - 実効性:規程は
周知・教育・点検・ 見直しと セットで 意味を 持ちます。 違反時の 扱い (懲戒)は 就業規則と つなぎます。 - 英語:Security+や
CISMでは、 Acceptable Use Policy (AUP、 利用規程)、 Incident Response Policy などの 名前で 問われます。
確認問題
問1 IPAの
- ア 組織的対策
- イ 人的対策
- ウ 物理的対策
- エ 技術的対策
答えと解説
問2 社員18人の
- ア システム
開発・保守の 規程と、 搬入物の 受け渡しの 規程 - イ 体制・役割、
情報資産の 管理、 アクセス制御、 インシデント対応の 規程 - ウ IPAの
サンプル 59 ページを、 書き換えずに そのまま 全部 - エ 規程は
作らず、 口頭で 注意する
答えと解説
問3 個人情報保護委員会の
- ア 基本方針の
策定 - イ 個人データの
取扱いに 係る 規律の 整備 - ウ 外的環境の
把握 - エ 第三者認証の
取得
答えと解説
よくある質問
情報セキュリティ規程のひな形は、どこで手に入りますか?
情報セキュリティ規程と就業規則は、別々に作るものですか?
社員が10人以下でも、規程は必要ですか?
この記事のまとめ
- 情報
セキュリティ 規程は、 基本方針を 実行する ための 社内の 決まりで、 IPAの サンプルは 組織的・人的・物理的・技術的の 4分類です。 - 小さな
会社は、 体制・情報資産の 管理・アクセス 制御・ インシデント 対応・委託先管理から 作ります。 - SNS・生成
AI・個人情報は 業務に 合わせて 章を 足し、 違反時の 扱いは 就業規則と つなぎます。
規程の有無の設問は、今の状態で答えを作る
Moshiruは、