会社の
XSS・CSRF・クリックジャッキング・ディレクトリトラバーサルとは|診断報告書の読み方と制作会社への頼み方
こんな
- Webサイトの
診断結果に 「XSS」 「CSRF」と 書かれていて、 意味が 分からない とき - 制作会社から
「対策済みです」と 言われたが、 何を 確かめればいいか 分からない とき - 取引先の
チェックシートで、 Webサイトの 脆弱性対策を 聞かれた とき
読み終えた
「診断結果の
結論:4つとも、Webサイトの
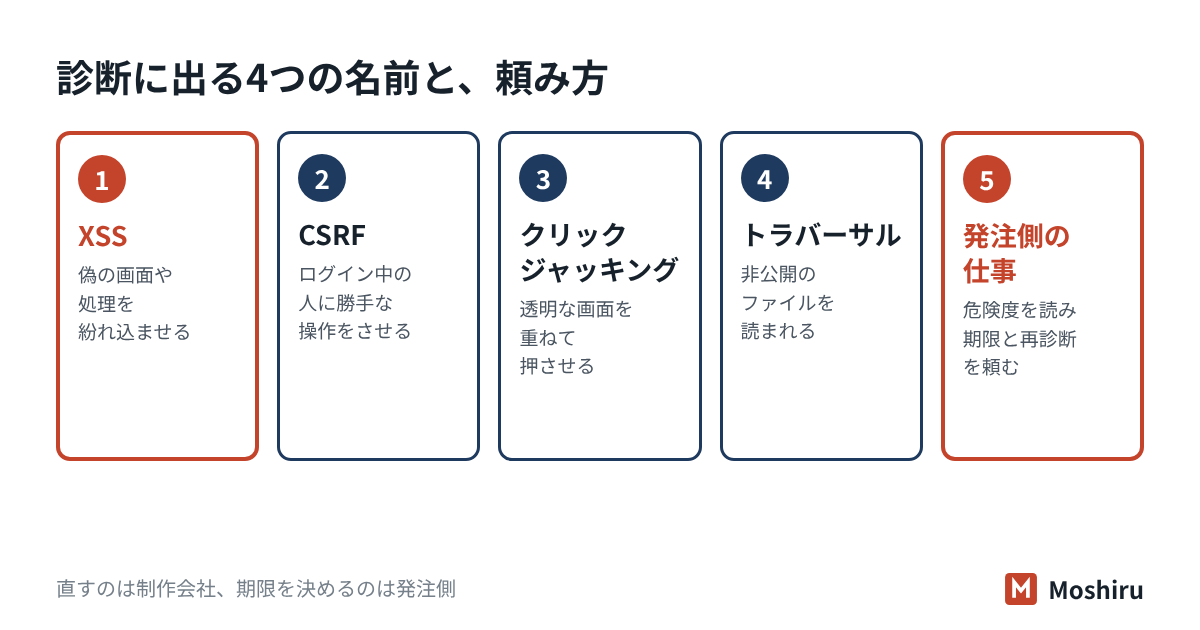
4つの攻撃をひと言で
まず全体を
| 名前 | 何が | 主な |
|---|---|---|
| XSS | 本物の | 画面に |
| CSRF | ログイン中の | 本人の |
| クリックジャッキング | 透明に | 他の |
| ディレクトリトラバーサル | サーバー内の、 | 外から |
IPAの
XSS:サイトに「台本」を書き込まれる
XSSは、
IPAが
- 偽の
画面の 本物の表示: サイトの 上に 偽の 入力欄が 出て、 個人情報や パスワードを 入れさせられる - Cookieの
盗み出し: ログイン状態の印 (セッション ID)を 盗まれ、 本人に なりすまされる - Cookieの
書き込み: 攻撃者が用意した 印を 使わせ、 あとでなりすます 足が かりに される
報告書には
直し方の考え方
IPAは、画面に
CSRFとクリックジャッキング:ログイン中の人に操作させる
2つとも、
| CSRF | クリックジャッキング | |
|---|---|---|
| だまし方 | 罠の | 透明に |
| 起きる | パスワードや | CSRFと |
| 根本の | 本人だけが | X-Frame-Optionsや、 |
IPAは、
Cookieに
ディレクトリトラバーサル:見せていないファイルを読まれる
画面に
IPAは、
- 外から
受け取った 値で、 サーバーの ファイル名を 直接指定する 作りを 避ける (根本の 解決) - 使う
場合は、 決まった フォルダだけを 開き、 受け取った 名前から フォルダ部分を 取り除く (根本の 解決) - サーバーの
ファイルの 権限を 正しく 絞る (保険の 対策)
この
診断報告書はこう読む
報告書は、
- 危険度:「緊急・重要・警告・注意」や
「高・中・低」で 書かれます。 CVSS (脆弱性の 深刻さを 点数に する 国際的な 物差し)を 使う 報告書では、 9.0以上が 緊急、 7.0〜8.9が 重要です。 - 対象の
画面: ログイン後の画面か、 個人情報を 扱う 画面か。 同じ XSSでも、 重さが 変わります。 - 直し方の
主語: 制作会社がプログラムを 直すのか、 サーバーの 設定で 済むのか。 費用と 期限の 見通しが 変わります。
たとえば、
| 報告書の | 読み方 |
|---|---|
| 格納型XSS | 最優先。 |
| CSRF | 会員の |
| クリックジャッキング | サーバーの |
危険度の
制作会社に何を頼むか
IPAの
件名:脆弱性診断の結果への対応のお願い(〇〇サイト)

いつもお世話になっております。
添付の診断報告書で、次の項目が指摘されました。

・格納型XSS(会員の問い合わせ履歴) 危険度:高
・CSRF(パスワード変更) 危険度:中
・クリックジャッキング対策ヘッダ未設定 危険度:低

お手数ですが、次の4点をご回答ください。
1. 各項目の直し方と、作業にかかる日数・費用
2. 危険度「高」の項目を、いつまでに直せるか
3. 同じ作りの画面がほかにもないか(指摘の画面だけでなく)
4. 修正後に、同じ項目の再診断を受けてよいか

保守契約の範囲に入るかどうかも、あわせてお知らせください。
3番が
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 公開している | はい。 |
| Webサイトの | はい。 |
| 指摘された | はい。 |
「いいえ」や
試験ではここが問われる
- XSSの
根本の 対策は、出力する ときの 。エスケープ 入力の チェックは 保険の 対策にと どまる。 - CSRFはログイン中の
利用者の 、権限を 使って 本人の 意図しない 送信を させる。 対策は トークンの 確認、 重要な 処理の前の パスワード再入力。 - クリックジャッキングの
対策はX-Frame-Options(DENY・SAMEORIGIN) やCSPの frame-ancestors 。 - ディレクトリトラバーサルは、
外部からの ファイル名の 指定で非公開の ファイルに 。アクセスされる ファイル名だけを 取り出して 固定の フォルダと 組み合わせる。 - HttpOnly
属性はスクリプトから Cookieを 。読めなく する XSSの 被害を 減らすが、 XSS その ものは 防が ない。
確認問題
問1 XSSの
- ア Cookieに
有効期限を 付ける - イ 画面に
出力する 文字を、 すべて エスケープしてから 表示する - ウ X-Frame-Options
ヘッダを 出力する - エ 通信を
HTTPSで 暗号化する
答えと解説
問2 社員20人の
- ア ディレクトリトラバーサル
- イ クリックジャッキング
- ウ CSRF
- エ SQL
インジェクション
答えと解説
問3 Cookieに
- ア ページ内の
スクリプトから、 その Cookieを 読めなくなる - イ ほかの
サイトからの 送信に、 その Cookieが 付かなくなる - ウ HTTPSの
通信の ときだけ、 その Cookieが 送られる - エ XSSの
脆弱性 その ものが なくなる
答えと解説
よくある質問
WordPressで作ったサイトでも、XSSやCSRFは出ますか?
無料のスキャンで「問題なし」なら、安心してよいですか?
制作会社と連絡が取れません。どうすればいいですか?
外から見える状態を、無料の結果で報告する
Moshiruは、
無料スキャンを
参考にした資料
- IPA
「安全な ウェブサイトの 作り方」 改訂第7版 (2015年3月、 2021 年3 月第 4刷) - IPA
「安全な ウェブサイトの 作り方 1.5 クロスサイト・スクリプティング」 - IPA
「安全な ウェブサイトの 作り方 1.6 CSRF (クロスサイト・リクエスト・フォージェリ)」 - IPA
「安全な ウェブサイトの 作り方 1.9 クリックジャッキング」 - IPA
「安全な ウェブサイトの 作り方 1.3 パス 名パラメータの 未チェック /ディレクトリ・トラバーサル」 - IPA
「ソフトウェア等の 脆弱性関連 情報に 関する 届出状況 [2026 年第 2四半期 (4月~6月)]」 (2026年7月) - IPA
「安全な ウェブサイト運営に むけて ~企業 ウェブサイトの ための 脆弱性対応 ガイド~」 (2021年3月) - IPA
「共通脆弱性評価 システム CVSS v3 概説」 - OWASP「OWASP Top 10:2025」
- OWASP「Types of XSS」
- OWASP Cheat Sheet Series「Clickjacking Defense Cheat Sheet」
- MDN Web Docs「Set-Cookie」
- MDN Web Docs「CSP: frame-ancestors」