会社のセキュリティ教科書 第10部 10-4
サイバーセキュリティ基本法とは|国の体制と能動的サイバー防御の要点
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 国の体制や役割を知り、相談先を判断したいとき
- 電力・通信・金融などの取引先から、セキュリティ対策や事故時の報告への協力を求められたとき
- SGや支援士の勉強で、サイバーセキュリティ基本法の定義と国の組織を整理したいとき
読み終えたあと、社内でこう言えます
「国の体制と相談先を整理し、うちに関わる点を確認しました」
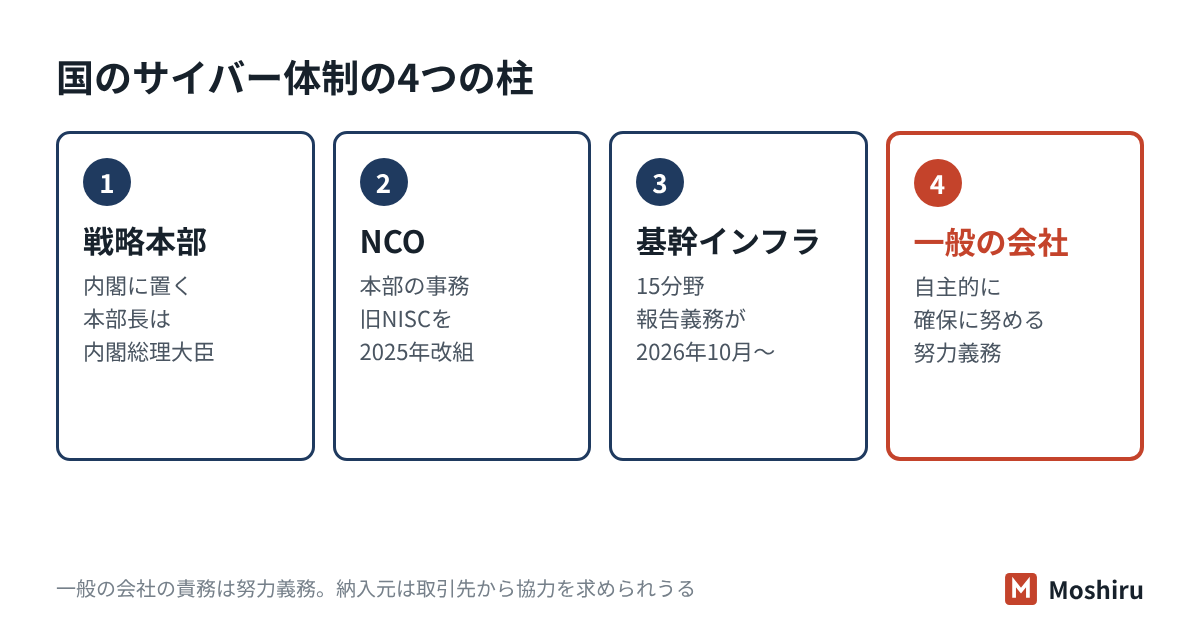
結論:サイバーセキュリティ基本法とは、国のサイバーセキュリティ対策の基本理念と、国・自治体・事業者・国民の役割を定めた法律です。2014年に成立しました。一般の会社に求められるのは、自主的にセキュリティを確保し、国の施策に協力するよう努めること(努力義務)です。国の司令塔は内閣のサイバーセキュリティ戦略本部で、事務は国家サイバー統括室(NCO)が担います。2026年10月1日には能動的サイバー防御の法律が施行され、基幹インフラ事業者に事故の報告義務などが始まりました。
サイバーセキュリティ基本法には何が書いてある?
この法律は、議員立法で2014年11月に公布されました。具体的な禁止事項や罰則を定める法律ではありません。国の対策の「方針」と「役割分担」を決める法律です。主な中身を条文ごとに並べます。
| 条文 | 書いてあること |
|---|
| 第2条 | 「サイバーセキュリティ」の定義 |
| 第3条 | 基本理念。情報の自由な流通を守りつつ、多様な主体が連携して対応する |
| 第4条〜第9条 | 国、自治体、重要社会基盤事業者、事業者、教育研究機関、国民の責務 |
| 第12条 | 政府は「サイバーセキュリティ戦略」を定める |
| 第13条〜第23条 | 基本的な施策。中小企業の取組の促進、犯罪の取締り、人材の確保など |
| 第24条〜 | サイバーセキュリティ戦略本部の設置と組織 |
「サイバーセキュリティ」の定義
第2条を要約すると、次の2つの対策がとられ、その状態が適切に保たれていることです。
- 電子データの漏えい・滅失・毀損を防ぐなど、情報を安全に管理するための対策
- 情報システムと通信ネットワークの安全性・信頼性を確保するための対策(不正なプログラムによる被害の防止を含む)
「対策を一度とること」ではなく、その状態が維持管理されていることまで含む点が大事です。規程を作って終わりにしない、という考え方はPDCAで規程を見直すにつながります。
会社(事業者)にはどんな義務がある?
一般の会社に関係するのは第7条です。立場によって求められることが少しずつ違います。どれも「努めるものとする」という努力義務で、この法律自体に違反しても罰則はありません。
| 立場 | 求められること |
|---|
| 事業者全般(第7条1項) | 事業活動の中で、自主的かつ積極的にセキュリティを確保し、国や自治体の施策に協力するよう努める |
| システムや機器の供給者(第7条2項) | 利用者の安全を考えた設計・開発、維持管理に必要な情報の継続的な提供などで、利用者を支えるよう努める |
| 重要社会基盤事業者(第6条) | サービスを安定して提供するため、セキュリティを確保し、国の施策に協力するよう努める |
第7条2項の供給者の努力義務は、2025年7月1日施行の改正で加わりました(e-Gov法令検索の改正履歴で確認)。自社でソフトやシステムを作って納める会社は、脆弱性(弱点)の情報や更新の案内を出し続けることが求められている、と読めます。開発側の考え方はセキュアな設計・開発で扱います。
また第15条では、国が中小企業などの自発的な取組を促すため、相談に応じ、情報提供や助言をすると定めています。IPAなどの無料の相談窓口や教材は、こうした施策の一部です。
国の体制:誰が何を担当している?
2025年7月、内閣サイバーセキュリティセンター(NISC)は国家サイバー統括室(NCO)に改組されました。あわせて法律も改正され、次のような体制になっています。
| 組織 | 役割 |
|---|
| サイバーセキュリティ戦略本部 | 内閣に置かれる司令塔。本部長は内閣総理大臣。戦略の案を作り、政府機関などの対策を評価する |
| 国家サイバー統括室(NCO) | 内閣官房の組織。本部の事務を担い、内閣サイバー官がまとめる。資料はcyber.go.jpに掲載 |
| 警察庁・都道府県警察 | サイバー犯罪の取締りと、被害の相談受付 |
| 経済産業省・情報処理推進機構(IPA) | 企業向けの指針や教材、相談窓口。法律上、本部の一部事務を委託される先としてIPAが名指しされている |
| 各業界の所管省庁 | 電力・金融・通信など、担当する業界の対策を進める |
改正前の本部長は内閣官房長官でした。2025年7月1日の施行分から、内閣総理大臣に変わっています。古い教材では「NISC」「内閣官房長官」と書かれていることがあるので、読み替えてください。
能動的サイバー防御法で何が変わった?
2025年5月、いわゆる能動的サイバー防御の2つの法律が成立し、5月23日に公布されました。「サイバー対処能力強化法」(重要電子計算機に対する不正な行為による被害の防止に関する法律)と、その「整備法」です。国家サイバー統括室などの資料(2026年9月)では、次の順で施行されるとされています。
- 2026年10月1日から:基幹インフラ事業者(15分野・258事業者)による国へのインシデント報告と資産の届出、官民の協議会の設置、攻撃サーバーへのアクセス・無害化措置。
- 2027年3月まで:基幹インフラ事業者が、導入済みの重要なコンピュータの製品名などを届け出る。新たに導入するものは導入から4か月以内。
- 2027年秋から:攻撃サーバーなどを見つけるための通信情報の利用。
直接の義務を負うのは、指定された基幹インフラ事業者です。一般の中小企業に、この法律で新しい報告義務がかかるわけではありません。ただし、基幹インフラ事業者に機器やシステムを納める会社は、届出や報告のために製品情報や事故の情報の提供を求められることがありえます(※推測)。
たとえば社員40人の制御盤メーカーでは(架空の例)
地方の電力会社に制御盤を納めている会社に、電力会社から依頼が届きました。「納入品に使っている機器とソフトの名前、版数、更新の方法を一覧で出してほしい」という内容です。
この会社に法律上の報告義務はありません。それでも、取引を続けるには協力が欠かせません。日頃から納入品ごとの部品やソフトの一覧を持っておくと、慌てずに答えられます。一覧の作り方は情報資産台帳のつくり方、取引先経由の影響はサプライチェーンリスクで扱います。
困ったときの相談先はどう選ぶ?
国の体制を知っておくと、事故のときに迷わず相談先を選べます。中小企業がよく使う相談先を、状況ごとに並べます。
| 状況 | 主な相談先 |
|---|
| 不正アクセス、ランサムウェア、詐欺の被害にあった | 都道府県警察のサイバー犯罪相談窓口 |
| ウイルス感染などで、技術的な助言がほしい | IPAの相談窓口 |
| 個人情報が漏えいした、またはそのおそれがある | 個人情報保護委員会(報告が必要な場合がある) |
| 自社が基幹インフラ事業者として指定されている | 事業所管の省庁と、法律で定められた報告先 |
くわしい相談先の選び方はインシデントの相談先に、警察への相談の仕方は警察への被害相談の手引きにまとめています。
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| セキュリティ事故の発生時に、関係機関へ報告・相談する体制がありますか。 | はい。警察、IPA、個人情報保護委員会の連絡先と、報告を判断する担当者を対応手順に定めています。 |
| 公的機関の注意喚起や脆弱性情報を収集していますか。 | はい。IPAとJPCERT/CCの注意喚起を担当者が週1回確認し、該当する機器の更新を記録しています。 |
| 納入製品の構成情報(使用ソフト・版数)を提供できますか。 | いいえ。現在は一部の製品のみ整備済みです。〇月までに全製品の構成一覧を作る予定です。 |
基幹インフラ事業者の取引先は、今後こうした設問が増える可能性があります。回答の書き方はチェックシートの回答の書き方を参考にしてください。
試験ではここが問われる
SG・支援士・CISSP 1
- サイバーセキュリティの定義(第2条):情報の漏えい・滅失・毀損の防止などの安全管理と、システム・ネットワークの安全性・信頼性の確保の対策がとられ、維持管理されている状態。
- 事業者の責務は努力義務:自主的・積極的に確保に努め、国の施策に協力するよう努める。罰則はない。
- 戦略本部は内閣に置く:本部長は内閣総理大臣(2025年7月の改正後)。事務は内閣官房で処理し、内閣サイバー官が掌理する。
- NISCからNCOへ:2025年7月に国家サイバー統括室へ改組。古い問題の「NISC」は読み替える。
- 重要社会基盤事業者:止まると国民生活や経済に大きな影響が出る事業を行う者。電力・金融・通信などが典型。
確認問題
問1 サイバーセキュリティ基本法が一般の事業者に求めていることとして、最も適切なものはどれですか。
- ア 年1回、国にセキュリティ対策の状況を報告する義務
- イ 自主的かつ積極的にセキュリティの確保に努め、国の施策に協力するよう努めること
- ウ 国が認定した製品だけを使う義務
- エ 違反した場合に罰金が科される対策基準の遵守
答えと解説
正解:イ 第7条は事業者に努力義務を定めています。基本法そのものに報告義務や罰則はありません。アのような報告義務は、能動的サイバー防御法で基幹インフラ事業者に課されるもので、一般の事業者向けではありません。
問2 2026年10月時点のサイバーセキュリティ戦略本部について、正しいものはどれですか。
- ア 経済産業省に置かれ、本部長は経済産業大臣である
- イ 内閣に置かれ、本部長は内閣官房長官である
- ウ 内閣に置かれ、本部長は内閣総理大臣である
- エ 警察庁に置かれ、本部長は警察庁長官である
答えと解説
正解:ウ 本部は内閣に置かれます(第24条)。本部長は2025年7月の改正で内閣官房長官から内閣総理大臣に変わりました(第27条)。イは改正前の内容です。
問3 社員35人のソフト開発会社(架空)が、水道事業者に監視システムを納めています。能動的サイバー防御法の施行を受けて、この会社が取る行動として最も適切なものはどれですか。
- ア 自社にも国への資産届出の義務があるので、すぐに届け出る
- イ 法律は基幹インフラ事業者向けなので、何もしなくてよい
- ウ 納入システムの構成や更新情報を整理し、取引先からの求めに応じられるようにする
- エ 攻撃元のサーバーを自社で調べて無害化する
答えと解説
正解:ウ 届出や報告の義務を負うのは指定された基幹インフラ事業者ですが、納入元には情報提供が求められえます。基本法第7条2項も、供給者に維持管理の情報を提供し続けるよう求めています。エの無害化措置は国の権限で、民間が行うものではありません。
よくある質問
サイバーセキュリティ基本法に違反すると罰則がありますか?
一般の事業者について、基本法に罰則はありません。事業者の責務は努力義務として定められているためです。ただし、個人情報保護法や業界ごとの法律など、別の法律で義務や罰則が定められている場合があります。
NISCと国家サイバー統括室(NCO)は何が違いますか?
NCOは、2025年7月にNISCを改組してできた組織です。内閣官房に置かれ、内閣サイバー官のもとで、サイバーセキュリティ戦略本部の事務を担います。資料の掲載先もcyber.go.jpに移っています。
能動的サイバー防御法は、中小企業にも関係しますか?
直接の報告義務は、指定された基幹インフラ事業者が対象です。ただし、その事業者に製品やサービスを納める会社は、構成情報や事故情報の提供を求められることがありえます。納入品の一覧と連絡体制を整えておくと安心です。
この記事のまとめ
- サイバーセキュリティ基本法は、国の対策の基本理念と、国・事業者・国民の役割を定めた法律です。
- 一般の会社の責務は努力義務です。司令塔は内閣のサイバーセキュリティ戦略本部、事務は国家サイバー統括室(NCO)です。
- 2026年10月から能動的サイバー防御法が施行され、基幹インフラ事業者に報告義務が始まりました。納入元も協力を求められえます。
参考にした資料
- e-Gov法令検索「サイバーセキュリティ基本法」(平成26年法律第104号、2026年10月1日施行の改正を反映した条文と改正履歴)
- e-Gov法令検索「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号)
- 内閣府「サイバー安全保障」(法令・施行関係資料の一覧)
- 内閣官房国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」(2026年9月)
- 防衛省「令和8年版 防衛白書」政府全体のサイバー体制(2026年)
- 内閣官房 国家サイバー統括室(NCO)