会社の
情報セキュリティのPDCAとは|規程を形だけにしない見直しの回し方
こんな
- 作った
規程が 形だけに なっている とき - 取引先から
「規程を 定期的に 見直していますか」と 聞かれた とき - SGや
支援士、 CISMの 勉強で、 マネジメントレビューや 是正処置を 実務の 言葉で つかみたい とき
読み終えた
「規程の
結論:情報セキュリティの
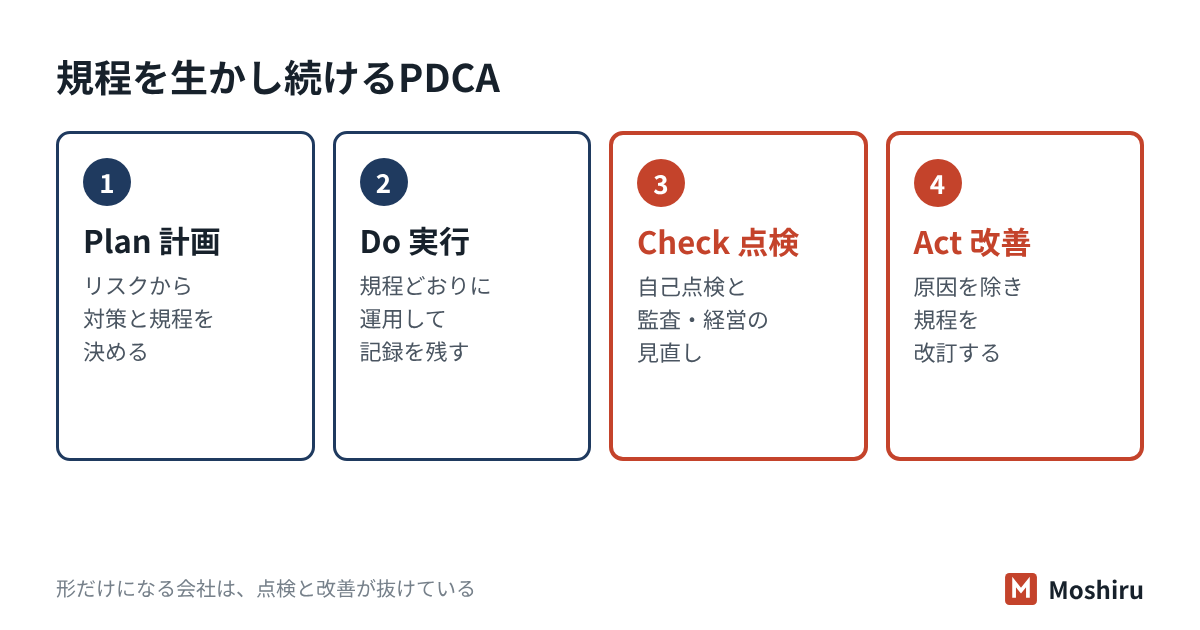
規程が形だけになるのはなぜ?
規程を
- 規程に
書いた サービスを、 もう 使っていない (逆に、 使っている サービスが 書かれていない) - 規程の
担当者欄に、 退職した 人の 名前が 残っている - 規程では
禁止の 行為が、 現場では 日常的に 行われている - 最終改訂日が
2年以上 前で、 誰も 変えた 記憶が ない - 事故が
起きても、 規程を 見直さずに 終わっている
どれも
情報セキュリティのPDCAとは?
PDCAは、
| 段階 | やる | JIS Q 27001の |
|---|---|---|
| Plan | リスクを | 6 計画策定 |
| Do | 規程どおりに | 8 運用 |
| Check | 守れているか、 | 9 パフォーマンス |
| Act | 見つかった | 10 改善 |
規格の
情報処理推進機構
Check:何をどの頻度で点検する?
点検には、
| 層 | 頻度の | 誰が | 何を |
|---|---|---|---|
| 自己点検 | 月1回 | 各部署・ | 決めたことが |
| 内部監査 | 年1回 | 対象業務に | 規程と |
| マネジメントレビュー | 年1回 | 社長・役員 | 点検・監査・事故の |
マネジメントレビューとは、
月1回の
Act:修正と是正処置の違いは?
改善の
| 処置 | 何を | 例 |
|---|---|---|
| 修正 | 見つかった | 残っていた |
| 是正処置 | 原因を | 退職の |
| 継続的改善 | 不備が | 手作業を |
修正だけで
小さな会社の見直しはいつ、どう回す?
見直しには、
- セキュリティの
事故や ヒヤリハットが 起きた - 新しい
クラウドサービスや 生成AIを 使い 始めた - 組織や
担当者が 変わった、 拠点が 増えた - 取引先から
新しい 要求 (チェックシートの 設問など)が 来た - 関係する
法令や ガイドラインが 改正された
たとえば社員25人の食品卸では(架空の例)
総務の
| 時期 | やる | 担当 |
|---|---|---|
| 毎月 | 自己点検 | 総務 |
| 9月 | 内部監査。 | 営業部の |
| 10月 | 指摘の | 総務 |
| 11月 | マネジメントレビュー。 | 社長 |
| 12月 | 規程を | 総務 |
規程の
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報 | はい。 |
| 点検や | はい。 |
| 事故や | いいえ。 |
「見直しています」とだけ
試験ではここが問われる
- PDCAと
規格の Planは対応: 箇条6 (計画策定)、 Doは 箇条8 (運用)、 Checkは 箇条9 (パフォーマンス 評価)、 Actは 箇条10 (改善)と 読むのが 一般的です。 - Checkの
3つ: 監視・測定・分析及び評価(9.1)、 内部監査 (9.2)、 マネジメントレビュー (9.3)。 マネジメントレビューを 行うのは トップマネジメント (経営者)です。 - 修正と
是正処置の 修正は区別: 不備 その ものを 直す こと、 是正処置は 原因を 取り除いて 再発を 防ぐ ことです。 - 継続的改善:不適合が
なくても、 仕組みの 適切性・ 妥当性・有効性を 高め続ける ことです。 - 見直しの
きっかけ: 定期の見直しに 加え、 事故・組織変更・新技術の 導入・法令 改正などで 臨時に 見直します。
確認問題
問1 PDCAの
- ア 情報資産を
洗い 出し、 リスクへの 対策を 決める - イ 決めた
手順どおりに、 更新 プログラムを 適用する - ウ 内部監査を
行い、 規程と 実態の ずれを 確かめる - エ
見つかった 不備の 原因を 取り除くよう 手順を 変える
答えと解説
問2 社員20人の
- ア 残っていた
2件の アカウントを 止める - イ 担当者に
注意し、 次から 気を つける よう 伝える - ウ 退職の
手続きの 書式に アカウント停止の 確認欄を 加え、 総務が 確かめる 手順に する - エ 次回の
内部監査まで 様子を 見る
答えと解説
問3 マネジメントレビューの
- ア 各部署の
担当者が、 毎月 決めた ことを 守れているか 確かめる - イ 経営者が、
点検や 監査、 事故の 結果を 見て、 仕組み全体を 見直し方針を 決める - ウ 社外の
監査人が、 対策に ついて 意見を 表明する - エ 情報
システム 部門が、 ログを 監視して 異常を 見つける
答えと解説
よくある質問
情報セキュリティ規程はどのくらいの頻度で見直せばよいですか?
見直して変える所がなかった場合も、記録は要りますか?
ISMS認証を取っていなくても、PDCAは回せますか?
この記事のまとめ
- 情報セキュリティの
PDCAは、 計画・実行・点検・改善を 繰り返し、 規程を 実態に 合わせ続ける 回し方です。 - 規程が
形だけに なる 原因は、 点検と 改善が 抜けている ことです。 月1回の 自己点検、 年1回の 監査と マネジメントレビューで 補います。 - 不備は
その 場で 直すだけでなく、 原因を 取り除く 是正処置まで 行い、 改訂履歴に 残します。
見直しの設問の書き方は任せて、確認だけに
Moshiruは、