会社の
DoS・DDoS攻撃とは|サイトが急に開かなくなったときの切り分けと中小企業の備え
こんな
- 自社サイトや
ECサイトが 急に 開かなくなった とき - 「払わなければ
DDoS攻撃を する」と いう 脅迫メールが 届いた とき - ホスティング会社や
クラウドの DDoS対策で、 何を 確かめればいいか 知りたい とき
読み終えた
「サイトが
結論:DoS攻撃は、
DoSとDDoS:何が起きているのか
お店にたとえると、
| 型 | たとえ | 狙う |
|---|---|---|
| 量で | 店の | 回線の |
| 処理を | レジに | サーバーの |
| 他人に | 他人の | 設定の |
大量の
最近の状況:国の注意喚起が出ている
IPAの
- 内閣サイバー
セキュリティ 2024センター (NISC、 2025 年2 月4 日): 年12 月〜2025 年1 月の 年末年始に、 航空事業者・金融機関・ 通信事業者などへの DDoS攻撃が 相次いだと して 注意喚起を 出しました。 IoT機器の ボットネットが 使われ、 複数の 手法が 組み合わされていたとしています。 - 警察庁
(令和6年の 2024情勢): 年2 月・ 7月・10 月に、 政府機関、 自治体、 民間事業者などの サイトで 閲覧しに くい状態が 起きたとしています。 空港の 手荷物の 自動 チェック イン機の 障害や、 ネットバンキングに ログインしに くい事例も 挙げています。 - JPCERT/CC
(2020年9月): 「仮想通貨を払わなければ DDoS攻撃を する」と いう 脅迫メールに ついて 注意喚起しました。 国内でも、 脅迫の あとに 30〜60分ほどの 攻撃が あった 例を 挙げています。
大きな
サイトが開かなくなったとき:まず切り分ける
開かない
- ほかの
回線で 社内の見る: Wi-Fiと スマートフォンの 回線の 両方で 開きます。 社内だけ開かないなら、 社内の ネットワークの 問題です。 - 契約先の
障害情報を ホスティング会社や見る: クラウドの 障害情報の ページ、 管理画面の お知らせを 確かめます。 - 期限と
表示を ドメインと確かめる: 証明書の 期限切れの 通知が 来ていないか、 画面が 書き換えられていないかを 見ます。 改ざんならサイトが 改ざんされたら に進みます。 - 通信量を
見る: 管理画面のアクセス数や 通信量の グラフが、 普段より 極端に 増えていないかを 見ます。 画面を 保存し、 時刻を 記録します。 - ホスティング会社に
文面で 開かなくなった連絡する: 時刻、 試した 回線、 見えている 数字を 送ります。 攻撃なら、 遮断できるのは 回線や サーバーを 持っている 事業者です。 - お客様に
知らせる: SNSやメールで 「つながりにくい状態」と、 注文や 問い合わせの 代わりの 窓口を 伝えます。
脅迫メールが
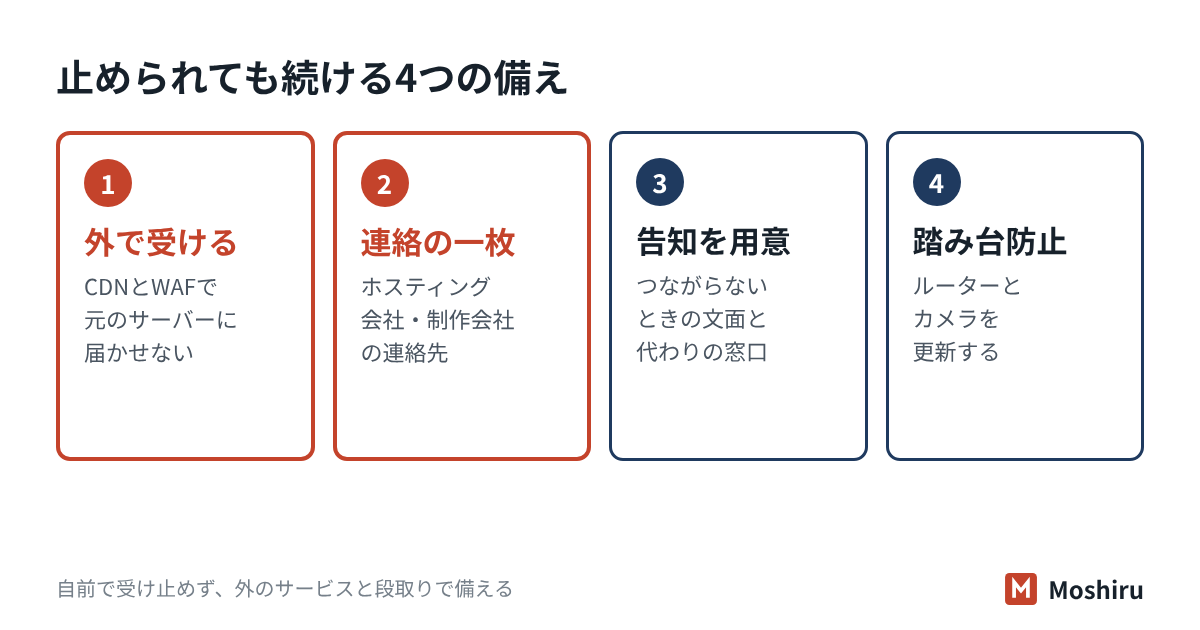
中小企業の備え:外のサービスと連絡の段取り
NISCの
| NISCの | 中小企業での |
|---|---|
| CDNを | CDN |
| WAFや | WAF |
| 回線事業者・ | 契約先に |
| 平常時の | 管理画面の |
| 告知用の | 「ただ |
| 連絡先を | ホスティング会社、 |
| 踏み台に | 社内の |
サイトが
AWSを使っている場合
AWSの
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 公開している | はい。 |
| サービスが | はい。 |
| 委託先 | はい。 |
試験ではここが問われる
- DoS攻撃が
損なうのは 機密性可用性: (漏れない)や 完全性 (改ざんされない)ではない 点を 区別する。 - DoSと
DDoSの 送り元が違い: 1か 所か、 多数 (ボットネットなど)か。 DDoSは 送り元を 一つ ずつ 止めにくい。 - リフレクション
(反射) 送信元を型: 標的に 偽って、 設定の 甘い サーバーに 問い合わせ、 返事を 標的に 集中させる。 オープンリゾルバの 停止と、 送信元を 偽った パケットを 出さない フィルタリングが 対策。 - 対策の
組み合わせ: CDN(分散して 受け止める)、 WAF・レート制限 (過剰な 要求を 止める)、 冗長化、 事業者の 遮断サービス、 平常時の 監視。 - AWS:Shield Standardは
全利用者に 追加料金なしで 自動適用。 アプリケーション 層の 大量の 要求には AWS WAFの レートベースの ルール。
確認問題
問1 DDoS攻撃に
- ア 機密性
- イ 完全性
- ウ 可用性
- エ 否認防止
答えと解説
問2 自社の
- ア 社外からの
DNSの 問い合わせに 答えないよう設定する - イ Webサイトの
画像を 圧縮する - ウ 社員の
パスワードの 文字数を 増やす - エ サイトの
告知用ページを 用意する
答えと解説
問3 社員10人の
- ア サーバーの
データを すべて 消して、 作り直す - イ 時刻と
画面を 記録し、 ホスティング会社に 文面で 連絡して、 お客様に 告知する - ウ 攻撃元と
思われる 相手に、 やめるよう メールを 送る - エ 何も
せず、 自然に 収まるのを 待つ
答えと解説
よくある質問
小さな会社のサイトでも、DDoS攻撃に遭いますか?
DDoS攻撃で、情報が盗まれることはありますか?
脅迫メールが来ましたが、まだ攻撃はありません。どうすればいいですか?
切り分けと連絡文を受け取り、確かめて送るだけに
Moshiruは、
インシデントが
参考にした資料
- 内閣サイバー
セキュリティ センター 「DDoS攻撃への 対策に ついて (注意喚起)」 (2025 年2 月4 日) - 警察庁
「令和6年に おける サイバー空 間を めぐる 脅威の 情勢等に ついて」 - JPCERT/CC
「DDoS攻撃を 示唆して 仮想通貨に よる 送金を 要求する 脅迫行為 (DDoS脅迫)に ついて」 (2020年9月、 2020 年10 月更新) - IPA
「情報 セキュリティ 10 大脅威 2026」 (2026年1月) - AWS「AWS Shield Standard overview」
- AWS「AWS Shield Advanced overview」
- AWS「Rate-based rule statement」
- 警察庁
「サイバー事案に 関する 相談窓口」 - JPCERT/CC
「インシデント 対応依頼」