Moshiru

会社のセキュリティ教科書 第1部 1-7

多層防御とセキュリティバイデザインとは|1つ破られても止まる作り

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • ウイルス対策ソフトだけで十分か迷ったとき/対策の全体像を描きたいとき
  • 新しいクラウドサービスやWebサイトを入れる前に、何を決めておけばよいか知りたいとき
  • チェックシートで「多層的な対策」「設計段階からのセキュリティ」を聞かれたとき

読み終えたあと、社内でこう言えます

「うちの守りを5つの層で描き、抜けている所を洗い出しました」

結論:ウイルス対策ソフトだけでは足りません。メールでだます詐欺や、盗んだパスワードでのログインは、パソコンにウイルスを入れずに起きるからです。多層防御は、守りを何枚も重ね、1枚が破られても次の層で止める考え方です。セキュリティバイデザインは、仕組みを入れた後ではなく、企画や設計の段階から守りを組み込む考え方です。中小企業なら「入口・ログイン・端末・データ・気づいて戻す」の5層で全体像を描くと、抜けている所が見えます。

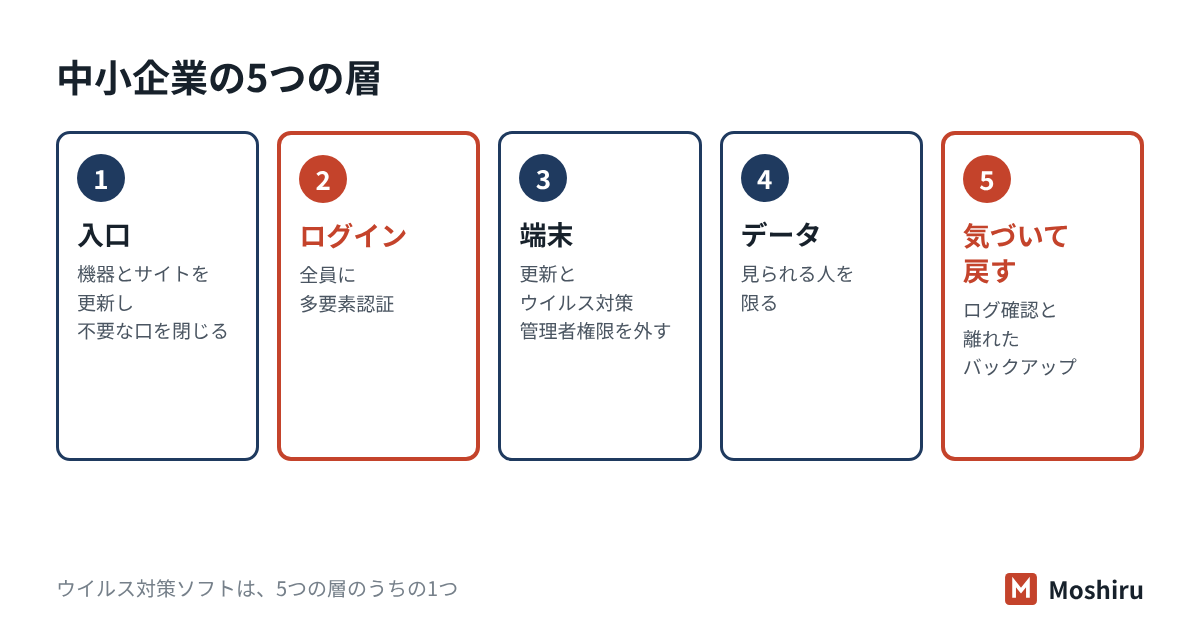
中小企業の多層防御は入口・ログイン・端末・データ・気づいて戻すの5層。1つ破られても次の層で止める

ウイルス対策ソフトだけでは止まらない理由

ウイルス対策ソフトは、主にパソコンに入ってくる不正なプログラムを見つけて止める道具です。大事な層の1つですが、守れる範囲には限りがあります。

IPAの「情報セキュリティ10大脅威 2026」(2026年1月公表)の組織編には、ランサムウェアのほか、システムの脆弱性(弱点)をねらう攻撃、委託先を狙う攻撃、ビジネスメール詐欺などが並びます。このうち、ウイルス対策ソフトでは止めにくいものがあります。

起きることウイルス対策ソフトで止まるか
取引先を装ったメールで、振込先の変更を頼まれる止まらないことが多い。不正なプログラムを使わず、人をだますため。
偽のログイン画面に入れたパスワードで、クラウドに入られる止まらない。攻撃者は自分のパソコンからログインするため。
更新していないVPN機器やサイトの弱点から侵入される止まらない。パソコンの外の機器で起きるため。
添付ファイルを開いて不正なプログラムが動く止まることが多い。ただし新しい手口は見逃すこともある。

つまり、ウイルス対策ソフトは「端末」という1つの層を守るものです。ほかの入口には、別の層が必要です。

多層防御:中小企業の5つの層

米国NISTの用語集は、多層防御(defense-in-depth)を、人・技術・運用を組み合わせて、複数の層に障壁を設ける考え方と説明しています。デジタル庁のガイドラインも、ある対策が破られても別の対策で被害を小さくする考え方として、多層防御を挙げています。

中小企業では、次の5層で考えると整理しやすくなります。

層対策の例止めたいこと
1 入口VPN機器やルーター、サイトの更新。使っていない入口を閉じる。メールの送信ドメイン認証。外からの侵入、なりすましメール
2 ログイン全員の多要素認証。退職者のアカウント停止。共有アカウントをなくす。盗まれたパスワードでの侵入
3 端末OSとソフトの更新。ウイルス対策ソフト。普段は管理者権限を使わない。不正なプログラムの実行と広がり
4 データ見られる人を限る。共有リンクを見直す。ノートパソコンの暗号化。入られた後の持ち出し、誤った公開
5 気づいて戻すログの確認。別の場所のバックアップ。事故のときの連絡先と手順。被害の長期化、業務の停止

層をまたいで効くのが、人です。不審なメールを報告する、怪しいと思ったらすぐ相談する、という習慣は、どの層の破れ目もふさぐ助けになります。

IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)では、最初に取り組む項目が「情報セキュリティ6か条」になりました。新しく加わったのは「バックアップを取ろう!」です。5つ目の層を、最初の一歩に含めたと読めます。

たとえば社員40人の食品卸では(架空の例)

営業所が2つある社員40人の食品卸を考えます。社外から社内のサーバーにつなぐVPN機器があり、情報システムは総務の1人が兼務しています。ランサムウェアの侵入が、層ごとにどう止まるかを見てみます。

  1. 入口:VPN機器のソフトを更新していれば、知られた弱点からの侵入を防げます。更新が遅れていた場合は次の層へ。
  2. ログイン:VPNに多要素認証をかけていれば、盗まれたパスワードだけでは入れません。
  3. 端末:社員が普段から管理者権限を使っていなければ、不正なプログラムが広がりにくくなります。
  4. データ:共有フォルダの権限を部署ごとに分けていれば、暗号化される範囲を狭められます。
  5. 気づいて戻す:社内ネットワークから切り離したバックアップがあれば、業務を再開できます。

どの層も完全ではありません。それでも5つすべてを破るのは、1つを破るよりずっと難しくなります。VPN機器の確かめ方はVPN機器の点検、暗号化されたときの動き方はランサムウェアの初動にまとめています。

セキュリティバイデザイン:最初から組み込む

セキュリティバイデザインは、仕組みを作ったり入れたりする企画・設計の段階から、守りを組み込む考え方です。日本では内閣サイバーセキュリティセンター(NISC)が、2011年3月に「情報システムに係る政府調達におけるセキュリティ要件策定マニュアル」(SBDマニュアル)を出し、企画段階からセキュリティ要件を決める方法を示してきました。

資料要点
SBDマニュアル(NISC、2011年3月初版、2022年7月改訂)調達仕様書に書くセキュリティ要件の決め方。NISCは2025年7月に国家サイバー統括室へ改組され、マニュアルも同室のサイトに移っています。
デジタル庁「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(2024年1月 第二版)企画から設計、開発、運用まで、すべての工程で一貫して守りを確保する方策と定義。後からの手戻りを防ぎ、費用を抑えられるとしています。
米国CISAなどの共同ガイド(2023年10月更新版)ソフトウェアを作る会社が、最初から安全な製品を出す責任を持つよう求めるもの。日本からNISCとJPCERT/CCが加わりました。

どれも政府や製品を作る会社向けの資料ですが、考え方は中小企業にもそのまま使えます。クラウドサービスを契約する、Webサイトを作る、業務システムを入れ替える。こうした場面が、自社の「企画・設計の段階」です。

導入の前に決めておく5つ

  1. 誰が使い、誰が管理するか:管理者を2人決め、権限を分ける。
  2. 多要素認証が使えるか:使えないサービスは、扱う情報を絞る。
  3. 記録が何日残るか:ログインや操作の記録が残るか、どこで見るかを確かめる。
  4. データを取り出せるか:バックアップや、解約のときの書き出しの方法を確かめる。
  5. 初期設定のままにしないか:共有範囲や公開設定を、使い始める前に見直す。

入れた後に直すと、社員への周知や設定のやり直しで手間が何倍にもなりがちです。Webサイトを作るときはWordPressの点検項目も参考にしてください。

全体像を1枚に描く手順

対策の全体像は、難しい図でなくてかまいません。表計算ソフトで1枚の表にすれば、社長への説明にも、チェックシートの回答にも使えます。

  1. 守るものを書く:顧客情報、図面、会計データ、メールなど、大事な情報とシステムを5〜10個。
  2. 5つの層を列にする:入口・ログイン・端末・データ・気づいて戻す。
  3. 今ある対策を埋める:やっていることだけを書き、空いたマスはそのまま残す。
  4. 空いたマスに優先順位をつける:大事な情報で、かつ層が1枚しかない所から埋める。

空いたマスがあること自体は問題ではありません。どこが空いているかを知っていることが、次の一手を決める材料になります。

チェックシートではこう聞かれる

よくある設問答え方の例
ウイルス対策ソフトを全端末に導入し、定義ファイルを最新にしていますか。はい。全端末に導入し、自動更新にしています。管理画面で月1回、未更新の端末がないか確かめています。
ファイアウォール等により、外部からの不正な通信を防いでいますか。はい。ルーターで外からの通信を必要なものに限り、VPN機器は更新を月1回確かめ、多要素認証をかけています。
システムの導入時に、セキュリティ要件を確認していますか。はい。導入前に、多要素認証・ログの保管・データの書き出し・管理者の決め方の4点を確認する手順にしています。
重要なデータのバックアップを、ネットワークから切り離して保管していますか。いいえ。現在は社内のNASのみで、〇月までにクラウドへの別保管を始める予定です。

1つの設問に、複数の層をまとめて書くと、多層で守っていることが伝わります。実態と違う内容は書かないでください。

試験ではここが問われる

SG・支援士・Security+ 1・CISSP 3

  • 多層防御:複数の対策を重ね、1つが破られても次で止める考え方。「入口だけを固める」境界型の守りとの違いが問われます。
  • セキュリティバイデザイン:企画・設計の段階から守りを組み込む考え方。後から対策するより手戻りと費用を抑えられる、という理由とセットで覚えます。
  • 似た言葉:プライバシーバイデザインは、個人情報の保護を設計段階から組み込む考え方。SGのシラバスでも並んで挙がっています。
  • 技術だけではない:NISTの定義では、人・技術・運用の組み合わせとされます。教育や手順も層の1つです。
  • 英語:defense in depth、security by design、secure by design。CISSPでは安全な設計の原則(ドメイン3)として扱われます。

確認問題

問1 多層防御の説明として、最も適切なものはどれですか。

  1. ア 最も強い対策を1つ選び、そこに予算を集中させる
  2. イ 複数の対策を重ね、1つが破られても別の対策で被害を抑える
  3. ウ 社外との境界にファイアウォールを置けば、社内の対策は不要とする
  4. エ 同じ製品を全拠点に入れ、対策の種類をそろえる
答えと解説
正解:イ 多層防御は、どの対策も破られうる前提で層を重ねる考え方です。アとウは1つの層に頼る考え方で、その層が破られると止まりません。エは管理の効率の話で、層を重ねることとは別です。

問2 社員30人の印刷会社(架空)が、全端末にウイルス対策ソフトを入れています。経理担当が、取引先を装ったメールの指示で、偽の口座に代金を振り込みました。添付ファイルはありませんでした。次の対策のうち、この被害を防ぐのに最も直接役立つものはどれですか。

  1. ア ウイルス対策ソフトを別の製品に替える
  2. イ ファイルサーバーのバックアップを毎日取る
  3. ウ 振込先の変更は、以前から知っている電話番号で確かめてから承認する
  4. エ ノートパソコンのディスクを暗号化する
答えと解説
正解:ウ この手口は不正なプログラムを使わず人をだますため、端末の層では止まりません。業務の手順という別の層で止めます。イは可用性、エは紛失時の機密性を守る対策で、この被害には直接効きません。

問3 セキュリティバイデザインの考え方に最も合う行動はどれですか。

  1. ア 新しいクラウドサービスを使い始めてから、事故が起きた所を直す
  2. イ サービスを選ぶ前に、多要素認証やログの保管ができるかを要件に入れる
  3. ウ 年に1回、外部の業者にすべての対策を任せる
  4. エ 設定は初期状態のまま使い、変更は最小限にする
答えと解説
正解:イ 企画・選定の段階で守りの条件を決めるのがセキュリティバイデザインです。アは後付けの対策です。ウは任せ方の話で、設計段階で組み込むこととは別です。エは、初期設定を見直さないため考え方に反します。

よくある質問

層を増やすほど、費用がかさみませんか?
多くの層は、新しい製品を買わずに作れます。多要素認証、更新の自動化、権限の見直し、共有リンクの整理は、今の契約の設定で始められることが多いです。まず費用のかからない層から埋め、残った穴に予算を使います。
UTM(複数の機能をまとめた機器)を1台入れれば多層防御になりますか?
入口の層は厚くなりますが、ログインの層や、気づいて戻す層は別に必要です。社外からクラウドを使う働き方では、社内の機器を通らない通信も多くなります。1台で全部を守れるとは考えないほうが安全です。
すでに入れてしまったシステムは、もう手遅れですか?
手遅れではありません。「導入の前に決めておく5つ」を、今あるシステムに当てはめて確かめ直してください。次の更新や入れ替えのときに、要件として最初から入れれば十分です。

いちばん外側の層を外から確かめ、報告に足す

Moshiruは、打合せなしでテキストだけでお受けします。無料スキャンでは、御社のWebサイトが外からどう見えているかを確かめ、入口の層で気になる点をお知らせします。対象のURLと、調べてよいという許可をいただければ始められます。

無料スキャンを申し込む対象のURLと許可だけメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 国家サイバー統括室(旧NISC)「情報システムに係る政府調達におけるセキュリティ要件策定マニュアル」(SBDマニュアル。2025年7月 組織変更に伴い一部改定)
  2. デジタル庁「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」DS-200(2024年1月 第二版)
  3. 防衛省「令和8年版 防衛白書」(国家サイバー統括室の設置)
  4. CISA「CISA, U.S. and International Partners Announce Updated Secure by Design Principles Joint Guide」(2023年10月)
  5. NIST CSRC Glossary「defense-in-depth」(NIST SP 800-53 Rev.5ほか)
  6. IPA「情報セキュリティ10大脅威 2026」(2026年1月)
  7. IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 公表のお知らせ(2026年3月)
  8. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.0(2023年12月)