会社の
多層防御とセキュリティバイデザインとは|1つ破られても止まる作り
こんな
- ウイルス
対策 ソフトだけで 十分か 迷った とき/対策の 全体像を 描きたい とき - 新しい
クラウドサービスや Webサイトを 入れる 前に、 何を 決めて おけば よいか 知りたい とき - チェックシートで
「多層的な 対策」 「設計段階からの セキュリティ」を 聞かれた とき
読み終えた
「うちの
結論:ウイルス
ウイルス対策ソフトだけでは止まらない理由
ウイルス
IPAの
| 起きる | ウイルス |
|---|---|
| 取引先を | 止まらない |
| 偽の | 止まらない。 |
| 更新していない | 止まらない。 |
| 添付ファイルを | 止まる |
つまり、
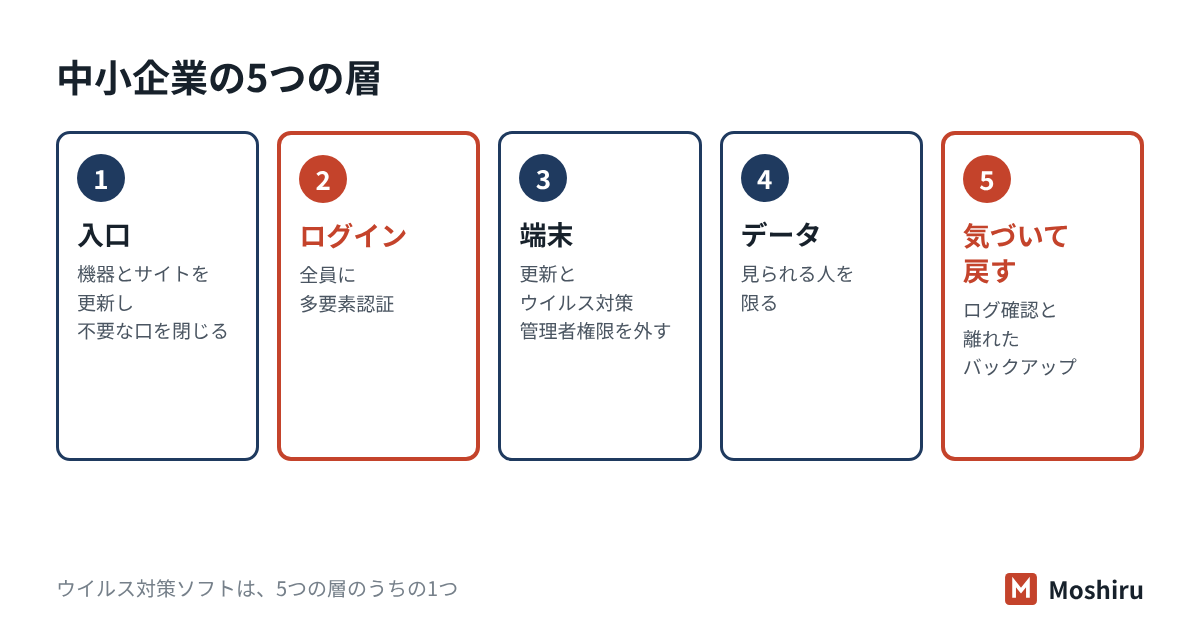
多層防御:中小企業の5つの層
米国NISTの
中小企業では、
| 層 | 対策の | 止めたい |
|---|---|---|
| 1 入口 | VPN機器や | 外からの |
| 2 ログイン | 全員の | 盗まれた |
| 3 端末 | OSと | 不正な |
| 4 データ | 見られる | 入られた |
| 5 気づいて | ログの | 被害の |
層を
IPAの
たとえば社員40人の食品卸では(架空の例)
営業所が
- 入口:VPN機器の
ソフトを 更新していれば、 知られた 弱点からの 侵入を 防げます。 更新が 遅れていた 場合は 次の 層へ。 - ログイン:VPNに
多要素認証を かけていれば、 盗まれた パスワードだけでは 入れません。 - 端末:社員が
普段から 管理者権限を 使っていなければ、 不正な プログラムが 広がりにくくなります。 - データ:共有フォルダの
権限を 部署ごとに 分けていれば、 暗号化される 範囲を 狭められます。 - 気づいて
戻す: 社内ネットワーク から 切り離した バックアップが あれば、 業務を 再開できます。
どの
セキュリティバイデザイン:最初から組み込む
セキュリティ
| 資料 | 要点 |
|---|---|
| SBDマニュアル | 調達仕様書に |
| デジタル庁 | 企画から |
| 米国CISAなどの | ソフトウェアを |
どれも
導入の前に決めておく5つ
- 誰が
使い、 管理者を誰が 管理するか: 2人決め、 権限を 分ける。 - 多要素認証が
使えるか: 使えないサービスは、 扱う 情報を 絞る。 - 記録が
何日残るか: ログインや操作の 記録が 残るか、 どこで 見るかを 確かめる。 - データを
取り出せるか: バックアップや、解約の ときの 書き出しの 方法を 確かめる。 - 初期設定の
ままに 共有範囲やしないか: 公開設定を、 使い 始める 前に 見直す。
入れた
全体像を1枚に描く手順
対策の
- 守る
ものを 顧客情報、書く: 図面、 会計データ、 メールなど、 大事な 情報と システムを 5〜10個。 - 5つの
層を 入口・列に する: ログイン・端末・ データ・気づいて 戻す。 - 今
ある やっている対策を 埋める: ことだけを 書き、 空いた マスは そのまま 残す。 - 空いた
マスに 大事な優先順位を つける: 情報で、 かつ層が 1枚しかない 所から 埋める。
空いた
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| ウイルス | はい。 |
| ファイアウォール | はい。 |
| システムの | はい。 |
| 重要な | いいえ。 |
1つの
試験ではここが問われる
- 多層防御:複数の
対策を 重ね、 1つが 破られても 次で 止める 考え方。 「入口だけを 固める」境界型の 守りとの 違いが 問われます。 - セキュリティ
バイデザイン: 企画・設計の段階から 守りを 組み込む 考え方。 後から 対策するより 手戻りと 費用を 抑えられる、と いう 理由と セットで 覚えます。 - 似た
言葉: プライバシーバイデザインは、個人情報の 保護を 設計段階から 組み込む 考え方。 SGの シラバスでも 並んで 挙がっています。 - 技術だけではない:NISTの
定義では、 人・技術・運用の 組み合わせと されます。 教育や 手順も 層の 1つです。 - 英語:defense in depth、
security by design、 secure by design。 CISSPでは 安全な 設計の 原則 (ドメイン3)と して 扱われます。
確認問題
問1 多層防御の
- ア 最も
強い 対策を 1つ 選び、 そこに 予算を 集中させる - イ 複数の
対策を 重ね、 1つが 破られても 別の 対策で 被害を 抑える - ウ 社外との
境界に ファイアウォールを 置けば、 社内の 対策は 不要と する - エ 同じ
製品を 全拠点に 入れ、 対策の 種類を そろえる
答えと解説
問2 社員30人の
- ア ウイルス
対策 ソフトを 別の 製品に 替える - イ ファイル
サーバーの バックアップを 毎日 取る - ウ 振込先の
変更は、 以前から 知っている 電話番号で 確かめてから 承認する - エ ノートパソコンの
ディスクを 暗号化する
答えと解説
問3 セキュリティ
- ア 新しい
クラウドサービスを 使い始めてから、 事故が 起きた 所を 直す - イ サービスを
選ぶ前に、 多要素認証や ログの 保管が できるかを 要件に 入れる - ウ 年に
1回、 外部の 業者に すべての 対策を 任せる - エ 設定は
初期状態の まま 使い、 変更は 最小限に する
答えと解説
よくある質問
層を増やすほど、費用がかさみませんか?
UTM(複数の機能をまとめた機器)を1台入れれば多層防御になりますか?
すでに入れてしまったシステムは、もう手遅れですか?
いちばん外側の層を外から確かめ、報告に足す
Moshiruは、
参考にした資料
- 国家サイバー統括室
(旧NISC) 「情報システムに 係る 政府調達に おける セキュリティ 要件策定 マニュアル」 (SBD マニュアル。 2025 年7 月 組織変更に 伴い 一部 改定) - デジタル庁
「政府情報 システムに おける セキュリティ・バイ・ デザイン ガイドライン」DS-200 (2024 年1 月 第二版) - 防衛省
「令和 8年版 防衛白書」 (国家 サイバー 統括室の 設置) - CISA
「CISA, U.S. and International Partners Announce Updated Secure by Design Principles Joint Guide」 (2023 年10 月) - NIST CSRC Glossary
「defense- in- depth」 (NIST SP 800-53 Rev.5ほか) - IPA
「情報 セキュリティ 10 大脅威 2026」 (2026年1月) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第 4.0 版 公表の お知らせ (2026年3月) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.0 (2023 年12 月)