会社のセキュリティ教科書 第1部 1-5
不正のトライアングルと内部不正|機会・動機・正当化から考える防ぎ方
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 社員による持ち出しや不正が心配なとき/内部不正の設問に答えるとき
- 退職者が出る前に、何を止めておけばいいか整理したいとき
- 「社員を疑うようで気が引ける」と、対策をためらっているとき
読み終えたあと、社内でこう言えます
「内部不正の機会を減らす仕組みを、5つの観点で点検しました」
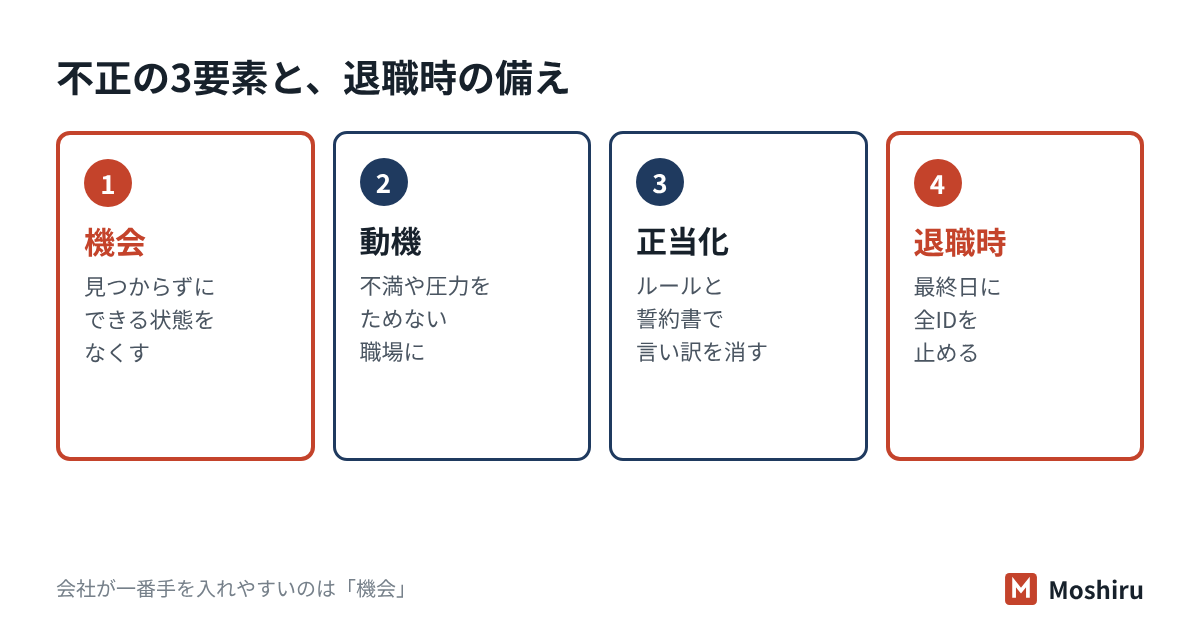
結論:不正は、機会・動機・正当化の3つがそろったときに起きやすいとされます。これが「不正のトライアングル」です。会社が一番手を入れやすいのは機会で、権限を絞る、ログを残す、退職時にすぐIDを止める、といった仕組みで減らせます。IPAの「組織における内部不正防止ガイドライン」は、これを5つの観点(やりにくくする・やると見つかる・割に合わない・その気にさせない・言い訳させない)に分けています。社員を疑うためではなく、魔が差す余地をなくして社員を守るための対策です。
不正のトライアングル:3つがそろうと起きやすい
不正のトライアングルは、アメリカの犯罪学者ドナルド・クレッシーの研究がもとになった考え方です。横領などをした人を調べ、共通する条件を3つにまとめました。英語では「プレッシャー(Pressure)・機会(Opportunity)・正当化(Rationalization)」と呼ばれ、日本では「動機」と訳されることが多いです。
| 要素 | 意味 | 会社で起きがちな形 |
|---|
| 機会 | やろうと思えばできて、見つかりにくい状態 | 全員が全フォルダを見られる。共用IDで誰の操作か分からない。退職者のIDが残っている |
| 動機 | 不正に向かわせる事情や圧力 | 借金などお金の悩み。過大なノルマ。評価や処遇への不満。転職先で有利になりたい |
| 正当化 | 自分の行為に言い訳がつく状態 | 「自分が作った資料だから持っていっていい」「みんなやっている」「会社のためだった」 |
3つのうち、会社が直接変えやすいのは「機会」です。動機は社員の私生活にも関わるので、会社が全部はなくせません。正当化は、ルールを明文化し、誓約書で確認すると言い訳の余地が小さくなります。
内部不正は「悪意」だけではない
IPAの「情報セキュリティ10大脅威 2026」解説書は、内部不正に意図的な持ち出しだけでなく、規則違反や不注意による紛失も含めています。たとえば、忙しくて家で作業しようと持ち出したUSBメモリを落とす、という形です。悪意がなくても、機会があれば事故になります。
内部不正はどれくらい起きているか
IPAの「情報セキュリティ10大脅威 2026」(2026年1月)の組織編で、「内部不正による情報漏えい等」は7位でした。2016年から11年連続で選ばれています。
IPAの「企業における営業秘密管理に関する実態調査2024」(2025年8月、1,200人へのWebアンケート)では、過去5年に営業秘密の漏えい事例・事象を認識した回答が35.5%ありました。漏えいの経路は次のとおりです(複数回答、n=426)。
| 漏えいの経路 | 割合 |
|---|
| 外部からのサイバー攻撃等による侵入 | 36.6% |
| 現職従業員等のルール不徹底 | 32.6% |
| 現職従業員等の金銭目的等の具体的な動機 | 31.5% |
| 現職従業員等の誤操作・誤認等 | 25.4% |
| 中途退職者(役員・正規社員) | 17.8% |
| 契約満了・中途退職した契約社員・派遣社員等 | 14.6% |
| 定年退職者 | 12.0% |
外部からの攻撃が1位ですが、2位から4位は今いる社員が関わる経路です。退職者による経路も3つ並びます。なお、前回の2020年度調査は郵送、2024年度はWebで行われました。方法が違うので、数字を単純には比べられません。
IPAのガイドラインの5つの観点
IPAの「組織における内部不正防止ガイドライン」(第5版、2022年4月)は、状況的犯罪予防の考え方を内部不正に当てはめています。状況的犯罪予防とは、人の心を変えるより、犯罪が起きにくい環境を整えて防ぐ考え方です。ガイドラインは次の5つを基本原則としています。
| 観点 | 中小企業での例 |
|---|
犯行を難しくする
(やりにくくする) | アクセス権を必要な人だけに絞る。退職者のIDを削除する。私物のUSBメモリを使えないようにする |
捕まるリスクを高める
(やると見つかる) | 操作ログを残して見る。共用アカウントをやめる。持ち出しを台帳に記録する。通報の窓口を作る |
犯行の見返りを減らす
(割に合わない) | ファイルやノートPCを暗号化する。不要なデータを消す。廃棄する媒体は復元できない形で壊す |
犯行の誘因を減らす
(その気にさせない) | 公正な人事評価。働きすぎを防ぐ。上司と話せる場を作る |
犯罪の弁明をさせない
(言い訳させない) | 基本方針や就業規則に書く。入社時・退職時に秘密保持の誓約書をもらう。教育で周知する |
不正のトライアングルと重ねると、「やりにくくする」「やると見つかる」「割に合わない」が機会、「その気にさせない」が動機、「言い訳させない」が正当化に効きます。ガイドラインの付録には、5つをさらに25に分けた対策の一覧もあります。
社員20人の会社なら、ここから始める
たとえば、社員20人の金属加工の会社(架空の例)を考えます。図面と見積りの資料が共有フォルダにあり、全員が全部を見られます。営業担当の1人が来月、同業他社へ転職する予定です。この会社なら、次の順に進めます。
- 守るものを決める:図面・原価・顧客名簿など、持ち出されると困る情報をまず3つ挙げます。
- 見られる人を絞る:共有フォルダの権限を部署や役割ごとに分けます。共用アカウントがあれば個人ごとに作り直します。
- 記録を残す:Microsoft 365やGoogle Workspaceの監査ログが有効か確かめ、保存期間を確認します。
- 退職の手順を決める:最終出社日にIDを止める、貸与品を回収する、誓約書をもらう、を1枚の手順にします。
- ルールを書いて伝える:持ち出してよいもの・いけないものを短く書き、全員に配ります。
アカウントの洗い出しはアカウントの棚卸し、ログの残し方はログの保存期間の答え方にまとめています。
退職と異動のときに見る所
10大脅威の解説書は、削除されていない退職者のIDで外部から社内システムに入る手口を挙げています。退職予定者は、辞める直前にまとめてデータを持ち出すことがあります。次の3点を確かめます。
- 退職日までに、クラウドやVPNを含むすべてのIDを止める段取りがあるか
- 退職前の一定期間、大量のダウンロードや外部への転送がないかをログで見られるか
- 異動した人の古い権限が残っていないか
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 退職者のアカウントを速やかに削除・無効化していますか。 | はい。退職手続きの手順書に従い、最終出社日に全サービスのアカウントを無効化しています。 |
| 従業員から秘密保持に関する誓約書を取得していますか。 | はい。入社時と退職時に秘密保持誓約書を取得し、人事が保管しています。 |
| 重要情報へのアクセス権限を必要最小限にしていますか。 | はい。共有フォルダの権限を部署単位で設定し、半年に1回見直しています。 |
| USBメモリ等の外部記録媒体の利用を制限していますか。 | いいえ(今後対応予定)。現在は規程で禁止のみで、技術的な制限は〇月までに導入します。 |
「いいえ」の場合も、代わりにしていることと時期を添えると伝わります。答え方はチェックシートの答え方も参考にしてください。
試験ではここが問われる
SG・支援士・CISSP 1
- 不正のトライアングルは「機会・動機・正当化」。英語では動機がPressure(プレッシャー)になります。
- 状況的犯罪予防は、環境を変えて犯罪の機会を減らす考え方。IPAのガイドラインは5つの基本原則(やりにくくする・やると見つかる・割に合わない・その気にさせない・言い訳させない)に整理しています。
- 対策と要素の対応を問われます。アクセス制限やログ監視は「機会」、公正な人事評価は「動機」、誓約書や規程の周知は「正当化」に効きます。
- SGのシラバスでは、同じ「不正のメカニズム」に割れ窓理論(小さな乱れを放置すると大きな違反を招く)と防犯環境設計(建物や配置の工夫で犯罪を防ぐ)も並びます。区別して覚えます。
確認問題
問1 不正のトライアングルの3要素の組み合わせとして、正しいものはどれですか。
- ア 機会・動機・権限
- イ 機会・動機・正当化
- ウ 脅威・脆弱性・資産
- エ 機密性・完全性・可用性
答えと解説
正解:イ 不正は機会・動機・正当化の3つがそろうと起きやすいとされます。ウはリスクを考えるときの3要素、エは情報セキュリティの3要素で、別の考え方です。
問2 IPAの内部不正防止ガイドラインの基本原則のうち、「犯罪の弁明をさせない(言い訳させない)」に当たる対策はどれですか。
- ア ノートPCのディスクを暗号化する
- イ 共用アカウントを廃止する
- ウ 秘密保持の誓約書に署名してもらう
- エ 入退室を記録して監査する
答えと解説
正解:ウ 誓約書は「知らなかった」「許されると思った」という言い訳を消します。アは見返りを減らす対策、イとエは見つかるリスクを高める対策です。
問3 社員30人の商社で、営業担当が来週退職します。顧客名簿は全員が見られる共有フォルダにあり、その担当者はクラウドのストレージにもIDを持っています。最初に手を打つべきこととして、最も適切なものはどれですか。
- ア 退職者の人柄を考えて、特に何もしない
- イ 退職日にクラウドを含む全IDを止める段取りを決め、退職前の操作ログを確認する
- ウ 全社員のパソコンに監視カメラを向ける
- エ 退職後に名簿が流出していないか、取引先に聞いて回る
答えと解説
正解:イ IDの停止で機会を減らし、ログで「やると見つかる」状態を作ります。アは機会を残したままです。ウは過剰で、社員の不満という動機を生みかねません。エは事後の確認で、防ぐ対策ではありません。
よくある質問
社員を疑っているようで、対策を言い出しにくいです。
不正のトライアングルの考え方では、ふだんは真面目な人でも、条件がそろうと不正に向かうことがあります。仕組みで機会をなくすのは、社員が疑われずに済むようにするためでもあります。「誰かを疑うためではなく、全員を同じルールで守るため」と伝えると受け入れられやすくなります。
ログは取っていますが、見る時間がありません。
まずは「残っている」ことが、やると見つかる抑止になります。そのうえで、退職予定者が出たときや大量のダウンロードの通知が来たときなど、見るきっかけを決めておくと続けられます。
小さな会社でも、IPAのガイドラインを全部やる必要がありますか。
全部を一度にやる必要はありません。ガイドラインの付録には「内部不正簡易チェックシート」があり、自社の弱い所を先に見つけられます。まず「退職者IDの停止」「権限の見直し」「誓約書」の3つから始めると、チェックシートの設問の多くにも答えられます。
参考にした資料
- IPA「組織における内部不正防止ガイドライン」第5版(2022年4月)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編](2026年3月)
- IPA「企業における営業秘密管理に関する実態調査2024」概要(2025年8月)
- ACFE(公認不正検査士協会)「Fraud 101: What Is Fraud?」
- 中小機構 J-Net21「従業員のコンプライアンス違反に対して経営陣が気をつけておくべきことと、効果的なコンプライアンス教育について教えてください。」(2025年6月)