Moshiru

会社のセキュリティ教科書 第10部 10-9

GDPRとは|日本の会社に適用される場面と海外へ個人情報を送るときのルール

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 海外のお客様の個人情報を扱うとき
  • EUの取引先から、GDPRへの対応状況を聞かれたとき
  • 海外のクラウドサービスや委託先に、顧客の個人データを預けるとき

読み終えたあと、社内でこう言えます

「海外のだれの個人データをどこで扱っているか、書き出しました」

結論:GDPRとは、EUの個人データの保護を定めた規則で、EU域外の会社にも適用されることがあります。日本の会社でも、EUにいる人に商品やサービスを提供する場合などは対象になりえます。逆に、日本から海外へ個人データを送るときは、個人情報保護法の第28条(外国にある第三者への提供)が関わります。日本とEUは2019年1月23日に、互いの制度を同じ水準と認め合いました(十分性認定)。まず「海外のだれの個人データを、どこの国で扱っているか」を書き出すことから始めます。

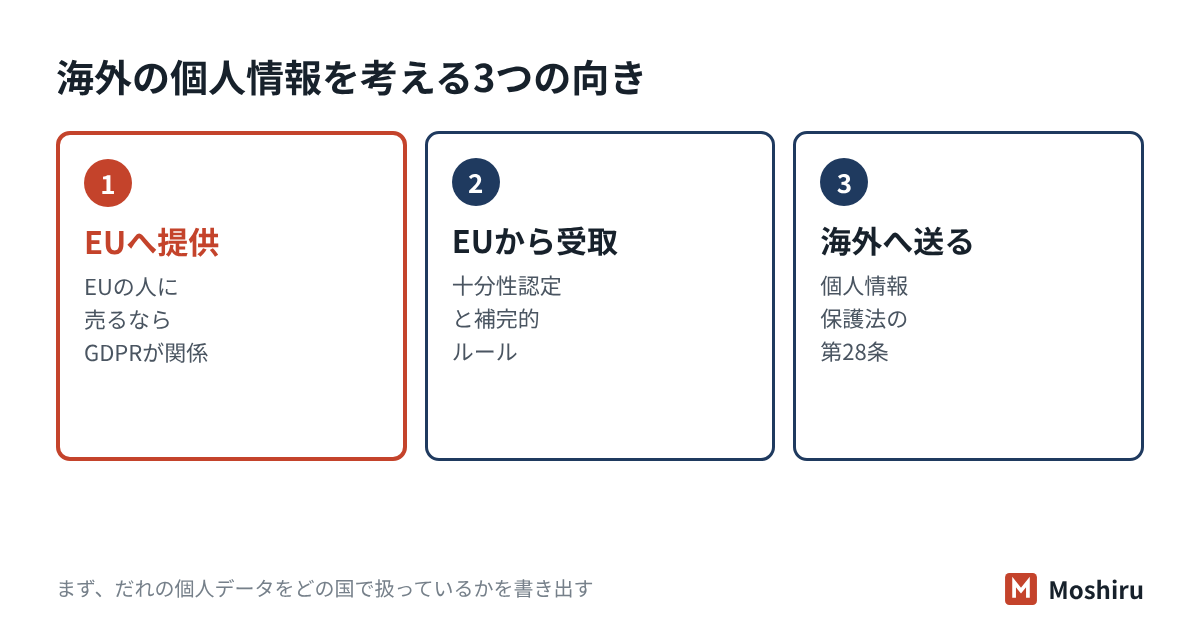
海外の個人情報は、EUの人に提供するときのGDPRと、海外へ送るときの個人情報保護法第28条の2つの向きで考える

GDPRとは?日本の会社にも適用されるのか

GDPR(General Data Protection Regulation、一般データ保護規則)は、EUの規則です。2016年4月に採択され、2018年5月25日から適用されています。EU加盟国に加え、欧州経済領域(EEA)のアイスランド、リヒテンシュタイン、ノルウェーでも適用されます。

GDPRの第3条第2項は、EU域内に拠点のない会社にも適用される場合を定めています。次の2つのどちらかに当たると、日本の会社でも対象になりえます。

適用される場面中小企業での例
EU域内の人に、商品やサービスを提供する(無料でも同じ)ユーロ建てで、EUの国へ発送する通販サイトを運営している
EU域内での人の行動を監視するEUの利用者のサイト閲覧履歴を追跡し、広告の配信に使っている

英語のサイトがEUから見られるだけでは、すぐに対象になるとは限りません。EUの人に向けて提供しているか(言語、通貨、配送先など)が判断の材料になります。迷うときは、EUの法律に詳しい専門家に確かめてください。

たとえば社員15人の旅行会社では(架空の例)

訪日旅行を扱う社員15人の旅行会社が、フランス語とドイツ語の予約サイトを作り、EUから直接申込みを受け始めました。申込みでは氏名、パスポート番号、食事の制限(宗教や健康に関わることも)を集めます。

この会社は、EUの人にサービスを提供しているため、GDPRが適用されうる状態です。食事の制限から宗教や健康が分かる情報は、GDPRで特別な種類のデータとされ、扱いに強い制限があります。必要のない項目は集めない、という見直しから始めるのが現実的です。

GDPRで求められる主なことは?

GDPRの全体は99条あります。中小企業がまず押さえたいのは、次の項目です。

項目内容条文
扱う根拠同意や契約の履行など、決められた根拠のどれかが必要第6条
本人の権利アクセス、訂正、消去(忘れられる権利)、データポータビリティなどに応じる第15条〜第20条
EU域内の代理人域外の会社は、書面でEU域内の代理人を指定する。一時的でリスクの低い取扱いなどは例外第27条
侵害の通知個人データの侵害に気づいてから、原則として72時間以内に監督機関へ通知する第33条
制裁金重い違反は、2,000万ユーロか、前年度の全世界売上高の4%の、いずれか高いほうが上限第83条

72時間の通知は、日本の個人情報保護委員会への報告(速報はおおむね3〜5日以内)より短い期限です。両方の対象になる会社は、短いほうに合わせて事故対応の手順を作ります。日本での報告は個人情報保護委員会への報告の書き方にまとめています。

十分性認定とは?日本とEUの関係

十分性認定とは、ある国の個人情報の保護制度が、自国と同じ水準だと認めることです。日本とEUは2019年1月23日に、互いに認め合う枠組みを発効させました。これにより、EUから日本へ、特別な契約を結ばなくても個人データを移せるようになりました。

ただし条件があります。EUから十分性認定によって受け取った個人データには、個人情報保護委員会が定めた「補完的ルール」が上乗せで適用されます。また、英国はEU離脱後も、日本と同等の水準の国として扱いが続いています(2023年3月に継続を決定)。

向き主に関わるルール
EUの人へサービスを提供するGDPR(第3条第2項で適用されうる)
EUから日本へデータを受け取る十分性認定と補完的ルール
日本から海外へデータを送る個人情報保護法の第28条

日本から海外へ個人データを送るときは?(個人情報保護法第28条)

個人情報保護法の第28条は、外国にある第三者に個人データを提供するときのルールです。提供できるのは、おおむね次の3つの場合です。

  1. 相手の国が同等の水準と認められている:個人情報保護委員会が告示で定めた国(EU・EEAの国と英国)。
  2. 相手が基準に合った体制を整えている:契約などで、日本の法律と同じような措置を続けて取らせている場合。
  3. 本人の同意を得る:同意を得る前に、相手の国の名前、その国の個人情報の保護制度、相手が取る措置の3つを本人に知らせる(施行規則第17条第2項)。

2つめの方法を使う場合も、相手が措置を続けているかを確かめ、本人に求められたら情報を提供する義務があります。どの方法を使うかは、相手との契約の段階で決めておきます。

海外のクラウドサービスを使うときは

個人情報保護委員会のQ&A(Q10-25)は、海外の事業者のクラウドを使う場合の考え方を示しています。事業者が個人データを取り扱わない契約なら、第三者への「提供」には当たりません。それでも、自社の安全管理措置として、その国の制度を把握したうえで対策を取る必要があります。

このとき、事業者がある国と、データを保存するサーバーがある国の名前を、本人が知りうる状態(ホームページの公表など)にしておく必要があります。クラウドの選び方はクラウドサービスを選ぶときの確認項目で扱います。

日本の法律も海外の会社に適用される

逆の向きもあります。個人情報保護法の第171条により、日本にいる人に商品やサービスを提供する外国の会社にも、日本の法律が適用されます。GDPRと同じく、「どこの会社か」ではなく「だれに提供しているか」で考える仕組みです。なお、2026年7月には個人情報保護法の改正法が成立し、課徴金の導入などが決まりました。施行は、原則として公布から2年以内とされています。

中小企業がまずやることは?

  1. 書き出す:海外の人の個人データ、海外に預けている個人データを洗い出す。情報資産台帳に「国」の列を足すと便利です。
  2. 向きを分ける:EUの人への提供か、海外への送信か、受け取りかを表の3つに分ける。
  3. 減らす:使っていない項目や、保存期間を過ぎたデータを消す。
  4. 契約を確かめる:海外の委託先やクラウドとの契約に、安全管理の条項があるかを見る。
  5. 公表する:プライバシーポリシーに、データを扱う国の名前と講じている措置を書く。
  6. 事故の手順に入れる:EUの人のデータが漏れたときの72時間の通知を、事故対応の手順に加える。

リスクの大きさに応じて、どこまでやるかを決めます。考え方はリスクアセスメントの手順を参考にしてください。

チェックシートではこう聞かれる

よくある設問答え方の例
個人データを国外で保管・処理していますか。している場合は国名を記載してください。はい。顧客管理のクラウドの事業者は米国にあり、データは日本国内のサーバーに保存されています。
GDPRの適用対象となる個人データを扱っていますか。いいえ。EU域内の個人向けに商品やサービスを提供しておらず、EUの人の行動も追跡していません。
外国にある第三者へ個人データを提供する際の手続きを定めていますか。はい。提供前に相手国の制度と相手の措置を確認し、必要な場合は本人に情報を示して同意を得ています。

国名は推測で書かず、契約書や事業者の公開情報で確かめてから書いてください。書き方はチェックシートの回答の書き方を参考にしてください。

試験ではここが問われる

SG・支援士・Security+ 5・CISSP 1

  • 域外適用:GDPRはEU域外の事業者でも、EUの人への商品・サービスの提供や行動の監視をすれば適用されます。
  • 72時間:個人データの侵害に気づいてから、原則72時間以内に監督機関へ通知します。
  • 十分性認定:相手国の制度を同等と認める仕組み。日EU間は2019年1月23日に発効しました。
  • 外国にある第三者への提供:同意を得るときは「国名・制度・相手の措置」の3つを本人に知らせます。
  • 英語:Data controller(管理者)とData processor(処理者)の区別は、Security+やCISSPで問われます。

確認問題

問1 GDPRが日本の事業者に適用されうる場合として、最も適切なものはどれですか。

  1. ア 日本国内の顧客だけに日本語で商品を販売している
  2. イ EU域内の個人に向けて、ユーロ建てで商品を販売している
  3. ウ 社内の会議でEUのニュースを話題にした
  4. エ 日本人の社員がEUへ観光旅行に行った
答えと解説
正解:イ EU域内の人に商品やサービスを提供する場合、域外の事業者にもGDPRが適用されえます(第3条第2項)。ア・ウ・エは、EU域内の人への提供や行動の監視に当たりません。

問2 社員20人の雑貨の通販会社(架空)がEUの顧客にも販売しており、顧客データの漏えいに気づきました。GDPR上、監督機関への通知の期限として正しいものはどれですか。

  1. ア 気づいてから原則24時間以内
  2. イ 気づいてから原則72時間以内
  3. ウ 気づいてから30日以内
  4. エ 期限はなく、調査が終わってから通知する
答えと解説
正解:イ GDPR第33条は、侵害に気づいてから遅くとも72時間以内の通知を求めています。リスクが生じるおそれがない場合は例外で、72時間を過ぎたときは遅れた理由を添えます。調査の完了を待つ必要はありません。

問3 個人情報保護法第28条に基づき、外国にある第三者への提供について本人の同意を得るとき、本人に提供すべき情報に含まれないものはどれですか。

  1. ア 提供先がある外国の名称
  2. イ その外国の個人情報の保護に関する制度
  3. ウ 提供先が講じる個人情報の保護のための措置
  4. エ 提供先の担当者の氏名と年齢
答えと解説
正解:エ 施行規則第17条第2項は、外国の名称、その国の制度、提供先が講じる措置の3つを定めています。担当者の氏名や年齢は求められていません。

よくある質問

日本の中小企業にもGDPRは関係ありますか?
EUの人に商品やサービスを提供していれば関係します。通販や予約サイトでEUから直接注文を受けている場合は、確認が必要です。日本国内の人だけを相手にしているなら、原則として対象になりません。
海外のクラウドを使うと、外国にある第三者への提供になりますか?
事業者が個人データを取り扱わない契約なら、提供には当たりません。ただし、その国の制度を把握して安全管理措置を取り、事業者とサーバーの国の名前を本人が知りうる状態にしておく必要があります。
十分性認定とは何ですか?
相手の国の個人情報の保護制度を、自国と同じ水準だと認めることです。日本とEUは2019年1月23日に互いに認め合いました。EUから受け取った個人データには、個人情報保護委員会の補完的ルールが上乗せされます。

この記事のまとめ

国外の取扱いの設問は任せて、確認と提出だけに

Moshiruは、打合せなしでテキストだけでお受けします。取引先のセキュリティチェックシートで、国外での保管やGDPRへの対応を聞かれたとき、御社の実態に合わせた回答を作ってお返しします。確かめるべき契約や公開情報も、あわせてお伝えします。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 個人情報保護委員会「一般データ保護規則(GDPR)の条文」仮日本語訳
  2. EUR-Lex「Regulation (EU) 2016/679(General Data Protection Regulation)」(2016年4月)
  3. 個人情報保護委員会「日EU間・日英間のデータ越境移転について」
  4. e-Gov法令検索「個人情報の保護に関する法律」第23条・第28条・第171条
  5. 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(外国にある第三者への提供編)」(2025年12月一部改正)
  6. 個人情報保護委員会「ガイドラインに関するQ&A」Q10-24・Q10-25(2025年7月1日更新版)
  7. 個人情報保護委員会事務局「個人情報保護法等の一部を改正する法律について」(2026年7月)