会社の
IoT機器のセキュリティ|複合機・防犯カメラ・ルーターの守り方
こんな
- 複合機・防犯
カメラ・ルーターの 初期パスワードや 更新が 気に なる とき - プロバイダから
「NOTICE」の 注意喚起が 届き、 何を すれば よいか 知りたい とき - 新しく
機器を 買う とき、 JC-STARの ラベルを 判断材料に したい とき
読み終えた
「複合機・カメラ・ルーターの
結論:ネットに
なぜ複合機やカメラが狙われるのか
IoTは
これらの
- 初期の
パスワードの 設置したまま: 業者の 設定の まま、 誰も 変えていない。 - 更新されない:パソコンのように
自動で 更新されない機器が 多い。 - 見張られていない:ウイルス
対策 ソフトを 入れられず、 乗っ取られても 気づきにくい。 - 24
時間つながっている: 攻撃者にとって、 いつでも 試せる 相手です。
NICT
乗っ取られた
機器ごとのリスクと、まずやること
中小企業に
| 機器 | 起きうる | まずやる |
|---|---|---|
| ルーター | 設定を | 管理者パスワードの |
| 防犯カメラ・録画機 | 映像を | 初期パスワードの |
| 複合機 | スキャンした | 管理者パスワードの |
複合機は
ルーターは「見覚えのない設定」も確かめる
警視庁は、
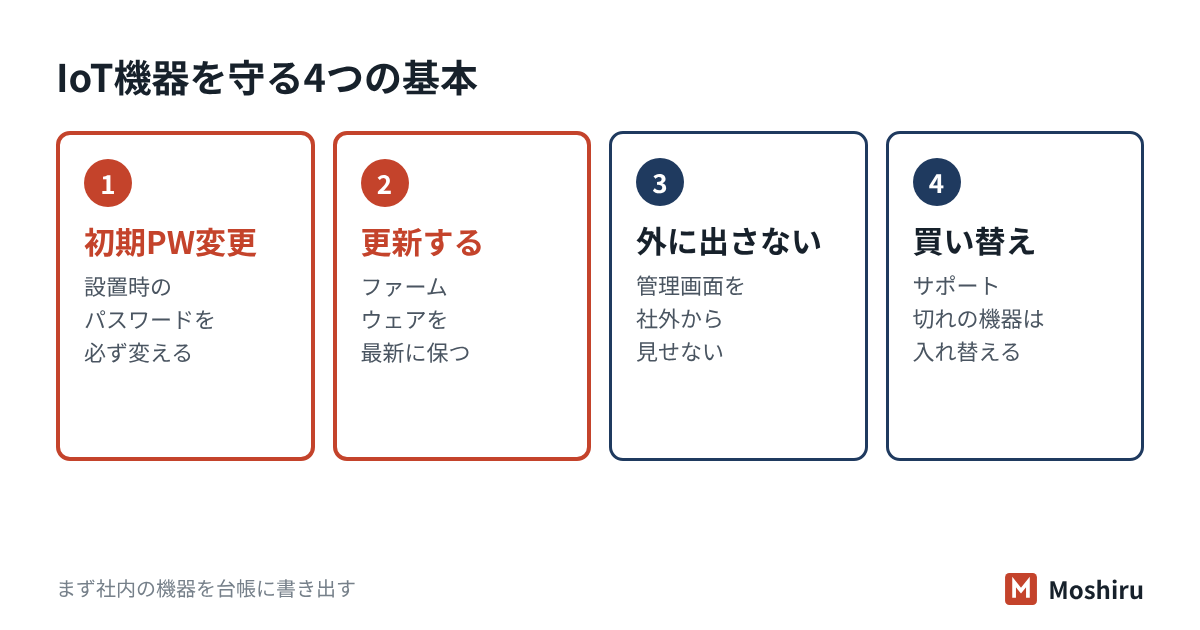
- 初期設定の
単純な IDや パスワードを 変える - ファームウェアを
常に 最新に する - サポートが
終わった ルーターは 買い 替えを 考える
加えて、見覚えの
- VPN機能、
DDNS機能、 社外から 管理画面に 入る 設定が、 知らないうちに 有効に なっていないか - VPNの
設定に、 見覚えの ない アカウントが 足されていないか
見覚えの
NOTICE:国が弱い機器を探して知らせてくれる仕組み
NOTICEは、
| 項目 | 内容 |
|---|---|
| 調べる | 推測されやすい |
| 調べ方 | 機器に |
| 届き方 | NICTから |
総務省の
JC-STAR:買うときにラベルで選ぶ
JC-STARは、
| 星 | 意味 | 評価する |
|---|---|---|
| ★1 | すべての | メーカー自身 |
| ★2 | 製品の | メーカー自身 |
| ★ | 政府機関や | 独立した |
ラベルには
注意点と
中小企業の進め方:まず台帳を1枚つくる
IoT機器の
たとえば社員25人の物流会社では(架空の例)
倉庫と
| 機器 | 置き場所 | 管理者 | パスワード変更 | 最終更新 | サポート期限 |
|---|---|---|---|---|---|
| ルーター | 事務所 | 総務 | 済 | 〇月 | メーカーで |
| 防犯カメラ録画機 | 倉庫 | 設置業者 | 未 | 不明 | 業者に |
| 複合機 | 事務所 | リース会社 | 未 | 不明 | 契約書で |
「未」と
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| ネットワーク機器の | はい。 |
| ネットワーク機器の | はい。 |
| サポートが | いいえ、 |
| 複合機などを | はい。 |
「いいえ」の
試験ではここが問われる
- IoT機器が
狙われる 初期パスワードの理由: まま、 更新されない、 監視されない。 乗っ取られた 機器は ボットネットや 踏み台に 使われます。 - NOTICE:総務省・NICT・プロバイダが、
弱い パスワードなどの 機器を 調べ、 プロバイダ経由で 利用者に 注意喚起する 取り組み。 NICTERは NICTの サイバー攻撃の 観測網です。 - JC-STAR:IoT製品の
セキュリティ 要件への 適合を ★で 示すラベル制度。 ★1・★ 2は 自己宣言、 ★3・★ 4は 第三者評価です。 - 関連する
指針: IoTセキュリティ ガイドライン (IoT 推進 コンソーシアムなど)は、 SGの シラバスに 用語と して 載っています。 - 英語:Security+では
IoTを アーキテクチャの 分野で 扱い、 default credentials (初期の 認証情報) や firmware update、 end-of-life (サポート終了)が 問われます。
確認問題
問1 NOTICEの
- ア IoT製品の
セキュリティ水準を 星の 数で 示すラベル制度 - イ 攻撃に
悪用される おそれの ある IoT機器を 調べ、 プロバイダを 通じて 利用者に 注意喚起する 取り組み - ウ ソフトウェアの
脆弱性情報に 識別番号を 付けて 公開する 仕組み - エ 企業の
ネットワークに 入る 通信を 検査して 遮断する 装置
答えと解説
問2 社員20人の
- ア
その VPN アカウント だけを 削除し、 ほかは そのまま 使い続ける - イ ルーターを
初期化し、 ファームウェアを 最新に してから、 複雑な パスワードで 設定し直す - ウ 社員全員の
パソコンの ウイルス 対策 ソフトを 最新に する - エ 様子を
見る ため、 1か 月間 そのままに して 通信量を 記録する
答えと解説
問3 JC-STARに
- ア ★
1は、 独立した 第三者機関が 評価した 製品にだけ付けられる - イ ラベルを
取得した 製品は、 購入後に 設定や 更新を しなくても 安全が 保証される - ウ ★
1と ★2は メーカーの 自己宣言で、 ★3と ★4は 第三者が 評価する - エ パソコンと
スマートフォンだけを 対象と する 制度である
答えと解説
よくある質問
複合機のパスワードは、リース会社に任せていれば大丈夫ですか?
防犯カメラをスマホから見たいのですが、やめるべきですか?
プロバイダから注意喚起が届きました。詐欺ではないでしょうか?
機器の設問は、回答案を確かめて出すだけに
Moshiruは、
参考にした資料
- 総務省サイバー
セキュリティ 統括官室 「IoT機器調査 (NOTICE プロジェクト)と レジデンシャルプロキシ 対策に ついて」 (2026 年9 月7 日、 会議資料1-3) - NICT
「NICTER 観測 レポート 2025」 - 総務省
「IoT 機器調査及び利用者への 注意喚起の 取組『NOTICE』の 実施」 (2019年2月) - NOTICE
(総務省・NICT) 公式サイト - 総務省
「IoT 機器調査から 見える 技術基準適合機器の セキュリティ 対応状況」 (2025年6月、 情報通信審議会IP ネットワーク 設備委員会) - 警視庁
「家庭用ルーターの 不正利用に 関する 注意喚起に ついて」 (2023 年4 月更新) - IPA
「IoT製品に 対する セキュリティ ラベリング制度 (JC-STAR)の 運用を 開始」 (2025 年3 月25 日) - IPA
「セキュリティ 要件適合評価及びラベリング 制度 (JC-STAR)」