会社のセキュリティ教科書 第8部 8-3
委託終了時のデータ消去とは|検収・返却・データ消去証明書の進め方
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 委託先との契約を終えるとき/預けたデータを消してもらうとき
- システムの保守会社や外注先を、別の会社に切り替えるとき
- 取引先のチェックシートで「委託終了時の情報の返却・消去」を聞かれたとき
読み終えたあと、社内でこう言えます
「委託終了時の返却・消去・証明書の流れを、手順にしました」
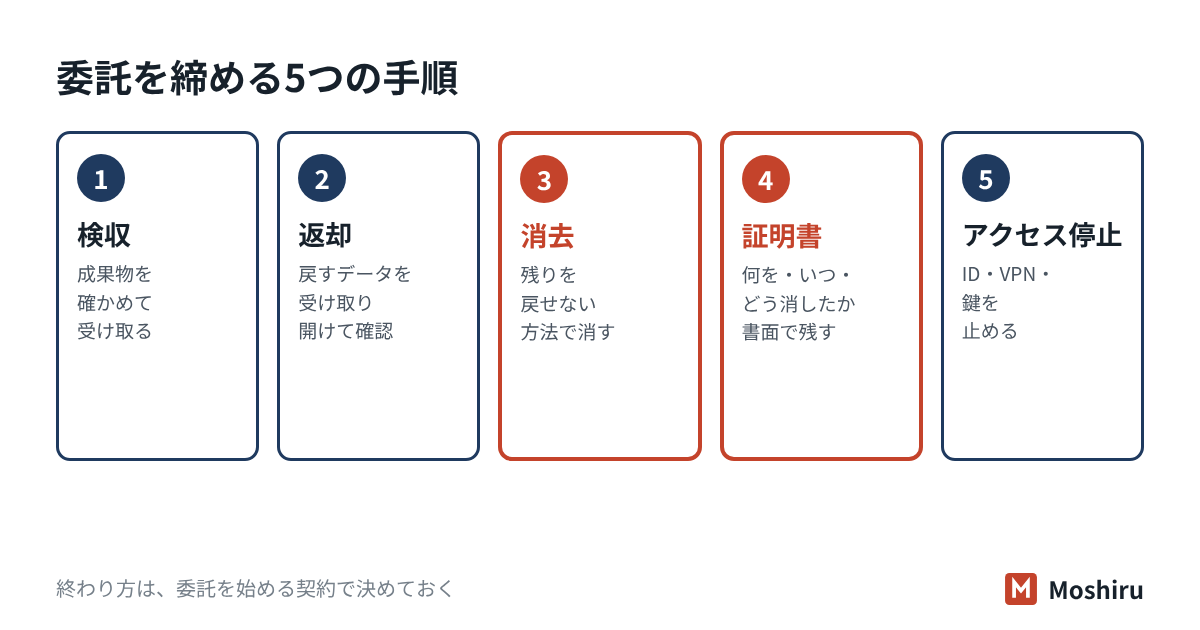
結論:委託終了時のデータ消去とは、委託先に渡した情報を契約の終わりに返してもらい、残りを復元できない方法で消してもらうことです。手順は検収(成果物を確かめて受け取る)→返却→消去→証明書で確認→アカウントの停止の順です。個人情報保護委員会のガイドラインも、消去を委託したときは証明書などで確かめることが重要としています。終わり方は、委託を始める契約の時点で決めておくのがいちばん楽です。
委託を終えるとき、なぜデータが問題になるのか?
委託先との仕事が終わっても、渡した情報は委託先の手元に残ります。顧客名簿、図面、システムのバックアップ、作業用のコピーなどです。契約が終わると連絡が減り、誰も気にしなくなります。そこが事故の入口になります。
終了のときに起こりやすい問題は、次の3つです。
| 残るもの | 起こりうること |
|---|
| 委託先のパソコンやサーバーのデータ | 機器の廃棄や転売のときに一緒に流出する。担当者が辞めたあと、誰も消し方を知らない。 |
| 委託先の再委託先にあるデータ | 直接の委託先は消しても、その外注先に残る。自社からは見えにくい。 |
| 自社のシステムに入れるアカウント | 保守用のIDやVPN(社外から社内につなぐ通信)が生きたまま残り、不正アクセスの入口になる。 |
個人データを委託している場合、個人情報保護法の第25条は委託先の監督を求めています。個人情報保護委員会のガイドライン(通則編、2026年6月一部改正)は、監督の中身として「適切な委託先の選定」「委託契約の締結」「委託先での取扱状況の把握」の3つを挙げています。終わりのときの確認も、この把握の続きと考えると整理しやすくなります。
同じガイドラインの安全管理措置の節では、個人データは復元できない手段で消すこととされています。あわせて、消去を委託したときは、委託先が確実に消したことを証明書などで確かめることも重要と書かれています。
委託終了の手順:検収から消去の確認まで
終わり方は、次の6つの順番で進めると漏れが出にくくなります。チェックリストとして使ってください。
- 渡したものを書き出す:委託の開始時に渡したデータ、紙の資料、機器、アカウントを一覧にします。委託先が作業中に作ったコピーやバックアップも含めます。
- 検収する:成果物や作業の結果を、契約の条件に合っているか確かめて受け取ります。受け取った日と確認した人を記録します。
- 返却してもらう:自社に戻すデータや資料、貸した機器を返してもらいます。データは形式(CSVなど)と受け渡し方法を決め、開けるか試してから次に進みます。
- 消去してもらう:返却後に委託先に残る分を、決めた方法で消してもらいます。再委託先の分も含めるよう伝えます。
- 証明書で確かめる:データ消去証明書などで、何を・いつ・どの方法で消したかを受け取り、保管します。
- アクセスを止める:委託先用のアカウント、VPN、共有フォルダの権限、APIキー(システム同士をつなぐ鍵)を停止します。入館証や鍵も回収します。
順番には理由があります。返却を確かめる前に消去を頼むと、自社に戻すべきデータまで消えるおそれがあります。また、アクセスの停止は消去の確認まで待たず、作業が終わった日に止めても構いません。必要なら一時的に戻せばよいからです。
準委任と請負で、検収の意味が変わる
委託契約には、大きく分けて準委任と請負があります。どちらかによって、終わりのときに確かめることが少し変わります。ここでは一般的な考え方だけを示します。個別の契約の解釈は、弁護士に相談してください。
| 契約の型 | 約束するもの | 終わりのときに確かめること |
|---|
| 準委任(保守・運用・事務代行など) | 作業をきちんと行うこと(民法第656条で委任の規定を準用) | 作業の経過と結果の報告(第645条)。受け取った物の引き渡し(第646条)。 |
| 請負(システム開発・制作など) | 仕事を完成させること(民法第632条) | 成果物が条件に合っているかの検収。合わない点を見つけたら、知ってから1年以内に通知する決まり(第637条)。 |
実務では、契約書で検収の期限や方法を別に決めていることが多くあります。まず自社の契約書の「検収」「契約終了時の措置」「秘密保持」の条項を読むのが出発点です。契約とNDA(秘密保持契約)の条項の見方は、前の節委託契約とNDAで扱っています。
データ消去の方法は?「消去・除去・破壊」の違い
「消しました」と言っても、方法によって残り方が違います。ファイルをごみ箱に入れて空にしただけでは、専用のソフトで戻せることがあります。米国国立標準技術研究所(NIST)の媒体の消去の指針SP 800-88(2025年9月の改訂2版)は、方法を3段階に分けています。
| 段階(英語) | 中身 | 向いている場面 |
|---|
| 消去(Clear) | 通常の操作で、利用者が書き込める場所をすべて上書きする。初期化メニューを使うこともある。 | 社内で使い回す機器。簡単な復元を防げればよい場合。 |
| 除去(Purge) | 専用の消去命令や暗号化消去などで、研究所レベルの手段でも戻せなくする。 | 機器を社外に出す、返却する、売却する場合。 |
| 破壊(Destroy) | 粉砕・溶解などで媒体そのものを壊し、二度と使えなくする。 | 壊れて消去できない機器。とくに大事な情報が入っていた機器。 |
暗号化消去(Cryptographic Erase)とは、データを暗号化しておき、その鍵だけを消して読めなくする方法です。SP 800-88では除去の一つとされています。クラウドのように媒体を手で壊せない場所では、この考え方がよく使われます。鍵の扱いは鍵管理と暗号化の節で詳しく説明しています。
紙の資料は、シュレッダーや溶解処理で廃棄します。USBメモリなど記録媒体の社内での扱いは、記録媒体の管理と廃棄の節も参考にしてください。
クラウドに預けていたデータはどうなるか
委託先がクラウドサービスを使っていた場合、物理的な消去は委託先にもできません。この場合は「アカウントやデータを削除した」「保存期間が過ぎてバックアップからも消える」ことを確かめます。クラウドサービスの多くは、解約後のデータ削除の時期を規約や資料に書いています。いつ完全に消えるかを、文書で答えてもらうのが現実的です。
データ消去証明書には何を書いてもらうか?
データ消去証明書とは、誰が・何を・いつ・どの方法で消したかを、委託先が書面で示したものです。決まった様式はありません。NIST SP 800-88の付録には証明書の例があり、次のような項目が並んでいます。これを参考に、中小企業の実務に合わせた項目を挙げます。
| 項目 | 書いてもらう内容の例 |
|---|
| 対象 | 消したデータの範囲(「〇〇業務で預かった顧客データ一式」)と、保存されていた場所や機器 |
| 機器の情報 | 機器の種類、型番、製造番号(物理的な消去や破壊の場合) |
| 方法 | 消去・除去・破壊のどれか。使った道具やソフトの名前 |
| 確認 | 消えたことをどう確かめたか(検証の方法と結果) |
| 日時と実施者 | 作業日、作業した人と責任者の名前、会社名 |
| 再委託先の分 | 再委託先にあったデータも消したか。別紙でもよい |
証明書は、委託先の申告にすぎません。それでも、範囲と方法が文字で残ることに意味があります。あとで漏えいが見つかったとき、どこまで確かめたかを説明できるからです。受け取った証明書は、委託先の一覧と一緒に保管します。
たとえば社員30人の卸売業で(架空の例)
社員30人の卸売業の会社を考えます。情報システムの担当はおらず、総務の1人が兼務しています。販売管理システムの保守を5年間頼んできたA社から、B社への切り替えを決めました。A社は顧客と取引のデータを預かっています。
- 一覧を作る:A社に渡したもの(データベースの写し、保守用のVPNアカウント、操作マニュアル)を書き出す。A社に「ほかにコピーやバックアップはあるか」を文面で聞く。
- 引き継ぎを先に済ませる:最新のデータをCSVで受け取り、B社の環境で開けることを確かめる。ここで検収の記録を残す。
- 消去を頼む:A社に、預かりデータとバックアップの消去を依頼する。A社が一部を外注していたので、その会社の分も含めるよう伝える。
- 証明書を受け取る:対象・方法・日付・責任者が書かれた証明書を受け取り、契約書と一緒に保管する。
- 入口を閉じる:A社用のVPNアカウントとシステムの管理者IDを、B社への切り替え当日に停止する。
この会社では、5年前の契約書に「契約終了時の返却・消去」の条項がありませんでした。そのため、消去の範囲と費用をA社と文面で相談する必要がありました。B社との新しい契約には、終わり方の条項を最初から入れています。
終わり方は、委託を始める契約で決めておく
終わりのときに交渉すると、相手にとっては「売上にならない作業」になり、話が進みにくくなります。情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」第4.0版も、委託先の責任や実施すべき対策を契約書に書き、合意しておくことを経営者の取組に挙げています。委託を始めるときに、次の項目を契約や覚書に入れておきます。
- 契約が終わったとき(途中で解除したときも含む)に、預けた情報を返す義務と、返す期限
- 返却後に残る情報を消す義務と、その方法の水準(復元できない方法で)
- 消したことを書面(証明書など)で報告すること
- 再委託先にも同じ義務を負わせること
- 消去にかかる費用をどちらが持つか
- 秘密保持の義務が、契約の終わったあとも一定期間続くこと
経営者にとって大事なのは、委託先を「選ぶ・約束する・確かめる・終える」の一回りで管理することです。どこまで外の会社に情報を渡しているかの全体像は、サプライチェーンリスクの節で扱います。委託先の一覧の作り方は、手引きの「委託先を管理していますか」の回答例も参考になります。
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 委託契約の終了時に、預けた情報の返却・消去を求めていますか。 | はい。委託契約に返却と消去の条項を設け、終了時にデータ消去証明書を受け取って保管しています。 |
| 貴社が預かった当社の情報を、取引終了時にどう扱いますか。 | はい(定めがあります)。取引終了後〇〇日以内に返却し、残りは復元できない方法で消去したうえで、消去の報告書をお出しします。 |
| 委託先や退職者のアカウントは、終了時に速やかに停止していますか。 | はい。契約終了日に委託先用のアカウントとVPNを停止し、停止の記録を残しています。 |
| 情報を記録した機器を廃棄するとき、どの方法で消去していますか。 | いいえ(手順は整備中)。現在は業者による破砕を行っており、〇月までに方法と記録の様式を手順書にまとめます。 |
試験ではここが問われる
SG・支援士・Security+ 5・CISSP 2
- 委託先の監督の3つ:適切な委託先の選定、委託契約の締結、委託先での取扱状況の把握(個人情報保護法第25条と委員会のガイドライン)。再委託は事前の報告や承認が望ましいとされます。
- 媒体の消去の3段階:Clear(通常の操作で上書き)、Purge(研究所レベルでも戻せない)、Destroy(媒体を物理的に壊す)。暗号化消去(CE)はPurgeの一つです。
- 削除と消去の違い:ファイルの削除やごみ箱を空にするだけでは、データの本体が残り、復元できることがあります。
- 証明書の役割:消去の方法・対象・日時・実施者を記録に残し、あとから説明できるようにするものです。
- 契約の型:請負は仕事の完成、準委任は事務の処理を約束する契約です。成果物の検収が問題になるのは主に請負です。
確認問題
問1 NIST SP 800-88の媒体の消去の考え方で、「データを暗号化しておき、鍵を消して読めなくする方法」はどの段階に当たりますか。
- ア Clear
- イ Purge
- ウ Destroy
- エ どの段階にも当たらない
答えと解説
正解:イ 暗号化消去(CE)は、SP 800-88でPurgeの一つとされています。Clearは通常の操作での上書き、Destroyは媒体を物理的に壊す方法です。
問2 社員25人の会社(架空)が、経理事務の委託先との契約を終えることにしました。委託先は顧客の口座情報を預かっています。最初に行うこととして、最も適切なものはどれですか。
- ア 委託先にすぐ全データの消去を依頼する
- イ 委託先に渡した情報とアカウントを一覧にし、自社に戻す分の返却を確かめる
- ウ 消去は委託先の判断に任せ、確認は求めない
- エ 委託先用のアカウントは、念のため1年間残しておく
答えと解説
正解:イ まず渡したものを把握し、自社に戻す分を受け取ってから消去に進みます。アは戻すべきデータまで消えるおそれがあります。ウは監督を果たせず、エは不要な入口を残します。
問3 個人データの取扱いを委託した場合の考え方として、最も適切なものはどれですか。
- ア 委託先が漏えいさせた場合、委託元は一切責任を問われない
- イ 再委託は委託先の自由であり、委託元が知る必要はない
- ウ 委託元は委託先を監督する必要があり、消去を委託したときは証明書などで確かめることも重要とされる
- エ 契約書に秘密保持の条項があれば、終了時の確認は不要である
答えと解説
正解:ウ 個人情報保護法第25条は委託先の監督を求め、ガイドラインは消去の証明書などでの確認を重要としています。アとイは誤りで、委員会は再委託の事前報告や承認を望ましいとしています。エも、条項だけでは実施を確かめられません。
よくある質問
データ消去証明書は、委託先に必ず出してもらう必要がありますか?
法律で様式や提出が義務づけられているわけではありませんが、出してもらうのが望ましいです。個人情報保護委員会のガイドラインは、消去を委託したときに証明書などで確かめることを重要としています。契約に「書面で報告する」と入れておくと頼みやすくなります。
委託先がクラウドを使っていた場合、どう消してもらえばよいですか?
アカウントとデータの削除を行い、バックアップを含めていつ完全に消えるかを文書で答えてもらいます。クラウドでは機器を壊せないため、削除の操作と、事業者の保存期間の両方を確かめます。暗号化の鍵を消す方法が使われることもあります。
契約書に返却や消去の条項がない場合はどうすればよいですか?
終了の前に、返却と消去の範囲・方法・期限を文面で合意します。覚書を交わすか、メールでのやり取りを残します。費用がかかる場合もあるので、早めに相談を始めてください。契約の解釈で迷う点は、弁護士に確認してください。
この記事のまとめ
- 委託の終わりは「検収→返却→消去→証明書→アクセス停止」の順で締める。
- 消し方は消去・除去・破壊の3段階。社外に出るデータは、戻せない方法で消してもらう。
- 返却・消去・報告・再委託先の扱いは、委託を始める契約で決めておく。
参考にした資料
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4 委託先の監督、10 講ずべき安全管理措置の内容(2026年6月一部改正)
- NIST「SP 800-88 Rev. 2 Guidelines for Media Sanitization」(2025年9月)
- e-Gov法令検索「民法」第632条・第637条・第645条・第646条・第656条
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)