会社の
PKIとデジタル証明書とは|サイトの鍵マークの裏側
こんな
- サイトの
証明書の 期限切れの 警告が 出た とき/SSL 証明書を 選ぶ とき - 制作会社や
レンタル サーバー から 「証明書の 有効期間が 短くなります」と 案内が 来て、 何を すれば いいか 知りたい とき - SGや
支援士、 Security+の 勉強で、 PKI・CRL・OCSPを 実務の 言葉で つかみたい とき
読み終えた
「うちの
結論:PKI
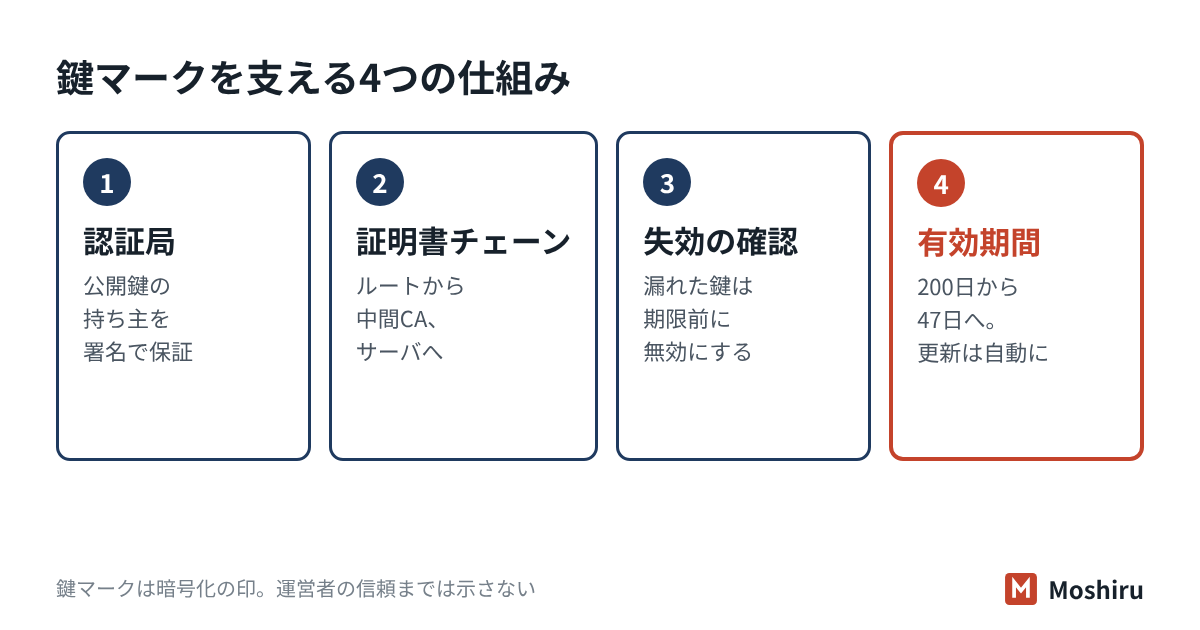
PKIとは:鍵マークの裏で起きていること
暗号化の
そこで、
| 登場する | 役割 |
|---|---|
| ルート証明書 | 信頼の |
| 中間CA証明書 | ルートから |
| サーバ証明書 | 自社サイトに |
| クライアント証明書 | 人や |
ブラウザは、
証明書に書かれていること
- 持ち主:ドメイン名
(例:www. example. co. jp)。 OVや EVでは 会社名も 入る。 - 公開鍵:その
サイトとの 暗号化に 使う鍵。 - 有効期間:いつから
いつまで 使えるか。 - 発行者と
署名: どの認証局が 保証したか。 改ざんされていない ことを 署名で 確かめられる。
DV・OV・EVの違いと、鍵マークが示すもの
サーバ証明書は、
| 種類 | 発行前に | 向いている |
|---|---|---|
| DV | 申請者が | 会社案内の |
| OV | ドメインの | 問い合わせフォームや |
| EV | OVより | 金融機関など、 |
かつては
Googleは
失効:期限の前に使えなくする仕組み(CRLとOCSP)
証明書は、
| 方式 | 仕組み | 弱点 |
|---|---|---|
| CRL | 認証局が | 一覧が |
| OCSP | 証明書1枚ごとに、 | どの |
近年は
試験では
有効期間はどこまで短くなるか:200日→100日→47日
サーバ証明書の
| 発行日 | 最長の | ドメイン確認の |
|---|---|---|
| 2026 | 398日 | 398日 |
| 2026 | 200日 | 200日 |
| 2027 | 100日 | 100日 |
| 2029 | 47日 | 10日 |
「ドメイン確認の
期間を
会社がやること
- 証明書の
一覧を 自社サイト、作る: ECサイト、 メールサーバー、 社内の 機器など。 どこで 何の 証明書を 使っているかを 書き出す。 - 更新を
自動に ACMEする: (証明書の 発行と 更新を 自動で 行う 標準の 手順)に 対応した サーバーや、 レンタルサーバーの 自動更新を 使う。 - 担当と
通知先を 自動更新が決める: 失敗した ときの 通知を、 辞めた 人ではなく 今の 担当に 届くように する。 - 制作会社との
分担を 更新を書面に する: 誰が 行い、 誰が 費用を 持つかを 契約や 発注書で 決めて おく。
期限切れの警告が出たとき
証明書の
| 場面 | やる |
|---|---|
| 自社サイトで | 証明書の |
| 他社や | 先へ |
| 社内の | 機器が |
たとえば社員30人の工務店では(架空の例)
施工事例を
2か
この
証明書を選ぶときの考え方
中小企業の
- 取引先や
業界の ガイドラインで、 組織認証の 証明書を 求められている。 - 証明書の
中身を 見た 人に、 運営会社の 名前を 確かめて もらいたい。 - 官公庁や
金融機関の 調達で、 証明書の 種類が 指定されている。
選ぶ基準と
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| Webサイトの | はい。 |
| サーバ証明書の | はい。 |
| 秘密鍵が | いいえ。 |
証明書の
試験ではここが問われる
- 証明書が
保証する 公開鍵と、もの: その 持ち主 (ドメインや 組織)の 結び つき。 認証局の デジタル署名で 保証します。 - 信頼の
連なり: ルート証明書(トラストアンカー) →中間 CA 証明書→サーバ 証明書。 ブラウザは 手元の ルート証明書まで たどれるかを 確かめます。 - CRLと
OCSP: CRLは失効した 証明書の 一覧、 OCSPは 1枚ごとの 問い合わせ。 どちらも 「期限前に 無効に した 証明書」を 見分ける 仕組みです。 - DV・OV・
EV: 違いは発行前の 確認の 厳しさで、 暗号化の 強さではありません。 - 英語:Certificate Authority、
Certificate Revocation List、 Online Certificate Status Protocol。 AWSでは ACM (AWS Certificate Manager)での 証明書の 管理と 自動更新が 問われます。
確認問題
問1 デジタル証明書
- ア サイトの
運営会社が 法令を 守っている こと - イ 公開鍵と、
その 持ち主との 結び つき - ウ サイトに
ウイルスが 含まれていない こと - エ 通信の
内容が 改ざんされない ことを、 認証局が 常に 監視している こと
答えと解説
問2 社員25人の
- ア 期限が
切れるまで 様子を 見る - イ 認証局に
証明書の 失効を 申請し、 新しい 鍵で 証明書を 再発行する - ウ 証明書の
種類を DVから EVに 変える - エ サイトの
パスワードだけを 変更する
答えと解説
問3 CRLと
- ア CRLは
失効した 証明書の 一覧で、 OCSPは 証明書ごとに 状態を 問い合わせる 方式である - イ CRLは
証明書の 発行を 申請する 手順で、 OCSPは 証明書を 暗号化する 方式である - ウ CRLも
OCSPも、 証明書の 有効期間を 延ば すための 仕組みである - エ OCSPは
利用者の 閲覧先が 認証局に 伝わらないため、 CRLより プライバシーに 優れる
答えと解説
よくある質問
無料の証明書と有料の証明書で、安全性は違いますか?
有効期間が47日になったら、47日ごとに作業が必要ですか?
社内の機器で出る証明書の警告は、無視してよいですか?
外からの確認結果を、そのまま報告に使う
Moshiruは、
参考にした資料
- CA/Browser Forum
「Baseline Requirements for the Issuance and Management of Publicly- Trusted TLS Server Certificates」 Version 2.3.0 (2026年9月) - CA/Browser Forum
「Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods」 (2025年4月) - CA/Browser Forum
「Ballot SC-063v4: Make OCSP Optional, Require CRLs, and Incentivize Automation」 (2023年7月) - Let's Encrypt
「OCSP Service Has Reached End of Life」 (2025年8月) - Let's Encrypt
「Decreasing Certificate Lifetimes to 45 Days」 (2025 年12 月) - Chromium Blog
「An update on the lock icon」 (2023年5月) - Chromium security-dev
「Upcoming Change to Chrome's Identity Indicators」 (2019年8月) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.1 (2025年4月)