Moshiru

会社のセキュリティ教科書 第3部 3-1

共通鍵暗号と公開鍵暗号とは|ハイブリッド暗号まで、暗号の基本

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 「暗号化していますか」という設問に、何をどう暗号化しているか答えるとき
  • ノートパソコンやクラウド、Webサイトの暗号化が「できているのか」を社内で確かめたいとき
  • SGや支援士の勉強で、鍵の数の計算や、共通鍵と公開鍵の違いを押さえたいとき

読み終えたあと、社内でこう言えます

「暗号化の設問は、保存と送信に分けて方式まで答えました」

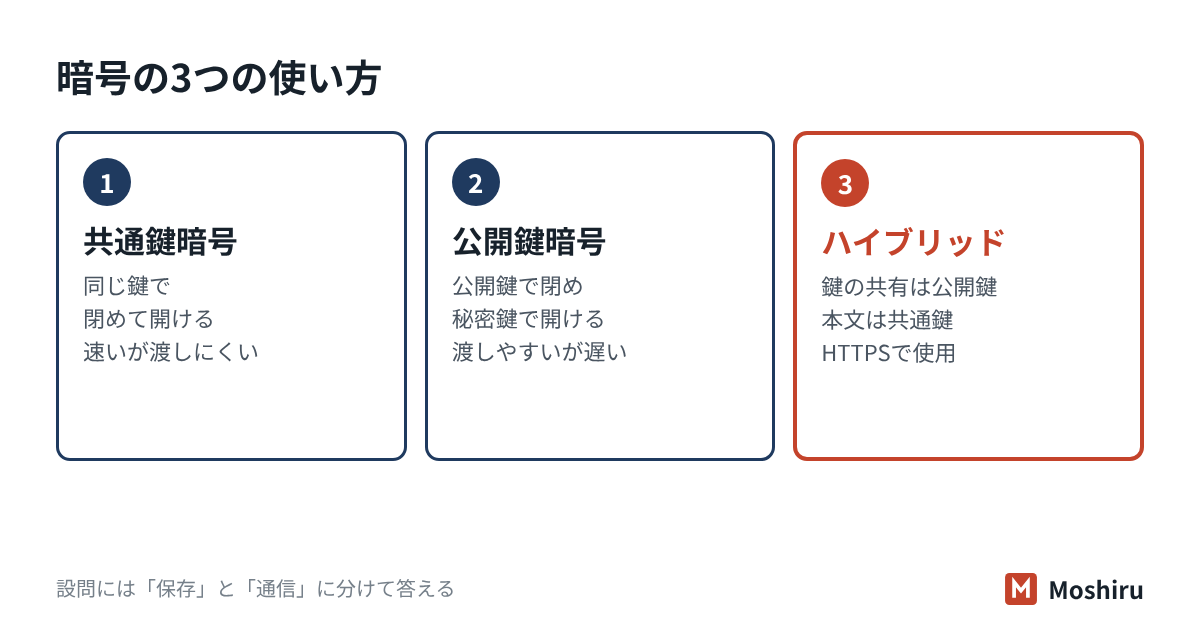
結論:暗号には、同じ鍵で閉めて開ける「共通鍵暗号」と、公開する鍵で閉めて自分だけの鍵で開ける「公開鍵暗号」の2種類があります。共通鍵暗号は速い反面、鍵を安全に渡すのが難しく、公開鍵暗号はその逆です。そこで実際の通信では、両方を組み合わせたハイブリッド暗号が使われています。チェックシートの「暗号化していますか」には、「保存しているデータ」と「送っているデータ」に分けて答えます。何をどの方式で守っているかを書くと伝わります。

共通鍵暗号は同じ鍵で暗号化と復号をし、公開鍵暗号は公開鍵で暗号化して秘密鍵で復号し、ハイブリッド暗号は両方を組み合わせる

まず言葉をそろえる:平文・暗号文・鍵

暗号の話は、言葉が分かればぐっと楽になります。最初に5つだけ押さえます。

用語意味
平文(ひらぶん)誰でも読めるもとのデータ。
暗号文鍵がないと読めない形に変えたデータ。
暗号化平文を暗号文に変えること。「鍵を閉める」。
復号(ふくごう)暗号文を平文に戻すこと。「鍵を開ける」。
鍵暗号化と復号に使う秘密の値。長いほど破られにくい。

暗号の計算方法(アルゴリズム)は、ふつう公開されています。秘密にするのは鍵だけです。方式を隠して守るのではなく、多くの専門家が調べても破れない方式を使い、鍵を守ります。この考え方は「ケルクホフスの原理」と呼ばれます。

つまり会社がやるべきことは、実績のある方式を選ぶことと、鍵(パスワードや回復キーを含む)をなくさず漏らさないことの2つです。自社で独自の暗号を作る必要はありません。

共通鍵暗号:同じ鍵で閉めて開ける

共通鍵暗号は、暗号化と復号に同じ鍵を使う方式です。家の鍵と同じで、閉めた鍵でそのまま開けます。代表はAESで、日本で開発されたCamelliaもあります。計算が速いため、大量のデータの暗号化に向いています。

鍵の数は n(n-1)/2 で増える

n人が全員、ほかの誰とでも内緒の通信をするとします。共通鍵暗号では、2人の組み合わせごとに1本の鍵が必要です。組み合わせの数は n(n-1)/2 本です。公開鍵暗号なら、1人につき公開鍵と秘密鍵の2本なので 2n 本で済みます。

人数共通鍵暗号 n(n-1)/2公開鍵暗号 2n
10人45本20本
20人190本40本
100人4,950本200本

試験では、この計算がよく出ます。「共通鍵は組み合わせの数、公開鍵は人数の2倍」と覚えてください。

公開鍵暗号:公開鍵で閉めて、秘密鍵で開ける

公開鍵暗号は、対になった2本の鍵を使います。1本は誰に見せてもよい「公開鍵」、もう1本は本人だけが持つ「秘密鍵」です。公開鍵で暗号化したものは、対になる秘密鍵でしか復号できません。

たとえるなら、公開鍵は「誰でも閉められる南京錠」です。受け取りたい人が南京錠を配り、送る人はそれで箱を閉めます。開ける鍵は受け取る人しか持っていません。代表的な方式はRSAと楕円曲線暗号です。

比べる点共通鍵暗号公開鍵暗号
使う鍵暗号化も復号も同じ鍵公開鍵と秘密鍵の対
速さ速い遅い
鍵の渡し方安全な方法が別に必要公開鍵は配ってよい
代表例AES、CamelliaRSA、楕円曲線暗号

公開鍵暗号にも弱点があります。届いた公開鍵が、本当にその相手のものかが分からないことです。これを保証するのが電子証明書と認証局の仕組みで、電子証明書とPKIの節で扱います。なお、秘密鍵で処理して公開鍵で確かめると「デジタル署名」になります。詳しくはデジタル署名とタイムスタンプの節で説明します。

ハイブリッド暗号:両方のよい所を組み合わせる

共通鍵暗号は速いが鍵を渡しにくい。公開鍵暗号は鍵を渡しやすいが遅い。この2つを組み合わせたのがハイブリッド暗号です。考え方は次の3段階です。

  1. その通信だけで使う共通鍵(セッション鍵)を用意する。
  2. セッション鍵を、公開鍵暗号の仕組みを使って相手と安全に共有する。
  3. 本文は、共有したセッション鍵を使って共通鍵暗号で速く暗号化する。

WebサイトのHTTPS(TLS)や暗号化メールは、この形で動いています。最近のTLSでは、セッション鍵を「送る」のではなく、双方が鍵共有の計算で同じ鍵を作る方式が主流です。どちらの場合も、重い公開鍵の処理は鍵のためだけ、本文は共通鍵という分担は同じです。HTTPSの中身はTLS・HTTPS・SSHの節で扱います。

会社では「保存」と「通信」に分けて整理する

チェックシートの「暗号化していますか」は、何をどう守っているかを聞いています。答える前に、自社のデータを「保存しているデータ」と「送っているデータ」に分けて棚卸しします。

場面よくある暗号化の方法
ノートパソコンOS標準のディスク暗号化(WindowsのBitLocker、macOSのFileVaultなど)。回復キーを会社で保管する。
USBメモリ・外付けディスク暗号化機能つきの製品を使う。または持ち出しを禁止する。
クラウドのファイル事業者が保存時に暗号化していることが多い。契約や公開資料で確かめる。
Webサイト・問い合わせフォームHTTPS(TLS)で通信を暗号化する。
メールサーバー間の通信の暗号化(TLS)。本文や添付を暗号化する場合は別の仕組みがいる。

たとえば社員30人の会計事務所では(架空の例)

顧客の決算資料を扱う社員30人の事務所を考えます。情報システムの担当はおらず、所長と事務員1人が兼務しています。棚卸しすると、次のことが分かりました。

  1. ノートパソコン25台のうち、ディスク暗号化が有効なのは18台だった。残り7台を有効にし、回復キーを一覧で保管した。
  2. 顧客とのファイルのやり取りは、HTTPSで通信するクラウドの共有機能に寄せた。
  3. パスワード付きの圧縮ファイルをメールで送り、同じメールでパスワードを送る運用をやめた。

3つ目の運用は、ファイルとパスワードが同じ経路で届くため、途中で読まれれば両方そろってしまいます。鍵は暗号文と別の経路で渡すのが原則です。ノートパソコンを失くしたときの動きはパソコンを紛失したときの手引きにまとめています。

どの暗号なら安心か:CRYPTREC暗号リストを目安にする

暗号は、計算機の進歩や新しい解読法で、いつか安全でなくなります。これを「危殆化(きたいか)」と呼びます。日本では、国の暗号評価の取り組みであるCRYPTREC(クリプトレック)が、安全性を評価した暗号の一覧を公開しています。

リスト中身
電子政府推奨暗号リスト安全性と実績が確認され、利用を推奨する暗号。AES、Camellia、RSA-OAEP、SHA-256など。
推奨候補暗号リスト安全性は確認されているが、利用実績などがまだ十分でない暗号。
運用監視暗号リスト推奨はしないが、互換性のために当面の利用を認める暗号。3-key Triple DESやSHA-1など。

最新版は2026年3月30日の改定で、量子コンピュータに強い暗号(耐量子計算機暗号)のリストが新しく加わりました。米国のNISTも2024年8月に、耐量子計算機暗号の標準(FIPS 203など)を公表しています。

鍵の長さにも目安があります。CRYPTRECの基準では、RSAの2048ビット鍵は、新しく暗号化や署名をする用途では2030年までとされています。中小企業が自分で方式を選ぶ場面は多くありません。製品やサービスを選ぶとき、「古い方式(SHA-1やTriple DESなど)だけにしか対応していないか」を確かめれば十分です。

チェックシートではこう聞かれる

よくある設問答え方の例
業務用のパソコンや記録媒体を暗号化していますか。はい。ノートパソコンは全台でOS標準のディスク暗号化を有効にし、回復キーを管理者が保管しています。
機密情報を送受信するとき、通信を暗号化していますか。はい。ファイルの受け渡しはHTTPSで通信するクラウドの共有機能を使い、メールでの添付は原則行っていません。
使用している暗号方式や鍵長に、安全性の基準はありますか。いいえ。社内基準は未整備です。〇月までに、CRYPTREC暗号リストを参考に、使ってよい方式を定める予定です。

「暗号化しています」の一言だけでは、相手は判断できません。対象(何を)と方法(どうやって)を1文で添えます。書き方はチェックシートの回答の書き方も参考にしてください。

試験ではここが問われる

SG・支援士・Security+ 1・CISSP 3

  • 鍵の数:n人が互いに通信するとき、共通鍵暗号は n(n-1)/2 本、公開鍵暗号は 2n 本。
  • どの鍵で暗号化するか:公開鍵暗号で秘密を送るときは、受信者の公開鍵で暗号化し、受信者の秘密鍵で復号する。署名はその逆。
  • 方式の分類:共通鍵=AES・Camellia・KCipher-2。公開鍵=RSA・楕円曲線暗号。英語ではsymmetric(対称)とasymmetric(非対称)。
  • ハイブリッド暗号:セッション鍵の共有に公開鍵暗号、データ本体に共通鍵暗号。TLSが代表例。
  • 危殆化とCRYPTREC:3つのリスト(電子政府推奨・推奨候補・運用監視)の役割の違い。方式は公開し、鍵を秘密にする(ケルクホフスの原理)。

確認問題

問1 12人の社員が、互いに1対1で秘密の通信をします。共通鍵暗号だけを使う場合、必要な鍵の本数はいくつですか。

  1. ア 24本
  2. イ 66本
  3. ウ 132本
  4. エ 144本
答えと解説
正解:イ 2人の組み合わせごとに1本なので、12×11÷2=66本です。アは公開鍵暗号の場合(2n)の本数です。ウは÷2を忘れた数、エは12の2乗です。

問2 社員25人の商社(架空)が、取引先に見積書を公開鍵暗号で暗号化して送ります。取引先だけが読めるようにするには、どの鍵で暗号化しますか。

  1. ア 自社の秘密鍵
  2. イ 自社の公開鍵
  3. ウ 取引先の公開鍵
  4. エ 取引先の秘密鍵
答えと解説
正解:ウ 取引先の公開鍵で暗号化すれば、対になる取引先の秘密鍵を持つ取引先だけが復号できます。エは取引先しか持っておらず、送る側は使えません。アで処理したものは誰でも自社の公開鍵で戻せるため、秘密は守れません。

問3 ハイブリッド暗号の説明として、最も適切なものはどれですか。

  1. ア データ本体を公開鍵暗号で暗号化し、その鍵を共通鍵暗号で送る
  2. イ 共通鍵を公開鍵暗号の仕組みで共有し、データ本体を共通鍵暗号で暗号化する
  3. ウ 2種類の共通鍵暗号で、データを二重に暗号化する
  4. エ 暗号化したデータを、ハッシュ関数で元に戻す
答えと解説
正解:イ 重い公開鍵暗号は鍵の共有だけに使い、大量のデータは速い共通鍵暗号で処理します。アは役割が逆です。ハッシュ関数は元に戻せない計算なので、エも誤りです。

よくある質問

パスワード付きのZIPファイルは「暗号化している」と答えてよいですか?
ファイル自体は暗号化されています。ただし、同じメールや同じ経路でパスワードを送っていると、守りとしては弱くなります。チェックシートには、パスワードを別の経路で伝えているかまで書けると誠実です。可能なら、アクセス権を絞ったクラウドの共有に切り替える方法もあります。
クラウドが暗号化しているなら、自社では何もしなくてよいですか?
事業者の保存時の暗号化は、設備から盗まれた場合などへの備えです。正しいIDとパスワードでログインされれば、データは普通に読めてしまいます。暗号化と合わせて、多要素認証やアクセス権の見直しが必要です。
量子コンピュータが出てきたら、今の暗号は全部使えなくなりますか?
影響が大きいとされるのは、RSAや楕円曲線暗号などの公開鍵暗号です。CRYPTRECは2026年3月に耐量子計算機暗号のリストを加え、AESは鍵を長くすること(AES-256など)で対応する形を示しています。中小企業は、製品やサービスの更新に合わせて対応版に移るのが現実的です。

暗号化の回答文づくりは任せて、確認だけに

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたセキュリティチェックシートに、御社の実態に合わせた回答を作ってお返しします。暗号化の設問には、対象と方法が伝わる1文を添え、未整備の項目には予定の書き方もお付けします。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. CRYPTREC「CRYPTREC暗号リスト(電子政府推奨暗号リスト)」CRYPTREC LS-0001-2022R2(2026年3月30日改定)
  2. CRYPTREC「暗号強度要件(アルゴリズム及び鍵長選択)に関する設定基準」CRYPTREC LS-0003-2022R1(2023年3月)
  3. NIST「FIPS 197 Advanced Encryption Standard (AES)」(2001年11月、2023年5月更新)
  4. NIST「NIST Releases First 3 Finalized Post-Quantum Encryption Standards」(2024年8月)
  5. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.0(2023年12月)