SCS★3の81項目の見方|26件ごとの評価基準の数と、読むときの4つのコツ
こんな
- ★
3の 評価基準 (81項目)を 読み始めたが、 どこから 手を つければ よいか 分からない とき - 上司に
「★3で 何を やればいいのか」を 数字で 説明したい とき
読み終えた
「★3は
結論:★
81項目はどこに載っているか
IPA
26件ごとの評価基準の数
| 分野 | 要求事項 | 項目数 |
|---|---|---|
| ガバナンスの | 1-2-1 | 3 |
| ガバナンスの | 1-2-3 守秘義務の | 2 |
| ガバナンスの | 1-3-1 | 3 |
| 取引先管理 | 2-1-1 取引先との | 2 |
| 取引先管理 | 2-1-2 機密情報の | 1 |
| 取引先管理 | 2-1-4 | 1 |
| リスクの | 3-1-1 情報機器、 | 4 |
| リスクの | 3-1-2 | 2 |
| リスクの | 3-1-3 外部情報 | 2 |
| リスクの | 3-1-4 機密区分に | 3 |
| 攻撃等の | 4-1-1 ユーザ | 4 |
| 攻撃等の | 4-1-2 管理者 | 8 |
| 攻撃等の | 4-1-3 認証の | 4 |
| 攻撃等の | 4-1-4 | 2 |
| 攻撃等の | 4-1-5 | 5 |
| 攻撃等の | 4-1-6 | 3 |
| 攻撃等の | 4-1-7 アクセス | 1 |
| 攻撃等の | 4-2-2 | 3 |
| 攻撃等の | 4-3-4 適切な | 3 |
| 攻撃等の | 4-4-1 情報機器、 | 3 |
| 攻撃等の | 4-4-4 | 2 |
| 攻撃等の | 4-4-5 マルウェア | 3 |
| 攻撃等の | 4-5-1 | 7 |
| 攻撃等の | 5-1-1 | 3 |
| インシデントへの | 6-1-1 | 6 |
| インシデントからの | 7-1-1 事業継続要件に | 1 |
要求事項の
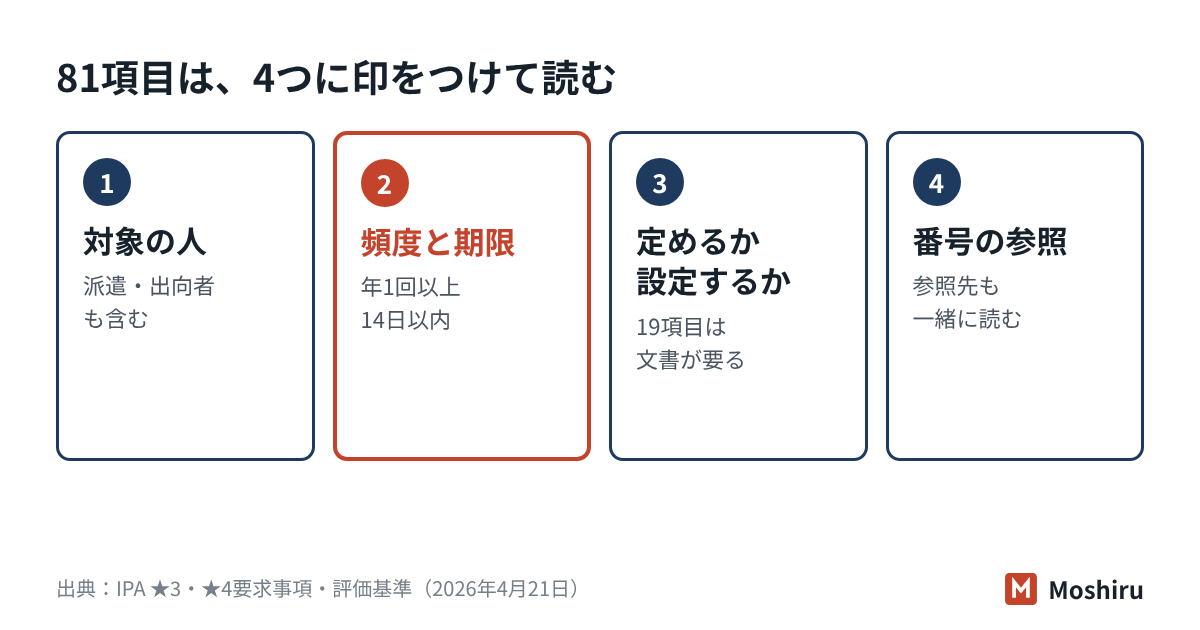
読むときの4つのコツ
- 対象の
人の 81項目の範囲に 印を つける: うち11項目に 「役員、 従業員、 派遣社員及び受入出向者」と いう 書き方が 出てきます。 正社員だけでなく、 派遣社員や 出向で 来ている 人も 含めて ルールを 周知し、 IDを 管理する、と いう 意味です。 - 頻度と
期限の 「年1回以上」が数字に 印を つける: 8項目に 出てきます (担当の 見直し、 教育・訓練など)。 パッチは、 重大・高リスクと 説明される 脆弱性の 修正なら 「リリースから 14日以内」に 適用、と 期限まで 決まっています。 年1回の 項目は、 やった 日の 記録が ないと 示せません。 - 「定める
こと」か 19項目は「設定する こと」かを 分ける: 「〜を 定める こと」で、 規程や 手順の 文書が 要ります。 それ以外の 多くは、 IDの 削除、 デフォルトの パスワードの 変更、 通信の 遮断など、 実際の 設定や 運用です。 文書づくりと 設定作業で 担当を 分けると 進めやすくなります。 - ほかの
番号への たとえば参照を たどる: ネットワーク境界の 項目は 「No.4-1-5で 定める パスワード設定等に 関する 評価基準を 満たすこと」と、 パスワードの ルールを 参照しています。 1つの 項目だけを 読むと 抜けが 出るので、 参照先も 一緒に 見ます。
例:いちばん多い「管理者IDの管理手続」(8項目)
サーバや
よくある質問
81項目すべてに書類が要りますか?
★4の項目まで読む必要はありますか?
次に読む
81項目の状態を、一覧にして返します
御社の