会社の
NIST CSF 2.0とは|統治・識別・防御・検知・対応・復旧の6機能と使い方
こんな
- 取引先から
「NIST CSF」に 沿った 回答を 求められた とき - 自社の
対策を、 抜け漏れなく 6つの 箱に 整理したい とき - 支援士・Security+・
CISSP・CISMの 勉強で、 CSFの 6つの 機能を 実務の 言葉で つかみたい とき
読み終えた
「NIST CSFの
結論:NIST CSFとは、
NIST CSFとは何か?
CSFは、
もとは
| 項目 | 中身 |
|---|---|
| 何か | サイバー |
| 何ではないか | 実施手順の |
| 規模 | 6機能・ |
| 日本語訳 | 情報処理推進機構 |
CSFの
CSF 2.0の6つの機能とは?
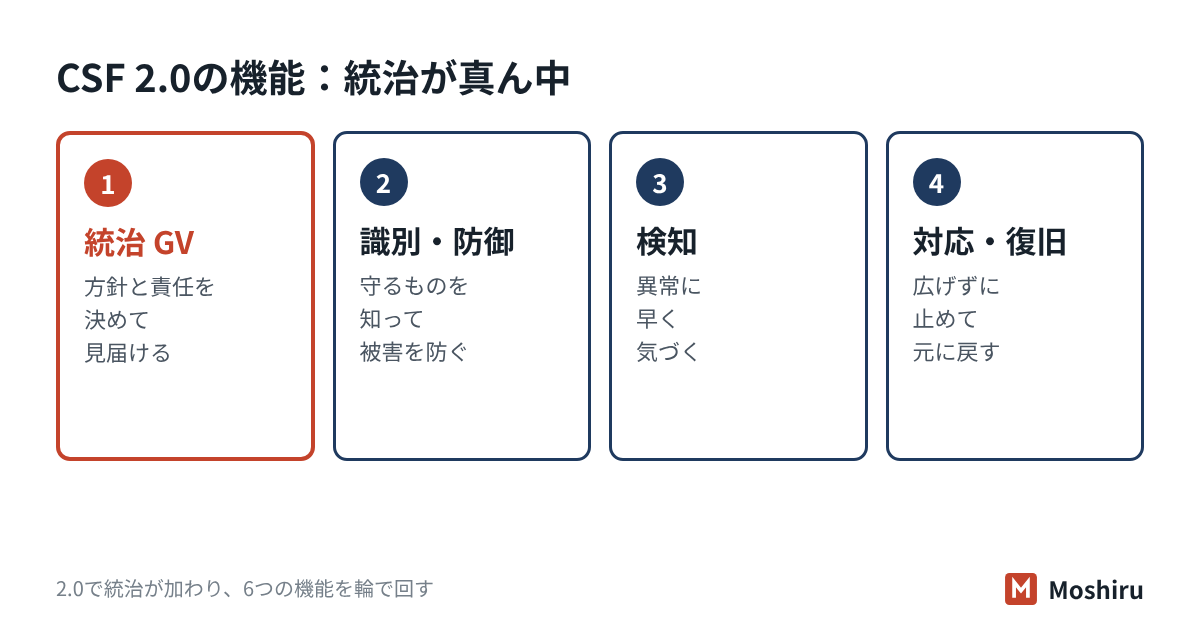
6つの
| 機能 | 一言で | 中小企業での |
|---|---|---|
| 統治 | 方針・責任・優先順位を | 社長が |
| 識別 | 守る | パソコン・ |
| 防御 | 被害を | 多要素認証、 |
| 検知 | 異常に | ウイルス |
| 対応 | 起きた | 感染した |
| 復旧 | 元の | バックアップから |
6つは順番ではなく、輪で考える
CSF 2.0では、
カテゴリーの
- 組織の
状況 事業の(GV.OC): 目的、 取引先の 期待、 法令や 契約の 要求を 理解する - リスクマネジメント
戦略 どこまでの(GV.RM): リスクなら 受け入れるかを 決める - 役割、
責任、 誰が権限 (GV.RR): 何に 責任を 持つかを 決める - ポリシー
(GV.PO): 方針を定め、 伝え、 見直す - 監督
(GV.OV): 取り組みの結果を 見て、 戦略を 調整する - サプライチェーンリスクマネジメント
(GV.SC): 委託先や仕入先の リスクを 管理する
1.1版から2.0版で何が変わった?
1.1版
| 変わった | 1.1版まで | 2.0版 |
|---|---|---|
| 機能の | 5つ | 統治を |
| 対象 | 重要インフラが | 規模・業種を |
| サプライチェーン | 識別の | 統治の |
| 使い方の | 本文が | クイックスタートガイド、 |
統治が
自社にCSFを当てはめる手順は?
CSFでは、
- 範囲を
決める: 会社全体か、受注 システムだけか、 などを 決める - 材料を
集める: 方針、台帳、 取引先から 求められている 要件、 使っている 対策を 集める - プロファイルを
作る: 成果ごとに、今の 状態と 目指す状態を 書く - 差を
分析し、 差の行動計画を 作る: 大きい 所から 優先順位を つける - 計画を
実行し、 必要なだけプロファイルを 更新する: 繰り返す
たとえば社員30人の卸売業では(架空の例)
総務の
| 機能 | 現状 | 目標 |
|---|---|---|
| 統治 | 基本方針なし。 | 方針を |
| 識別 | パソコンの | クラウドと |
| 防御 | メールは | 更新を |
| 検知 | 警告は | 警告が |
| 対応 | 手順なし | 連絡先と |
| 復旧 | バックアップは | 年2回、 |
この
ティアは「取り組みの成熟度」の目安
CSFには、
| ティア | おおまかな |
|---|---|
| 1:部分的 | 場当たり的。 |
| 2:リスク情報を | 経営が |
| 3:反復可能 | 方針が |
| 4:適応 | 過去の |
中小企業が
取引先に「CSFに沿って」と言われたらどう答える?
取引先が
- 6つの
機能すべてに 防御だけ厚く触れる: 書き、 検知・対応・復旧が 空白だと、 手薄に 見えます - できていない
ことは 「未実施。予定を 添える: 〇月までに 手順書を 作成予定」のように 書きます - 証拠を
示せる 方針、ことだけ 書く: 台帳、 訓練記録など、 求められたら 出せる ものを 根拠にします
CSFの
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| NIST CSFなどの | はい。 |
| セキュリティの | はい。 |
| 不審な | はい。 |
| 事故からの | いいえ。 |
「いいえ」にも
試験ではここが問われる
- 6つの
機能と Govern・Identify・Protect・Detect・Respond・Recover。順番: 2.0で 統治 (Govern)が 加わり、 輪の 中心に 置かれました。 - 機能と
対策の 資産台帳やリスク対応: 評価は 識別、 アクセス制御や 教育は 防御、 監視は 検知、 封じ込めは 対応、 バックアップからの 復元は 復旧です。 - 3つの
構成要素: CSFコア(成果の 一覧)、 組織プロファイル (現状と 目標)、 ティア (厳格さの 4段階)。 - ティアは
成熟度の Partial・Risk Informed・Repeatable・Adaptive。目安: 合否の 判定ではありません。 - チェックリスト
ではない: CSFは成果を 示し、 達成の 方法は 定めません。 ISO/IEC 27001のような 認証の 基準とは 性格が 違います。
確認問題
問1 NIST CSF 2.0で
- ア 識別
(Identify) - イ 検知
(Detect) - ウ 統治
(Govern) - エ 復旧
(Recover)
答えと解説
問2 社員25人の
- ア 防御
- イ 検知
- ウ 識別
- エ 復旧
答えと解説
問3 CSFの
- ア 第三者が
組織の 対策を 審査し、 合格を 認める 証明書 - イ CSFの
成果に 照らして、 組織の 現状や 目標を 書き表した もの - ウ 取り組みの
厳格さを 4段階で 表した 目安 - エ 各成果を
達成する ための 具体的な 製品の 一覧
答えと解説
よくある質問
NIST CSFは日本の中小企業でも使えますか?
NIST CSFとISO/IEC 27001の違いは何ですか?
CSFの106項目すべてに対応しないといけませんか?
この記事のまとめ
- NIST CSF 2.0は、
統治・識別・防御・検知・対応・復旧の 6つの 機能で、 サイバー セキュリティの 成果を 整理する 枠組みです。 - 2.0版で
統治が 加わり、 責任者・リスクの 受け入れ方・委託先の 管理を 経営の 判断と して 扱うようになりました。 - 取引先への
回答は、 6つの 機能ごとに 現状と 目標を 並べ、 できていない 所には 予定を 添えます。
CSFの機能ごとの回答案は任せて、確認だけに
Moshiruは、
参考にした資料
- NIST
「The NIST Cybersecurity Framework (CSF) 2.0」 NIST CSWP 29 (2024年2月) - IPA
「NIST サイバー セキュリティ フレームワーク (CSF) 2.0」 日本語訳 (2024 年2 月版の 翻訳) - IPA
「NIST SP 1300 CSF 2.0 スモールビジネス クイックスタートガイド」 日本語訳 (原文 2024 年2 月) - IPA
「NIST SP 1299 CSF 2.0 リソース&概要 ガイド」 日本語訳 (原文 2024 年2 月) - IPA
「NIST文書の 翻訳」 一覧ページ (CSF 2.0 関連の 翻訳を 掲載) - NIST
「Cybersecurity Framework」 公式ページ (CSF 2.0 資料と 1.1版の アーカイブ)