会社の
AI for SecurityとSecurity for AI|AIで守る、AIを守る
こんな
- 生成AIを
業務で 使う ときの ルールや、 AIを 使った 監視ツールを 検討する とき - 取引先の
チェックシートで 「生成AIの 利用ルール」を 聞かれた とき - SGや
支援士の 勉強で、 AI for Securityと Security for AIの 違いを 押さえたい とき
読み終えた
「生成AIで
結論:AIと
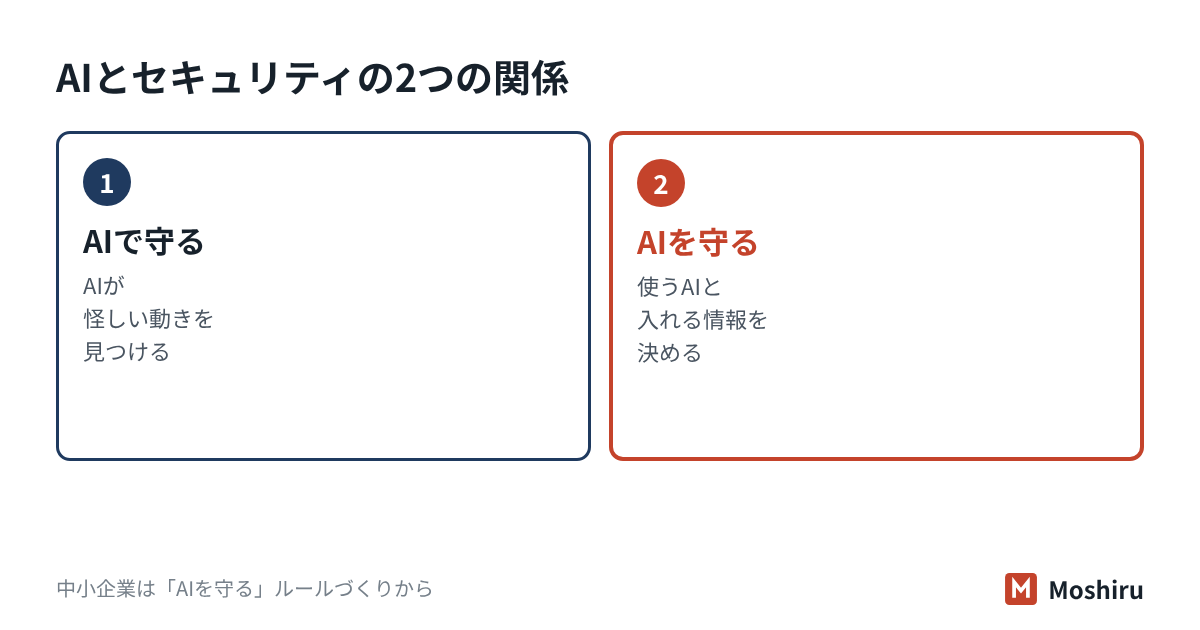
2つの言葉は、守る相手が違う
AI for Securityと
| 言葉 | 一言で | 会社での |
|---|---|---|
| AI for Security | AIを | AIが |
| Security for AI | AI | 社内の |
米国NISTが
AI for Security:AIを使った守り
セキュリティの
- メールの
検査: 文面や送信元の 特徴から、 フィッシングや 詐欺らしい メールを 見分ける。 - 端末の
見張り 決まった(EDR): 型に 当ては まらない、 普段と 違う 動きを 見つける。 いわゆる 振る 舞い 検知です。 詳しくはEDR・MDMの 節 で扱います。 - ログの
分析: 大量の記録から、 怪しい 組み合わせを 拾い出す。 警告の 内容を AIが 文章で 要約する。
便利な
| 外れ方 | 意味 | 困る |
|---|---|---|
| フォールスポジティブ | 正常な | 警告が |
| フォールスネガティブ | 怪しい | 本当の |
AIを
- 警告を
誰が 社内に見るか: 見る 人が いなければ、 監視を 代行する サービスつきかを 確かめる。 - AIが
止めるのか、 自動で知らせるだけか: 隔離する 範囲と、 人が 判断する 範囲を 分けて おく。 - データの
送り先: ログやメールの 中身を 事業者の クラウドに 送るなら、 保管場所と 保管期間、 学習に 使うかを 契約で 確かめる。
Security for AI:AIそのものの守り
AI
この
| 脅威 | どんな | 主な |
|---|---|---|
| プロンプトインジェクション | AIへの | 入力・参照データ・ |
| DoS | 重い | 回数や |
ガイドラインは、
国際的には、
- LLM01 プロンプトインジェクション:上の
表の とおり。 - LLM02 機密情報の
漏えい: AIの答えに、 見せてはいけない 情報が 混ざる。 - LLM06 過剰な
権限 AIに(Excessive Agency): メール送信や ファイル削除などの 権限を 広く 渡しすぎる。 - LLM09 誤情報:もっと
もらしい 誤り (ハルシネーション)を、 そのまま 使ってしまう。
AI事業者ガイドライン:「使う会社」がすること
総務省と
| 立場 | どんな |
|---|---|
| AI開発者 | AIシステムを |
| AI提供者 | AIを |
| AI利用者 | 事業の |
多くの
10項目ある
- 提供者が
決めた 使い方の 範囲で 使い、 出力の 精度と リスクを 理解する - 個人情報や
機密情報を 不適切に 入力しない - 提供者が
示す セキュリティ 上の 注意点を 守る - 扱う
データを 必要最小限に する (第1.2版で 利用者にも 明記) - 重大な
影響が 出うる 判断には、 人の 判断を 挟む - 自分で
動く AI (AI エージェント)の 操作の 記録を 定期的に 確かめる
中小企業の生成AI利用ルール:最低限の5項目
IPAの
たとえば社員12人の会計事務所では(架空の例)
顧客の
- 使って
よい 事務所でサービス: 契約した 法人 向けプランだけ。 個人アカウントでの 業務利用は 禁止。 - 設定:入力した
データを 学習に 使わない 設定に する。 管理者が 設定を 確かめる。 - 入れてはいけない
情報: 顧客の氏名・マイナンバー・ 口座、 未公表の 決算数字。 必要なら 社名や 数字を 伏せてから 使う。 - 出力の
確認: 税法の条文や 数字は、 必ず 原典で 確かめてから 使う。 顧客に 出す文書は 人が 最終確認する。 - 困った
とき: 誤って機密を 入力した、 おかしな 答えが 出た、と いう 場合は 所長に すぐ 報告する。
この
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 生成AIの | はい。 |
| 当社から | はい、 |
| 利用している | はい。 |
| 個人アカウントでの | いいえ。 |
「いいえ」の
試験ではここが問われる
- AI for Security:AIを
使った セキュリティ技術。 振る 舞い 検知、 迷惑メール判定、 ログ分析など。 誤検知 (フォールスポジティブ)と 見逃し (フォールスネガティブ)の 区別も 問われます。 - Security for AI:AI
その ものを 守る セキュリティ技術。 プロンプトインジェクション 対策、 RAG用データへの アクセス制御、 AIに 渡す権限の 最小化など。 - AI事業者
ガイドライン: AI開発者・AI 提供者・AI 利用者の 3つの 立場。 共通の 指針に 「セキュリティ 確保」が あります。 - シャドーAI:組織が
把握・許可していない AIサービスを 業務で 使う こと。 シャドーITの AI版です。 - 紛らわしい
対: AIを悪用した 攻撃 (攻撃者が AIを 使う)と、 AIシステムに 対する 攻撃 (AIが 狙われる)は 別の 分類です。 前者は 2-16の 節を 参照してください。
確認問題
問1 次の
- ア 機械学習を
使って、 迷惑メールを 自動で 振り分ける - イ 社内文書を
読むAI チャットに、 利用者と 同じ アクセス権の 制限を かける - ウ EDRの
振る 舞い 検知で、 普段と 違う 端末の 動きを 見つける - エ 大量の
ログから、 AIが 怪しい 組み合わせを 拾い出す
答えと解説
問2 社員15人の
- ア 生成AIの
利用を 全面 禁止し、 それ以上は 何もしない - イ 会社で
法人向けプランを 契約して 学習に 使わない 設定にし、 入力してはいけない 情報を 規程に 定めて 説明する - ウ 個人
アカウント でも 有料プランなら 安全なので、 有料プランへの 切り 替えを 勧める - エ 要約の
結果が 正しかったので、 問題は ないと 判断する
答えと解説
問3 AIを
- ア フォールスネガティブ
- イ フォールスポジティブ
- ウ ハルシネーション
- エ プロンプトインジェクション
答えと解説
よくある質問
無料版の生成AIを業務で使ってもよいですか?
AIの監視ツールを入れれば、担当者はいらなくなりますか?
社内でAIの仕組みを作ると、何が変わりますか?
生成AIの設問は任せて、確認と提出だけに
Moshiruは、
参考にした資料
- 総務省・経済産業省
「AI事業者 ガイドライン (第1.2版)」 (2026 年3 月31 日) - 総務省・経済産業省
「AI事業者 ガイドラインの 令和 7年度更新内容」 (2026年3月) - 総務省
「『AIの セキュリティ確保の ための 技術的対策に 係る ガイドライン』 (案)に 対する 意見募集の 結果 及びガイドラインの 公表」 (2026 年3 月27 日) - IPA
「情報 セキュリティ 10 大脅威 2026」 (2026 年1 月29 日) - IPA
「情報 セキュリティ 10 大脅威 2026 解説書 (組織編)」 (2026年) - OWASP「Top 10 for LLM Applications 2025」
- NIST
「IR 8596 Cybersecurity Framework Profile for Artificial Intelligence (Cyber AI Profile)」 予備草案 (2025 年12 月) - IPA
「試験要綱・シラバス」 (情報 セキュリティ マネジメント 試験・情報処理安全確保支援士試験)