Moshiru

会社のセキュリティ教科書 第4部 4-10

端末を守る:EDR・マルウェア対策ソフト・MDM|違いと選び方

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • ウイルス対策ソフトからEDRへの切り替えを検討するとき/社用スマホを管理したいとき
  • 取引先のチェックシートで「EDRを導入していますか」「モバイル端末を管理していますか」と聞かれたとき
  • SGや支援士、Security+の勉強で、EPP・EDR・MDMの違いを実務の言葉でつかみたいとき

読み終えたあと、社内でこう言えます

「ウイルス対策ソフトとEDRとMDMの違いを、うちの端末で整理しました」

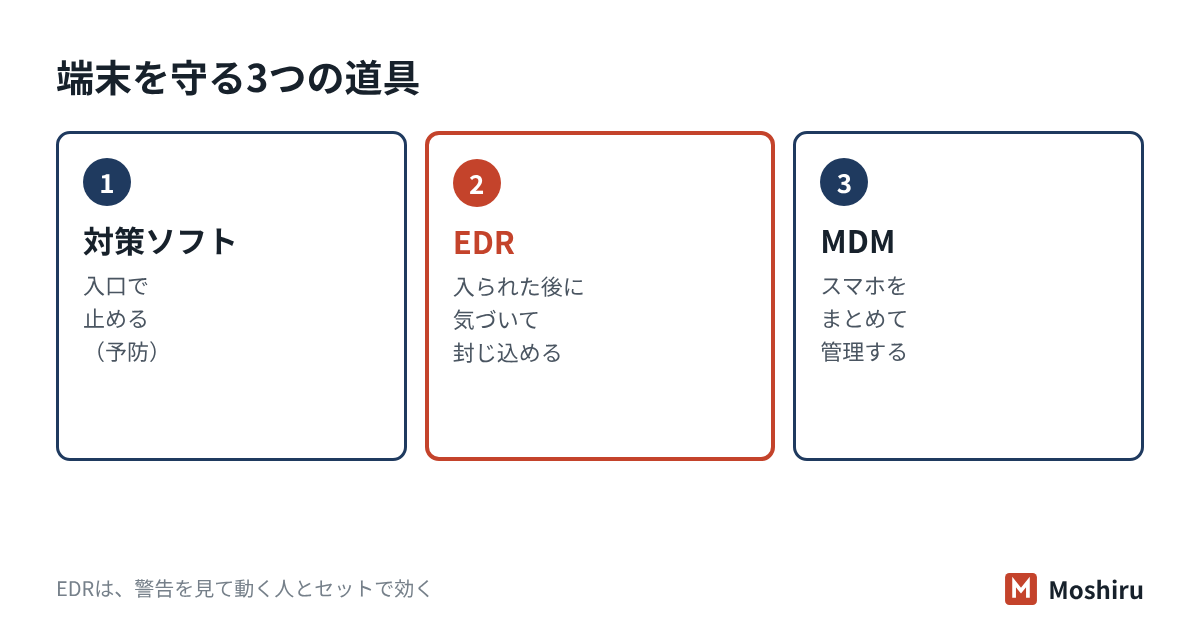
結論:マルウェア対策ソフト(いわゆるウイルス対策ソフト)は入口で止める道具、EDRは入られた後に気づいて封じ込める道具です。警察庁の2025年の集計では、ランサムウェアの被害に遭った組織の多くがウイルス対策ソフト等を入れていましたが、検出できた例は一部でした。ただしEDRは、警告を誰が見て、誰が動くかを決めないと効きません。社用スマホは、MDM(端末をまとめて管理する仕組み)で紛失時の遠隔ロックや消去、OS更新の徹底を行います。

端末を守る道具として、マルウェア対策ソフト、EDR、MDMの3つの役割を並べた図

ウイルス対策ソフトだけでは足りない理由

「エンドポイント」とは、パソコンやスマホ、サーバーなど、ネットワークの端にある機器のことです。攻撃の多くは最後にここで動くため、端末の守りは対策の要になります。

警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月公表)は、ランサムウェアの被害組織へのアンケート結果を載せています。

項目(2025年)結果
ウイルス対策ソフト等を導入していた有効回答119件のうち105件
ウイルス対策ソフトがランサムウェアを検出した有効回答89件のうち25件(64件は検出なし)
被害組織の規模中小企業が約6割

入れていたのに、多くは検出できていません。同じ資料によると、侵入経路の6割以上はVPN機器です。攻撃者は管理者の権限を奪い、セキュリティ機能の無効化を試みながら内部を探ります。ファイルを置かない攻撃もあります。「怪しいファイル」を探す方法だけでは、見つけにくい動きが増えています。手口はファイルレスマルウェアの節で説明しています。

それでも、マルウェア対策ソフトが不要になるわけではありません。個人情報保護委員会のガイドラインも、中小規模の事業者の手法の例として、セキュリティ対策ソフトを入れて自動更新で最新にすることを挙げています。土台として入れたうえで、足りない所を足すと考えます。

マルウェア対策ソフトとEDRの違い

2つは置き換えではなく、役割が違います。最近は1つの製品で両方の機能を持つものも多くあります。

項目マルウェア対策ソフト(EPP)EDR
目的入口で止める(予防)入られた後に気づき、封じ込める(検知と対応)
見るものファイルの特徴(パターン)や、怪しい振る舞い端末の操作の記録(どの処理が何を起動し、どこへ通信したか)
できること隔離・削除端末をネットワークから切り離す、侵入の経路をたどる
人の手間少ない。基本は自動警告を読み、判断して動く人がいる

用語を整理します。EPP(Endpoint Protection Platform)は予防の道具の総称です。EDR(Endpoint Detection and Response)は検知と対応の道具です。EDRの監視と対応を外部の専門会社に任せるサービスを、MDR(Managed Detection and Response)と呼びます。

EDRは「見る人」とセットで考える

EDRは、夜中に警告を出しても、誰も見なければ止まりません。情報システムの担当がいない会社では、次のどれかを選ぶことになります。

  1. 自社で見る:兼務の担当者が毎日警告を確かめる。夜間と休日は見られない前提で、自動で切り離す設定を使う。
  2. 監視を任せる(MDR):外部の専門会社が24時間見て、必要なら端末を切り離す。費用は上がるが、見る人の問題が片づく。
  3. 当面はマルウェア対策ソフトを強める:OSやソフトの更新、多要素認証、バックアップを先に固め、EDRは次の段階にする。

どれが正解かは、会社の規模と扱う情報で変わります。大事なのは、導入する前に「警告が出たら誰が何をするか」を決めておくことです。

切り替えを決めるときの確認項目

特定の製品を勧めることはしませんが、どの製品でも共通して確かめたい点があります。見積もりを取る前に、次の6点を書き出しておくと比べやすくなります。

  1. 台数と種類:パソコン、サーバー、スマホが何台ずつあり、OSは何か。
  2. 見る人:警告を誰が見るか。夜間と休日はどうするか。
  3. 自動の動き:危険と判断したとき、自動で端末を切り離せるか。誤って業務を止めたときに戻せるか。
  4. 記録の保存:操作の記録を何日分残せるか。事故の後の調査に足りるか。
  5. 今のソフトとの関係:既存のウイルス対策ソフトと同時に動かしてよいか、置き換えるか。
  6. 例外を作らない:社長のパソコンや古いサーバーなど、「入れない端末」を残さない。

6点目は特に大事です。攻撃者は守りの薄い1台を足がかりにします。全台に入れて初めて、侵入の経路をたどれると考えてください。

社用スマホを守る:MDM

MDM(Mobile Device Management)は、会社のスマホやタブレットをまとめて管理する仕組みです。NISTの指針SP 800-124 Rev.2(2023年5月)も、端末の導入から廃棄までを通した集中管理を勧めています。MDMでできることの例です。

機能何に効くか
画面ロックのパスコードを必ず設定させる紛失したときに中を見られない
遠隔でロック・データ消去紛失・盗難のときに、手元になくても守れる
OSの更新状況を確かめる、更新を促す古い弱点を残さない
仕事のアプリを配る、入れてよいアプリを決める怪しいアプリから情報が漏れるのを防ぐ
台帳(誰がどの端末を持つか)を自動でつくる退職時の回収漏れを防ぐ

私物のスマホで仕事をする場合(BYOD)は、端末全体を管理すると私生活に踏み込みます。この場合は、仕事のアプリとデータだけを管理するMAM(Mobile Application Management)が向いています。紛失したときの動き方はパソコンやスマホをなくしたときの手引きにまとめています。

たとえば社員25人の建設会社では(架空の例)

現場監督10人に社用スマホを配り、事務所にパソコン20台がある、社員25人の建設会社を考えます。情報システムの担当はおらず、総務の1人が兼務しています。この会社は、次の順で進めました。

  1. まずMDMで社用スマホ10台を登録し、パスコードと遠隔消去を有効にする。現場での紛失が一番起きやすいため。
  2. パソコンは、今のウイルス対策ソフトを続けながら、更新の自動化と多要素認証を先に整える。
  3. 次の年度に、監視を任せるMDR付きのEDRを全台に入れる。兼務の担当者が夜間に見られないため。
  4. どの段階でも、「警告が出たら誰に連絡するか」を1枚の紙にして事務所に貼る。

実際に感染が疑われたときの動き方は、会社のパソコンがウイルスに感染したらに手順をまとめています。

チェックシートではこう聞かれる

よくある設問答え方の例
すべての端末にマルウェア対策ソフトを導入し、定義ファイルを最新にしていますか。はい。パソコンとサーバーの全台に導入し、定義ファイルは自動更新にしています。導入状況は管理画面で毎月確かめています。
EDR等の、侵入後の不審な挙動を検知する仕組みを導入していますか。いいえ。現在はマルウェア対策ソフトと多要素認証で対策しており、〇月までに監視サービス付きのEDRを全台に入れる予定です。
業務で使うスマートフォンを管理していますか。はい。社用スマホは全台をMDMに登録し、パスコードの設定と紛失時の遠隔消去ができる状態にしています。
私物端末の業務利用を認めていますか。いいえ。業務には会社が貸与した端末だけを使うことを、就業規則とルールで定めています。

実態と違う回答は書かないでください。「いいえ」でも、今の対策と予定を添えれば誠実な回答になります。

試験ではここが問われる

SG・SPREAD・支援士・Security+ 4・CISSP 7

  • EPPとEDR:EPPは侵入を防ぐ予防、EDRは侵入後の検知・調査・封じ込めです。EDRは端末の操作の記録を集めて分析します。
  • 検知の方式:パターンマッチング(既知のマルウェアの特徴と照合)は未知のものに弱く、ビヘイビア法(振る舞いを見る)やヒューリスティック法は未知のものにも対応しうる一方、誤検知が起きやすくなります。
  • MDM・MAM:MDMは端末全体、MAMは仕事のアプリとデータだけを管理します。BYODではMAMが向いています。遠隔ロック・遠隔消去(リモートワイプ)は紛失対策の代表です。
  • 紛らわしい対:MDRは製品ではなく、EDRの監視と対応を外部に任せるサービスです。CISSPでは運用(セキュリティ運用)の文脈で出ます。

確認問題

問1 EDRの説明として、最も適切なものはどれですか。

  1. ア 既知のマルウェアの特徴と照合し、侵入前にファイルを止めることだけを目的とする
  2. イ 端末の操作の記録を集めて不審な動きを検知し、端末の切り離しや経路の調査を助ける
  3. ウ 社用スマホのパスコード設定や遠隔消去を一括で管理する
  4. エ 社外から社内ネットワークへの通信を、ポート番号で許可・拒否する
答えと解説
正解:イ EDRは侵入された後の検知と対応のための道具です。アは従来のマルウェア対策ソフトの説明、ウはMDM、エはファイアウォールの説明です。

問2 社員20人の不動産会社(架空)は、営業担当の私物スマホで業務メールを使わせたいと考えています。社員の私生活に踏み込まずに業務データを守る方法として、最も適切なものはどれですか。

  1. ア 私物スマホをMDMに登録し、端末全体を会社が消去できるようにする
  2. イ MAMで業務アプリとそのデータだけを管理し、退職時は業務データだけを消す
  3. ウ 私物スマホには何も入れず、社員の注意に任せる
  4. エ 私物スマホにEDRを入れ、すべての操作を会社が監視する
答えと解説
正解:イ MAMは仕事のアプリとデータだけを管理するため、私物端末に向いています。アとエは私生活の情報まで会社が扱うことになり、社員の同意を得にくくなります。ウは紛失や退職のときに業務データを守れません。

問3 情報システムの担当がいない会社がEDRを導入するとき、導入前に最も決めておくべきことはどれですか。

  1. ア 警告が出たときに誰が見て、誰が何をするか
  2. イ 既存のウイルス対策ソフトの製品名
  3. ウ 社長のパソコンを対象から外すかどうか
  4. エ ファイアウォールを外すかどうか
答えと解説
正解:ア EDRは警告に応じて動く人がいて初めて効きます。見る人がいなければ、監視を外部に任せるMDRを検討します。ウのような例外は攻撃の足がかりになり、エは多層防御を弱めます。

よくある質問

OSに標準で入っているウイルス対策機能だけでは不十分ですか?
標準の機能でも、入口で止める役割は果たします。足りないのは、侵入された後に気づく仕組みと、全台の状態を1か所で確かめる仕組みです。まず全台で標準の機能が有効か、更新が止まっていないかを確かめるところから始めてください。
EDRを入れれば、ランサムウェアは防げますか?
防げるとは言い切れません。EDRは早く気づいて広がりを抑える道具です。VPN機器の更新、多要素認証、別の場所に保管したバックアップと組み合わせて初めて、被害を小さくできます。考え方は多層防御の節で説明しています。
社用スマホが数台だけでも、MDMはいりますか?
台数が少なければ、パスコードの設定、OSの自動更新、端末を探す機能の有効化を、手作業で確かめる方法もあります。ただし、紛失時に遠隔で消去できるかは確かめてください。台数が増えたら、MDMにまとめたほうが漏れがありません。

端末管理の設問は回答を任せて、確認だけに

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたセキュリティチェックシートの端末管理の設問に、御社の今の対策と予定を整理した回答を作ってお返しします。導入していない項目も、誠実で通りやすい書き方に整えます。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
  2. NIST「SP 800-124 Rev. 2 Guidelines for Managing the Security of Mobile Devices in the Enterprise」(2023年5月)
  3. 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(2026年6月一部改正)
  4. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.0(2023年12月)