会社の
DLP・データマスキング・匿名化とは|情報漏えいを「仕組み」で防ぐ
こんな
- 顧客情報の
持ち出しや 誤送信を 仕組みで 防ぎたい とき - 取引先の
チェックシートで 「情報の 持ち出し制限」や 「データ漏えい 防止」の 設問に 答える とき - SGや
支援士、 Security+の 勉強で、 DLP・マスキング・ 匿名化の 違いを 実務の 言葉で つかみたい とき
読み終えた
「誤送信を
結論:情報漏えいを
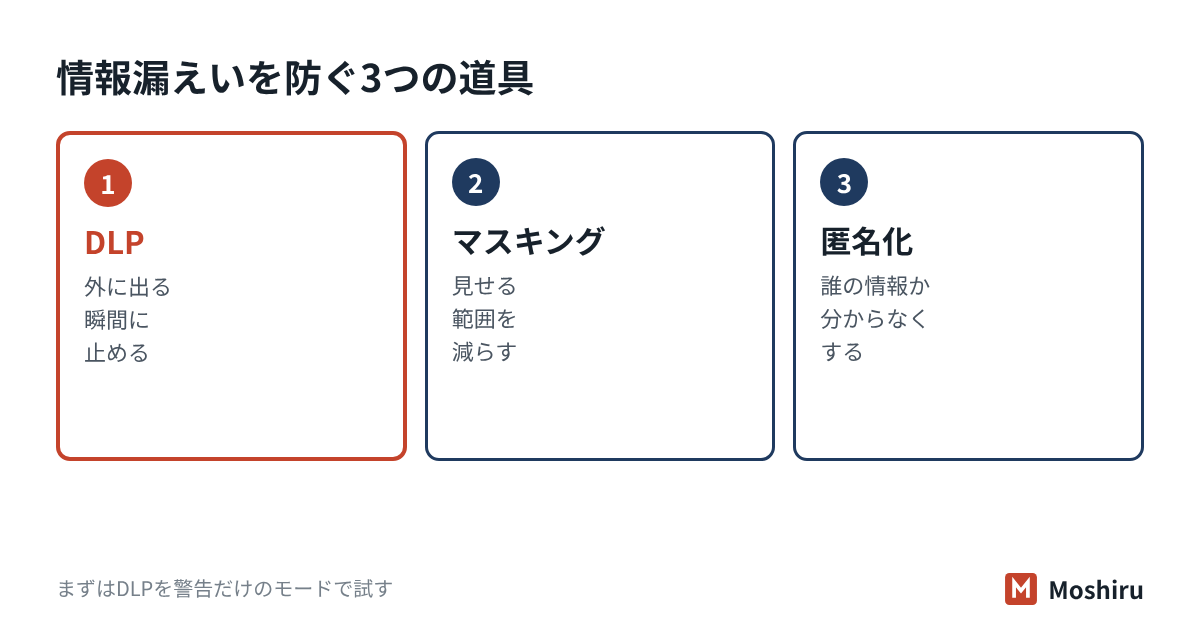
3つの道具は、効く場面が違う
「情報漏えい
| 道具 | 一言で | 効く |
|---|---|---|
| DLP | 外に | 顧客名簿を |
| データマスキング | 見せる | 画面に |
| 匿名化 | 誰の | 購買データを |
DLPは
DLP:送る・持ち出す瞬間に止める
DLPは
平たく
どこで見張るか
- メール:社外宛ての
本文や 添付に、 決めた 種類の 情報が 入っていないか。 - クラウドの
共有: OneDriveやGoogle ドライブなどで、 社外の 人や 「リンクを 知っている 全員」に 共有していないか。 - パソコン
(エンドポイント): USBメモリへのコピー、 印刷、 個人の Webサービスへの アップロード。 - Webの
通信: 生成AIのチャット 画面などに、 機密情報を 貼り付けていないか。
見つけたら、どうするか
DLPの
| 動き | 社員から | 向いている |
|---|---|---|
| 警告 | 「この | まず試す段階の |
| 理由を | 止まるが、 | 取引先に |
| 上 | 送れない | マイナンバー、 |
同じ
たとえば社員30人の不動産管理会社では(架空の例)
入居者の
- 守る
情報を 入居者名簿、3つに 絞る: 口座情報、 マイナンバー。 - 1か月は
警告だけ: 社外宛てメールと 社外共有で、 該当する 情報が あれば 警告を 出し、 記録を 見る。 - 記録を
見て 管理会社や調整: 修繕業者への 正当な 送信が 多ければ、 その 宛先を 例外に する。 - 強さを
決める: マイナンバーは送信不可、 名簿は 理由を 書けば 送れる、にする。
DLPは
データマスキング:見せる範囲を減らす
データマスキングは、
| 種類 | 仕組み | 例 |
|---|---|---|
| 静的マスキング | コピーした | システム会社に |
| 動的マスキング | 元データは | コールセンターの |
中小企業で
注意点も
匿名化:仮名加工情報と匿名加工情報の違い
個人情報を
| 項目 | 仮名加工情報 | 匿名加工情報 |
|---|---|---|
| 一言で | ほかの | 誰か |
| 主な | 社内での | 社外への |
| 第三者への | 原則できない | 本人の |
| 守る | 本人を | 本人を |
| 条文 | 法2条5項、 | 法2条6項、 |
加工のやり方は決まっている
仮名加工情報では、
匿名加工情報は、
- 特定の
個人を 識別できる 記述 (氏名など)を 消す - 個人識別符号を
消す - 情報どうしを
つなぐ 符号 (会員番号など)を 消す - 特異な
記述を 消す (たとえば 極端に 高い年齢のような、 ほかに ほとんどいない 値) - データベースの
性質に 合わせて、 その 他の 措置を とる
な
漏えいの
中小企業はどこから始めるか
3つを
- 守る
情報を 顧客名簿、決める: 口座、 マイナンバーなど、 漏れて 一番 困る ものを 3〜5個。 - 契約中の
サービスを メールや確かめる: クラウドの 上位プランには、 DLPの 機能が 含まれている ことがあります。 まず 管理画面で 使えるかを 確かめます。 - DLPを
警告モードで 社外宛て試す: メールと 社外共有から。 1か 月記録を 見てから 強さを 決めます。 - 渡す
データを 外部のマスキングする: 開発会社や 研修で 使う データは、 置き換えてから 渡します。 - 加工して
使う 分析や前に 法律を 確かめる: 外部提供に 使うなら、 仮名加工情報・匿名加工情報の どちらに 当たるか、 ガイドラインで 確かめます。
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 機密情報の | はい。 |
| USBメモリなど | いいえ。 |
| 開発や | はい、 |
| 個人データを | いいえ。 |
「いいえ」の
試験ではここが問われる
- DLPの
役割: 中身を見て、 機密情報の 外部送信や 持ち出しを 検知・阻止する 製品。 暗号化 (読めなく する)や アクセス制御 (入れなく する)とは 別の 対策です。 - マスキングの
2種類: 静的(データ自体を 書き換える)と 動的 (表示の ときだけ隠す)。 本番 データを テストに 使う 場面で 問われます。 - 仮名加工情報と
匿名加工情報: 仮名は「照合すれば 識別できる・第三者提供は 原則不可」、 匿名は 「識別も 復元も できない・ 公表すれば 同意なしで 提供可」。 どちらも 識別行為は 禁止です。 - 匿名化の
手法: 項目削除・レコード 削除・セル削除、 トップ(ボトム) コーディング (例:95歳や 102歳を 「90歳以上」に まとめる)、 k-匿名化 (同じ 属性の 組み合わせが 必ずk人以上 いるように 加工する)。 - 英語:Data Loss Prevention、
Data Masking、 Pseudonymization (仮名化)、 Anonymization (匿名化)。 CISSPの 資産の セキュリティ、 AWSの データ保護の 分野で 出ます。
確認問題
問1 DLP
- ア 保存した
データを 暗号化し、 鍵を 持たない 人が 読めないように する - イ 送信や
持ち出しの 対象と なる データの 中身を 調べ、 機密情報なら 警告や 阻止を する - ウ 外部からの
不正な 通信を、 ポート番号や IPアドレスで 遮断する - エ 削除した
データを、 バックアップから 元に 戻す
答えと解説
問2 社員40人の
- ア 本番の
会員データを そのまま 渡し、 秘密保持契約を 結ぶ - イ 本番の
会員データを 暗号化した ファイルで 渡し、 パスワードを 同じ メールで 送る - ウ 氏名・住所・電話番号を
架空の 値に 置き換えた 静的 マスキング 済みの データを 渡す - エ 画面表示だけを
隠す動的 マスキングを 設定し、 本番 データベースへの 接続権限を 渡す
答えと解説
問3 個人情報保護法の
- ア 作成すれば、
本人の 同意なしに 第三者へ 自由に 提供できる - イ 元の
本人を 識別する ために、 ほかの 情報と 照合する ことが 禁止されている - ウ 加工すれば、
氏名を 残したままでも よい - エ 本人に
電話を かけて、 追加の 情報を 聞く ために 使って よい
答えと解説
よくある質問
DLP製品を買わないと対策できませんか?
氏名を消せば、個人情報ではなくなりますか?
警告モードのままでは意味がないのでは?
持ち出し制限の設問は任せて、確認と提出だけに
Moshiruは、
参考にした資料
- 個人情報保護委員会
「個人情報の 保護に 関する 法律に ついての ガイドライン (仮名加工情報・匿名加工情報編)」 (平成 28 年11 月策定、 2026年4月一部 改正) - 個人情報保護委員会
「匿名加工情報制度に ついて」 - 個人情報保護委員会
「令和 7年度個人情報保護委員会年次報告」 (2026年7月) - NIST CSRC Glossary
「data loss prevention」 (出典:CNSSI 4009-2022) - NIST
「SP 800-188 De-Identifying Government Datasets: Techniques and Governance」 (2023年9月) - Microsoft Learn
「データ損失防止に ついて」 (Microsoft Purview) - IPA
「試験要綱・シラバス」 (情報 セキュリティ マネジメント 試験・情報処理安全確保支援士試験)