会社の
機密性・完全性・可用性とは|会社の情報の「守る3つの軸」
こんな
- 社長や
社員に 「なぜ セキュリティに お金と 手間を かけるのか」を 一言で 説明したい とき - 取引先の
チェックシートで 「情報 セキュリティ 基本方針」を 聞かれ、 何を 守るのかを 書き出したい とき - SGや
支援士、 Security+の 勉強で、 最初に 出てくる 3つの 用語を 実務の 言葉で つかみたい とき
読み終えた
「セキュリティに
結論:情報
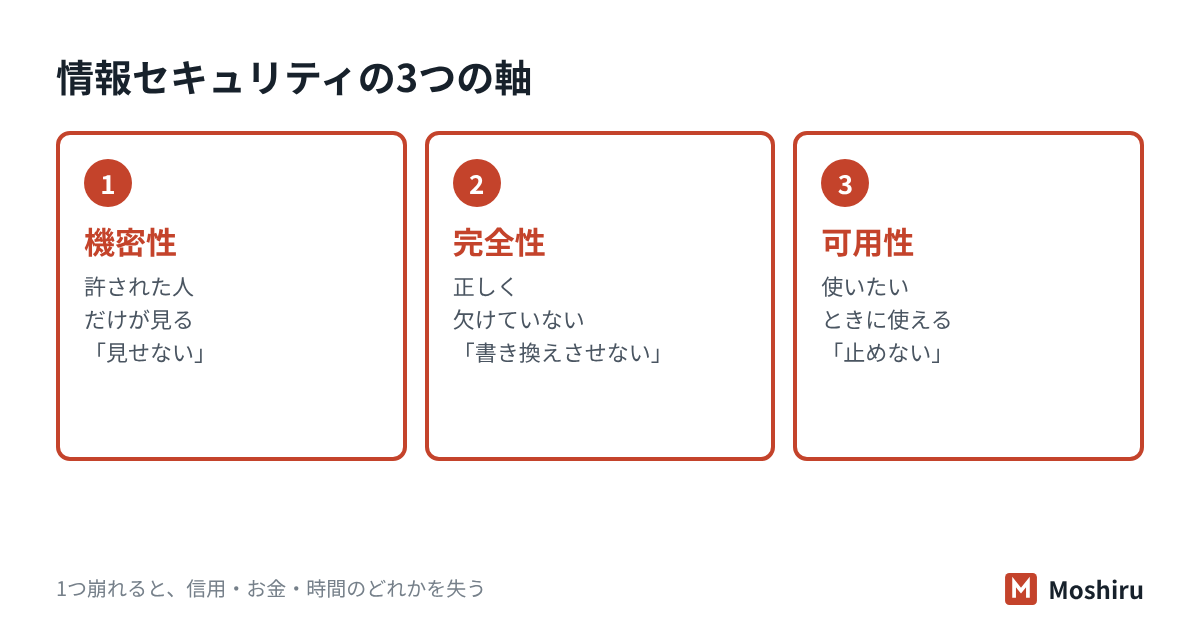
3つの軸を一言で言うと
3つの
| 軸 | 一言で | 崩れた |
|---|---|---|
| 機密性 | 許された | 顧客名簿を |
| 完全性 | 情報が | 請求書の |
| 可用性 | 使いたい | ランサムウェアで |
英語の
規格ではどう書かれているか
JIS Q 27000:2019の
- 機密性:許可されていない
人や プログラムには、 情報を 使わせず、 明かさない 性質。 - 完全性:情報が
正確で、 欠けていない 性質。 - 可用性:許可された
人が 求めた ときに、 アクセスして 使える 性質。
な
どの
なぜお金と手間をかけるのか:3つが崩れると商売が止まる
社長に
| 崩れる | 会社が |
|---|---|
| 機密性 | 取引先と |
| 完全性 | お金と |
| 可用性 | 毎日の |
IPAの
たとえば社員20人の製造業では(架空の例)
部品を
- 機密性:取引先から
預かった 図面が、 私物の クラウドに 置かれたまま 流出する。 取引先から 説明を 求められ、 次の 発注が 止まる。 - 完全性:仕入先を
装った メールで 振込先が 書き換えられ、 代金を 別の 口座に 払ってしまう。 - 可用性:生産管理の
ファイルサーバーが 暗号化され、 3日間、 出荷の 段取りが 組めない。
どれも
3つはぶつかることがある:ちょうどよい所を決める
3つの
| 強めると | 弱まりやすい |
|---|---|
| 機密性 | 可用性 |
| 可用性 | 機密性 |
| 完全性 | 可用性 |
大事なのは
よくある対策を3つの軸に振り分ける
対策を
| 対策 | 主に |
|---|---|
| アクセス権を | 機密性 |
| パソコンや | 機密性 |
| 振込先変更の | 完全性 |
| OSや | 3つ |
| バックアップを | 可用性 |
| 障害や | 可用性 |
表の
社内で説明するときの一言
3つの
- 社長へ:「セキュリティの
費用は、 取引先の 信用、 お金の 正しさ、 毎日の 出荷を 守る ための 保険と 設備です。」 - 社員へ:「見せない、
書き換えさせない、 止めない。 この 3つを 守る ために、 ルールと 仕組みが あります。」 - 取引先へ:「お預かりした
情報は、 必要な 担当者だけが 扱い、 変更の 記録を 残し、 バックアップから 戻せる 状態で 管理しています。」
取引先への
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報 | はい。 |
| 取り扱う | はい。 |
| 重要な | はい。 |
| システム停止時の | いいえ。 |
「いいえ」の
試験ではここが問われる
- 情報セキュリティの
定義: JIS Q 27000では「機密性・完全性・可用性を 維持する こと」。 真正性・責任追跡性・否認防止・信頼性は、 注記で 「含める こともある」と される 特性です (次の 節 1-2)。 - 出来事と
軸の 盗み見・対応: 漏えいは 機密性、 改ざん・誤入力は 完全性、 停止・DDoS 攻撃・ データ消失は 可用性。 1つの 事故が 複数の 軸に またがることもあります。 - 紛らわしい
対: 完全性は「正しく 欠けていない こと」で、 「使える こと」 (可用性)とは 別です。 データが 消えて 使えない 場合は、 可用性と 完全性の 両方が 損な われたと 考えられます。 - 3つは
両立しに 機密性とくいことが ある: 可用性の バランスを 取る 考え方が 問われます。 - 英語:Confidentiality・Integrity・Availability
(CIA)。 Security+や CISSPでは 英語の まま 出ます。
確認問題
問1 JIS Q 27000:2019に
- ア 許可された
人が、 必要な ときに 情報を 使える 性質 - イ 情報が
正確で、 欠けていない 性質 - ウ 許可されていない
人に 情報を 明かさない 性質 - エ 誰が
操作したかを 後からた どれる 性質
答えと解説
問2 社員15人の
- ア 機密性
- イ 真正性
- ウ 可用性
- エ 否認防止
答えと解説
問3 顧客名簿の
- ア 機密性も
可用性も 同時に 高まる - イ 完全性だけが
高まり、 ほかは 変わらない - ウ 機密性は
高まるが、 社長が 不在の ときに 可用性が 下がる おそれが ある - エ 3つの
軸の どれにも 影響しない
答えと解説
よくある質問
小さな会社でも、3つすべてを守る必要がありますか?
クラウドを使っていれば、可用性は任せてよいですか?
3つ以外の特性は覚えなくてよいですか?
整理した軸で、取引先への回答を書き直す
Moshiruは、
参考にした資料
- 日本産業標準調査会
(JISC) 「JIS Q 27000:2019 情報技術- セキュリティ 技術-情報 セキュリティ マネジメントシステム-用語」 (2019年) ※JIS検索から 閲覧 - ISO
「ISO/IEC 27000:2018 Information technology — Security techniques — Information security management systems — Overview and vocabulary」 (2018年2月。 2026年7月に 改訂版へ 置き換え) - IPA
「情報 セキュリティ 10 大脅威 2026」 (2026年1月) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.0 (2023 年12 月)