Moshiru

会社のセキュリティ教科書 第8部 8-4

クラウドサービス選定の確認項目とは|導入前のチェックリストと責任共有モデル

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 新しいクラウドサービスを導入するとき
  • 社員が「このサービスを使いたい」と言ってきて、使ってよいか判断するとき
  • 取引先のチェックシートで「クラウドサービスの選定基準」や「利用中のクラウドの安全性」を聞かれたとき

読み終えたあと、社内でこう言えます

「新しいクラウドは、確認項目と自社の役割を整理して選びました」

結論:クラウドサービスの選定とは、使う業務と扱う情報を決め、事業者の対策・契約条件・自社の役割を確かめてサービスを選ぶことです。クラウドでは、事業者と利用者が守る範囲を分け合う(責任共有モデル)ため、事業者がどれだけ強くても、アカウントや設定の管理は自社の仕事です。確認項目は、IPAの「クラウドサービス安全利用チェックシート」の15項目が出発点になります。あわせて、やめるときにデータを持ち出せるかを導入前に確かめておきます。

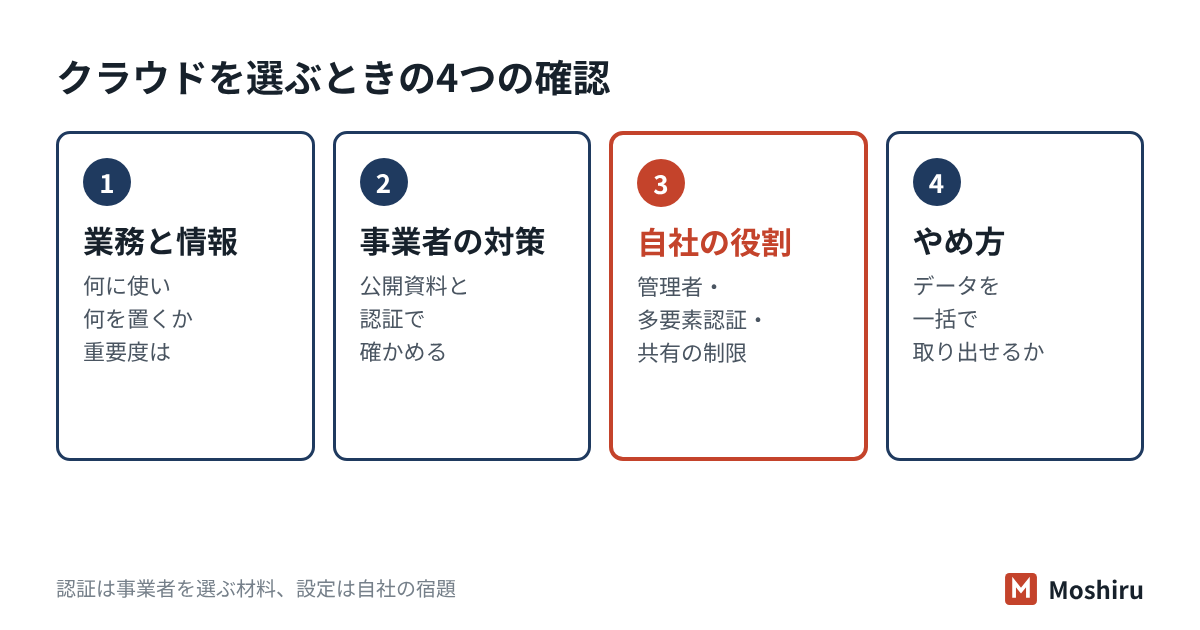
クラウドサービスを選ぶときは、業務と情報・事業者の対策・自社の役割・やめ方の4つを確かめる

クラウドでは誰が何を守るのか?責任共有モデル

クラウドサービスとは、インターネットを通じてソフトウェアや機器を借りて使う仕組みです。自社で機械を持たない分、守る仕事の一部を事業者に任せることになります。どこまでを事業者が守り、どこからを利用者が守るかを分ける考え方を、責任共有モデルと呼びます。総務省の「クラウドの設定ミス対策ガイドブック」(2024年4月)も、多くの事業者がこの考え方を取っていると説明しています。

守る範囲は、サービスの種類によって変わります。

種類借りるもの(例)利用者が主に守るもの
SaaS(サース)アプリそのもの(会計、メール、ファイル共有など)アカウントと権限、共有の設定、使う端末、データの中身
PaaS(パース)アプリを動かす土台(データベースなど)上の項目に加えて、自社で作ったアプリとその設定
IaaS(イアース)仮想のサーバーやネットワーク上の項目に加えて、OSの更新、通信の制限、ログの取得

中小企業が使うのは、ほとんどがSaaSです。IPAのガイドラインも、SaaSを念頭に置いて対策を説明しています。SaaSでは機械の管理は事業者が行いますが、誰に何を見せるか、パスワードをどう守るかは利用者が決めることになります。

利用規約の「免責」と、設定を任せた会社の責任

同じガイドブックは、利用規約に免責条項(事業者が責任を負わない範囲を決めた条項)がよくあると注意を促しています。たとえば、損害賠償の範囲を限る条項です。契約の前に読んでおきます。また、設定をシステム会社に任せた場合でも、最終的な責任は利用者が負うとされています。任せた設定の中身も、自社で確かめる必要があります。

導入前に何を確認すればいいか?15のチェック項目

情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)には、付録として「中小企業のためのクラウドサービス安全利用の手引き」があります。その中のチェックシートは15項目で、選ぶとき・使うとき・管理のポイントの3つに分かれています。要点を表にまとめます。

段階確かめること(要約)
選ぶとき(1〜6)どの業務とどの情報に使うか。業務に合う種類か。漏えい・改ざん・消失・停止したときの影響。自社のルールと矛盾しないか。事業者は信頼できるか。稼働率や障害時の復旧目標などの品質保証が示されているか。
使うとき(7〜10)管理担当者を決めたか。使える人を限っているか。パスワードなどの認証を適切に設定しているか。大事な情報を手元にも確保しているか(バックアップ)。
管理のポイント(11〜15)付いているセキュリティ対策が公開されているか。困ったときの支援があるか。利用終了時のデータの扱いを確かめたか。個人情報などの法令と契約条件を確かめたか。データがどの国のサーバーにあるか。

15番目の保存場所は、見落としやすい項目です。サーバーが日本国外にあると、その国の法律が適用されることがあります。海外の個人情報の扱いは、GDPRと海外の個人情報のルールの節で説明しています。

選定の進め方(手順)

  1. 使い道を決める:業務の名前と、扱う情報(顧客名簿、図面、給与など)を1行で書く。
  2. 重要度を決める:その情報が漏れた・消えた・止まったときに困る度合いを、高・中・低で決める。
  3. 資料で確かめる:事業者の公開資料(セキュリティの説明ページ、利用規約、品質保証の文書)で15項目を埋める。
  4. 自社の役割を書き出す:管理担当者、使える人の範囲、多要素認証、バックアップの方法を決める。
  5. やめ方を確かめる:データの取り出し方法と、解約後の削除の扱いを確かめる。
  6. 記録して一覧に載せる:確かめた結果を残し、利用中のクラウドの一覧に加える。

ISMAPやISMSクラウド認証は、どう見ればいいか?

事業者の対策を自社で一から調べるのは大変です。そこで、第三者が確かめた結果を示す制度が役に立ちます。IPAのガイドラインは、選ぶときの参考になる制度として次のものを挙げています。

制度中身
ISMAP(イスマップ。政府情報システムのためのセキュリティ評価制度)政府が求める水準を満たすクラウドを、あらかじめ評価して登録する制度。登録されたサービスの一覧が公開されている。
ISMSクラウドセキュリティ認証ISMS認証(ISO/IEC 27001)に加え、クラウド向けの管理策(ISO/IEC 27017)を実施していることを認証する。
クラウド情報セキュリティ監査制度(CSマーク)日本セキュリティ監査協会による監査の結果をマークで示す。ゴールドとシルバーの2種類。
クラウドサービスの安全・信頼性に係る情報開示認定制度日本クラウド産業協会(ASPIC)が、情報開示の基準を満たすサービスを認定する。

ISMAPは2020年6月に始まった制度です。総務省の情報通信白書(令和6年版)によると、2024年5月1日時点で68のサービスが登録されていました。リスクの小さい業務に使うSaaS向けには、2022年11月からISMAP-LIU(低い影響度の利用向けの区分)も運用されています。

ただし、認証は事業者側の対策を示すもので、利用者側の設定までは保証しません。認証のあるサービスでも、共有リンクを誰でも見られる設定にすれば情報は漏れます。認証は「事業者を選ぶ材料」、設定は「自社の宿題」と分けて考えてください。

導入したあとの設定ミスを、どう防ぐか?

クラウドの事故で多いのが、設定ミスによる情報の公開です。総務省は2022年10月に「クラウドサービス利用・提供における適切な設定のためのガイドライン」を出し、2024年4月にはそれを分かりやすくしたガイドブックを公表しました。ガイドブックは対策を4つの観点に整理しています。

観点中小企業での例
組織・ルール管理担当者を決める。共有リンクや外部共有の初期設定をルールにする。部署が勝手に契約しない決まりを作る。
人管理担当者が、事業者の注意喚起や新機能の案内を読む。社員に共有の操作を教える。
作業手順設定を変えるときは2人で確かめる。設定の一覧を残す。
道具(ツール)設定の点検ツールや診断サービスを使う。規模が大きければCASBやSSPMも検討する。

CASB(キャスビー)は、社員のクラウド利用を見える化し、制御する仕組みです。SSPMはSaaSの設定の不備を、CSPMはIaaSなどの設定の不備を、自動で点検する仕組みです。中小企業では、まず組織・人・手順の3つから始めれば十分です。社員が無断で使うサービスへの対応は、シャドーITと生成AIの社内ルールの節で扱います。

たとえば社員40人の工務店で(架空の例)

社員40人の工務店を考えます。現場の写真と図面を、事務所と現場で共有したいという声が上がりました。総務の1人が情報システムを兼務しています。候補は2つのファイル共有サービスです。

確認項目サービスXサービスY
多要素認証全員に強制できる本人の任意
外部共有の制限管理者が社外共有を禁止・許可制にできる誰でもリンクを発行できる
操作の記録1年分を管理画面で見られる上位プランのみ
データの取り出しフォルダごと一括で取り出せる1ファイルずつ
保存場所国内記載なし

月額はYのほうが安かったものの、この会社はXを選びました。施主の個人情報や図面を扱うため、管理者が外部共有を止められることを重く見たからです。導入時には、管理者を2人にし、社外共有は許可制にしました。選んだ理由は1枚の記録に残し、取引先から聞かれたときに使えるようにしています。

やめるとき・止まったときを、選ぶときに考える

クラウドは始めるのは簡単ですが、やめるのは手間がかかります。乗り換えたくてもデータを取り出せず、使い続けるしかない状態をベンダーロックインと呼びます。導入前に次の点を確かめておきます。

クラウドの事業者は、自社にとって委託先の一つです。終わりのときの返却と消去の考え方は委託の終了の節、止まったときの動き方は手引きのクラウドが止まったときにまとめています。事業者が攻撃を受けて自社に影響が出る場合は、サプライチェーンリスクの節で扱います。

チェックシートではこう聞かれる

よくある設問答え方の例
クラウドサービスを利用する際の選定基準を定めていますか。はい。IPAのクラウドサービス安全利用チェックシートを基に、導入前に15項目を確認し、結果を記録しています。
当社の情報を保存するクラウドサービスの名称と、保存場所を教えてください。はい(回答します)。利用中のクラウドの一覧から該当するサービス名を挙げ、データは国内のサーバーに保存されています。
クラウドサービスの管理者アカウントに多要素認証を設定していますか。はい。管理者を含む全アカウントで多要素認証を必須にしています。
クラウドサービスの設定を定期的に点検していますか。いいえ(準備中)。現在は変更時に2人で確認しており、〇月から外部共有と権限の設定を毎月点検します。

試験ではここが問われる

SG・支援士・Security+ 5・AWS 6

  • SaaS・PaaS・IaaS:借りる範囲が広いほど(SaaS)、利用者が守る範囲は狭くなります。それでもアカウント・権限・データの管理は、どの形態でも利用者の仕事です。
  • 責任共有モデル:AWSでは「クラウドのセキュリティ(事業者)」と「クラウドにおけるセキュリティ(利用者)」と表現されます。設定ミスによる公開は利用者側の責任です。
  • 関連する規格:ISO/IEC 27017はクラウドサービスの情報セキュリティ管理策の規格です。ISO/IEC 27018はクラウドでの個人情報保護に関する規格です。
  • ISMAP:政府がクラウドを調達するために、事前に評価して登録する制度です。リスクの小さいSaaS向けにISMAP-LIUがあります。
  • CASB・CSPM・SSPM:CASBはクラウド利用の可視化と制御、CSPMとSSPMは設定の不備の自動点検です。

確認問題

問1 SaaS形態のクラウドサービスを使う場合、利用者側が主に責任を持つものとして、最も適切なものはどれですか。

  1. ア データセンターの入退室管理
  2. イ サーバーのOSの更新
  3. ウ アカウントの権限と共有の設定
  4. エ 事業者のネットワーク機器の冗長化
答えと解説
正解:ウ SaaSでは、建物・機器・OSなどは事業者が管理します。誰に使わせ、何を共有するかは利用者が決めて管理します。ア・イ・エはいずれも事業者側の管理です。

問2 社員30人の会計事務所(架空)が、顧客の決算書を共有するクラウドサービスを選んでいます。ISMSクラウドセキュリティ認証を受けたサービスを選んだあと、最も優先して行うことはどれですか。

  1. ア 認証があるので、設定は初期のまま使う
  2. イ 管理者を決め、多要素認証と外部共有の制限を設定する
  3. ウ 事業者に、全社員のパスワードを管理してもらう
  4. エ 認証の有効期限が切れるまで、特に何もしない
答えと解説
正解:イ 認証は事業者側の対策を示すもので、利用者の設定までは保証しません。アは設定ミスによる公開のおそれがあります。ウはパスワードを他人に預けることになり、エは自社の役割を果たしていません。

問3 クラウドサービスを導入する前に「データを一括で取り出せるか」を確かめる主な目的として、最も適切なものはどれですか。

  1. ア 通信の暗号化の強さを確かめるため
  2. イ 乗り換えや解約のときに、データを失わず移せるようにするため
  3. ウ 利用者の数を数えるため
  4. エ 料金の割引を受けるため
答えと解説
正解:イ データを取り出せないと、乗り換えたくても使い続けるしかなくなります(ベンダーロックイン)。手元のバックアップとしても役に立ちます。ア・ウ・エは取り出し機能の目的ではありません。

よくある質問

大手のクラウドサービスなら、選定の確認は省いてよいですか?
省かないでください。大手でも、利用者が決める設定やアカウントの管理は自社の仕事です。事業者の対策は公開資料で手早く確かめ、自社の役割(管理者・多要素認証・共有の制限・バックアップ)を決めることに時間を使います。
無料のクラウドサービスを業務で使ってもよいですか?
使うなら、有料版と同じ確認をしたうえで会社として許可してください。無料版は管理者の機能や操作の記録がないことが多く、社員の退職時にデータを回収できないこともあります。会社が契約したアカウントで使うのが原則です。
ISMAPに登録されていないサービスは危ないのですか?
そうとは限りません。ISMAPは政府の調達のための制度で、民間向けのサービスは申請していないことも多くあります。ほかの認証や事業者の公開資料、IPAの15項目で確かめれば、選ぶ材料は十分にそろいます。

この記事のまとめ

クラウドの設問の回答づくりを、一人で背負わない

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたセキュリティチェックシートの、クラウドサービスの選定や管理の設問に、御社の実態に合わせた回答を作ってお返しします。決まりがまだない項目は、いまの対応と整える予定の書き方も添えます。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版、付録7「中小企業のためのクラウドサービス安全利用の手引き」(2026年3月)
  2. 総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」(2022年10月)
  3. 総務省「クラウドの設定ミス対策ガイドブック」(2024年4月)
  4. 総務省「令和6年版 情報通信白書」クラウドサービスの安全性確保に関する取組(2024年)
  5. AWS「責任共有モデル」
  6. ISMAPポータル「政府情報システムのためのセキュリティ評価制度(ISMAP)」
  7. 情報マネジメントシステム認定センター(ISMS-AC)「ISMS認証・ISMSクラウドセキュリティ認証」