Moshiru

セキュリティの手引き

チェックシート「ISMS・Pマークを取得していますか」の回答例|認証がなくても示せること

公開:2026年10月14日/最終更新:2026年10月14日/Moshiru 岡﨑 悠太

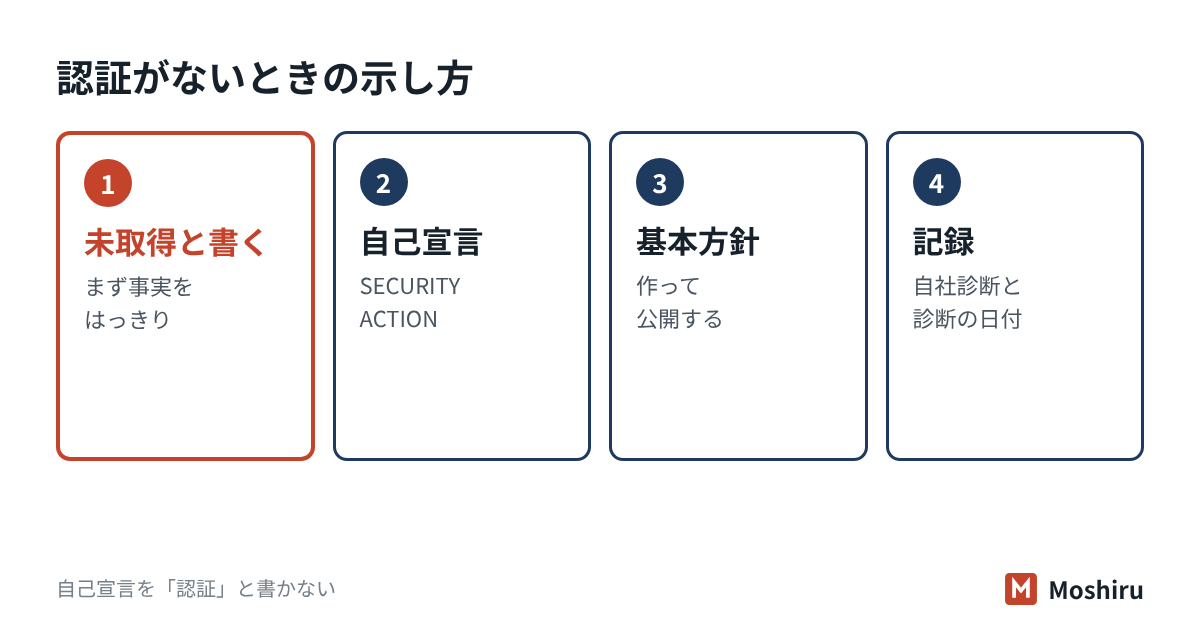
結論:認証を持っていなければ、まず「いいえ(未取得)」とはっきり書き、その後に「代わりに何をしているか」を、確かめられる形で添えます。中小企業なら、IPAのSECURITY ACTION(自己宣言)、公開している情報セキュリティ基本方針、IPAの自社診断の結果、脆弱性診断の日付などが「代わりの示し方」になります。

SECURITY ACTIONは認証ではありません。ISMSやPマークと同じものに見える書き方は避けてください。

ISMS・Pマークがない場合は、未取得と書いたうえで、自己宣言・基本方針・自社診断・診断の記録で示す

この設問で取引先が確かめたいこと

ISMS・Pマーク・SECURITY ACTIONの違い

名前中身
ISMS認証JIS Q 27001(ISO/IEC 27001)に沿った仕組みを、ISMS-ACが認定した認証機関が審査する第三者認証。
プライバシーマークJIS Q 15001に基づく個人情報保護の仕組みを評価し、JIPDECが付与。有効期間は2年で、2年ごとに更新。
SECURITY ACTION中小企業が対策に取り組むことを自ら宣言する、IPAの制度。IPAが認定するものではない。ロゴマークは無料で使える。

SECURITY ACTIONの一つ星は「情報セキュリティ6か条」に取り組むことの宣言です。二つ星は「5分でできる!情報セキュリティ自社診断」で状況を把握し、情報セキュリティ基本方針を定めて外部に公開したうえでの宣言です。2026年4月1日に申込方法が変わり、「SECURITY ACTION管理システム」が公開されています。

回答例(いいえ/取得予定あり)

以下は書き方の例です。御社の実態に合わせて書き換えてください。実態と違う内容をそのまま写すことはしないでください。

状況回答例
いいえ+代わりの示し方「ISMS・プライバシーマークは未取得。IPAのSECURITY ACTION二つ星を自己宣言しており、情報セキュリティ基本方針を自社サイトで公開している(URL)。IPAの自社診断を年1回行っている(直近:20XX年X月)。」
いいえ+最低限「認証は未取得。IPAの『中小企業の情報セキュリティ対策ガイドライン』の情報セキュリティ6か条に沿って対策している。20XX年X月までにSECURITY ACTIONを宣言する予定。」
取得予定あり「現在は未取得。20XX年X月の取得を目標に準備を進めている(認証機関の審査は未受審)。」

使っているクラウドサービスがISMSなどの認証を持っていても、それは御社の認証ではありません。書くなら「利用しているサービスの事業者は〇〇認証を取得している」と、主語を分けてください。

認証がなくても示せるものを、そろえる順番

  1. 自社診断をする:IPAの「5分でできる!情報セキュリティ自社診断」(25項目)に答え、弱い所を知ります。
  2. 基本方針を作って公開する:IPAのガイドライン付録2にサンプルがあります。自社サイトに載せ、URLを回答に使います。
  3. SECURITY ACTIONを宣言する:一つ星から始めても構いません。手順はSECURITY ACTIONの宣言のしかたにまとめています。
  4. 記録を残す:脆弱性診断の日付、教育の実施日、チェックシートの回答の控え。次のシートの根拠になります。

取引先が★の段階で対策を求める評価制度については、SCS評価制度★3の準備で扱っています。

よくある質問

認証がないと、取引できませんか?
取引先の基準によります。必須条件として求める会社もあれば、個別の設問で判断する会社もあります。必須かどうかは、設問の注記か担当者への質問で確かめてください。
SECURITY ACTIONを「認証取得」と書いてもいいですか?
いいえ。IPAは、SECURITY ACTIONは対策状況などをIPAが認定するものではない、としています。「自己宣言している」と書いてください。

認証がない前提で、シート全体の回答を作ります

Moshiruは、取引先から届いたセキュリティチェックシートの回答を、打合せなしで作ってお返しします。認証がない会社でも、今している対策と予定を、事実のとおりに書き分けます。毎回届くなら、月額の窓口(月3万円)もあります。

回答代行を見る20問まで1.5万円・打合せなし回答の書き方の基本よく聞かれる10問

参考にした資料

  1. IPA「SECURITY ACTION 制度概要」
  2. IPA「中小企業の情報セキュリティ対策ガイドライン」(第4.0版)
  3. 情報マネジメントシステム認定センター(ISMS-AC)「ISMS適合性評価制度の概要」
  4. JIPDEC「プライバシーマーク制度の概要と目的」