SCS評価制度の★3とは| 中小企業が今から準備すること
結論:★
SCS評価制度の段階
2026
| 段階 | 中身 |
|---|---|
| ★ | IPAのSECURITY ACTION( |
| ★3 | 一般的な |
| ★4 | 標準的に |
| ★5 | より |
上の
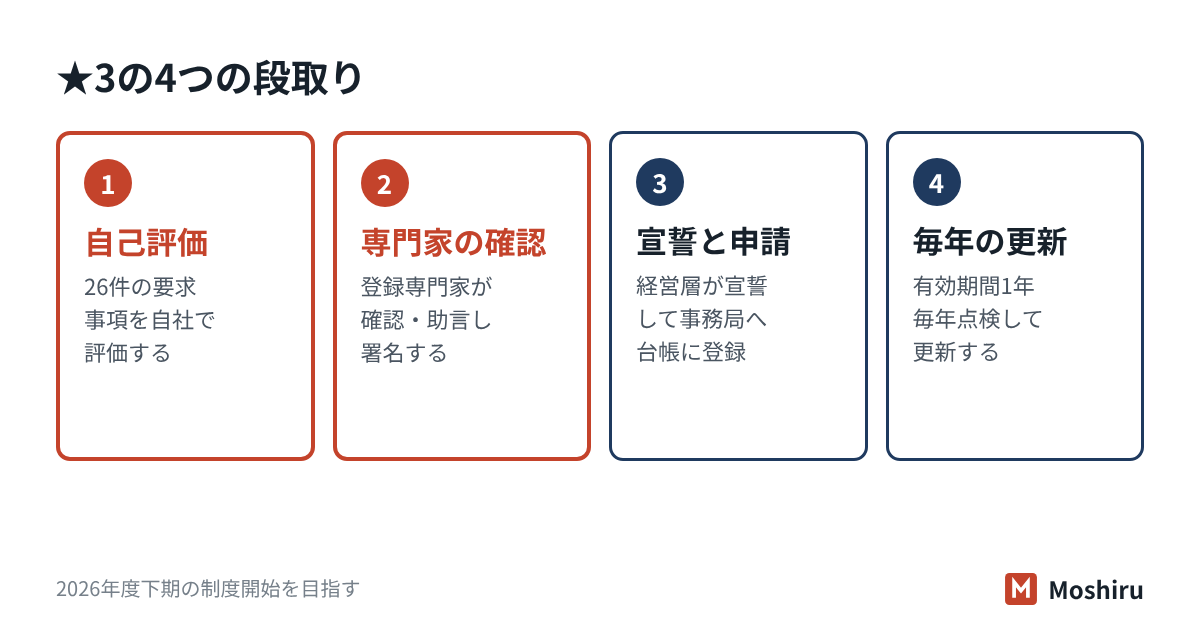
★3の流れと、求められること
- 自己評価:★
3の 要求事項と 評価基準に 沿って、 自社で 評価を 記入する。 社内外の 専門家の 支援を 受けても 構いません。 - 専門家の
確認: 登録されたセキュリティ 専門家が 書類を 確認し、 必要なら 修正を 含めて 助言し、 了承したら 署名する。 文書確認は 1〜2日程度が 想定されています。 - 宣誓と
申請: 経営層の自己適合宣誓を 含めて 事務局に 出し、 問題が なければ 台帳に 登録・ 公開される。 - 年次の
更新: 対策の状況を 毎年 点検し、 基準全体を 満たしている ことを 改めて 確かめて 更新する。
26件は、
専門家に
いつ始まるか
制度構築方針では、
中小企業が今から準備すること
- 取引先の
動きを 主な確かめる: 取引先から ★の 話が 出ているか、 どの 段階を 求められそうかを 営業担当に 聞いておく。 - 担当と
方針を 社内の決める: 担当者を 決め、 情報 セキュリティ 基本方針を 作る。 IPAの ひな形 (ガイドライン 付録2)が 使えます。 担当の 決め方は情シスが いない へ。会社の セキュリティ担当の 決め方 - 今の
状態を IPAの測る: 「5分で できる! 情報 セキュリティ 自社診断」 (25項目)で、 できていない 所を 洗い出す。 ここまで 済めば SECURITY ACTIONの 二つ星も 宣言できます。 - 記録を
残し始める: パソコン・機器の台帳、 使っている クラウドサービスの 一覧、 アカウントの 棚卸し、 バックアップの 記録。 ★3は 書類で 確認されるので、 記録が ないと 「やっている」と 示せません。 - 手順を
1枚に インシデントのする: 連絡網と、 止まった ときに 何から 戻すかを 書く。連絡網の ひな形 が使えます。
IPAの
よくある質問
取引先から何も言われていなくても準備は必要ですか?
ISMSを取っていれば★3は要りませんか?
★3を取れば事故は起きませんか?
★3の準備を、打合せなしで
Moshiruの