取引条件で求められる4つの対策|「やっている」を示す証跡の作り方
こんな
- 取引先から
「対策の 証拠を 出してください」と 言われた とき - チェックシートで
「はい」と 答えた あと、 根拠の 資料を 求められた とき
読み終えた
「4つの
結論:取引先が
なぜ「証跡」が求められるのか
2026年10月に
取引先の
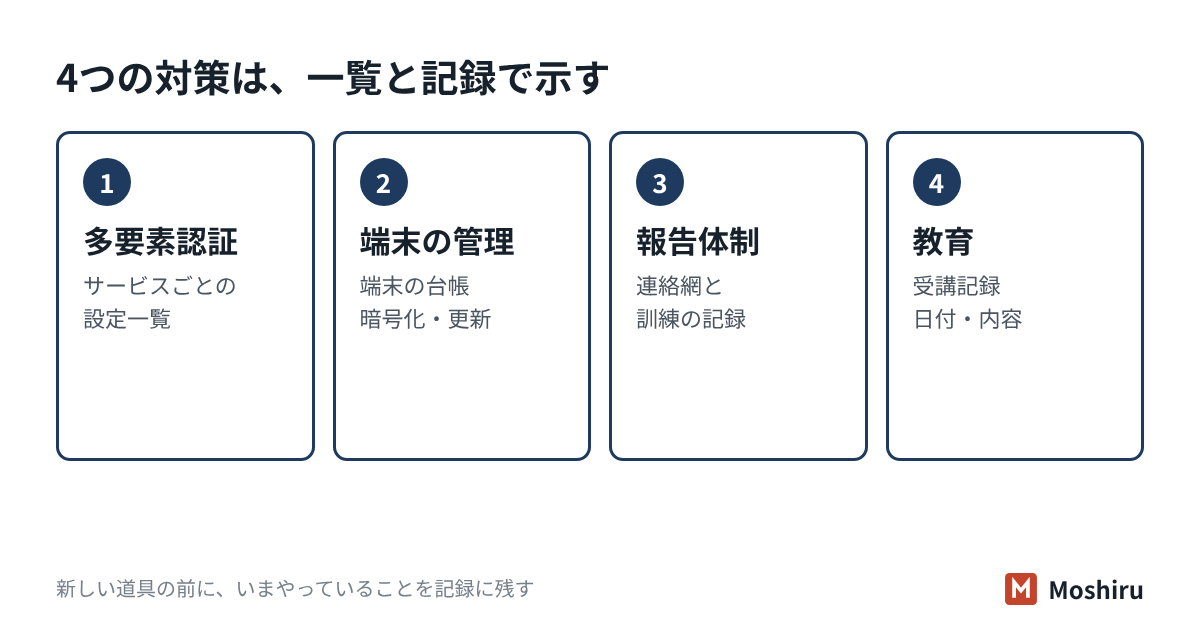
4つの対策と、出せる証跡
| 対策 | 出せる | 見直す |
|---|---|---|
| 多要素認証・ID | サービスごとの | 3か |
| 業務端末の | 端末の | 月1回、 |
| 事故時の | 連絡網 | 年1回、 |
| 社員教育 | 受講記録 | 年1回以上、 |
作り方(それぞれ30分から)
- 多要素認証:使っている
サービス (メール、 クラウド ストレージ、 会計、 銀行など)を 書き出し、 それぞれ多要素認証が 必須に なっているかを 確かめて 一覧にします。 回答の 書き方は「多要素認証を 導入していますか」の に回答例 まとめています。 退職した 人の アカウントはアカウントの 棚卸し で消します。 - 端末の
管理: 会社のパソコンと スマホを 1行ずつ 台帳に 書きます。 項目は情報資産の 台帳 の形を そのまま 使えます。 暗号化と 更新の 状態は、 端末の 設定画面で 確かめて 記入します。 - 報告体
制: 「何かあったら 誰に、 何分以内に 知らせるか」を 1枚にします。連絡網の ひな形 を御社の 名前に 置き換え、 年に 1回、 机上で 読み合わせた 日を 記録に 残します。 - 教育:年1回の
研修と、 入社時の 説明を 記録します。受講記録の 付け方 の表に、 日付・内容・ 受けた 人を 残すだけで、 証跡に なります。
4つの
出すときの注意
- パスワードや、
管理画面の URLが 写った 画面は 出さない。 必要な 部分だけを 切り出す - 社員の
個人名は、 取引先に 必要な 範囲だけに する (役職名に 置き換えても 通じる ことが 多い) - できていない
対策は 「いつまでに、 何を するか」を 書いて 出す。 空欄や ごまかしより 信用されます
よくある質問
専用のツールを入れないと、証跡になりませんか?
なりません。表計算の一覧と、日付の入った記録で十分なことがほとんどです。ツールは、端末が増えて手で管理しきれなくなってから考えれば足ります。
どのくらい前の記録まで残せばいいですか?
取引先の求めによりますが、少なくとも直近1年分を残しておくと、年1回の確認に答えられます。
次に読む
取引先への回答づくりは、任せられます
チェックシートの