会社の
ファイルレスマルウェア・ルートキット・バックドアとは|ウイルス対策ソフトに映らない手口と気づき方
こんな
- ウイルス
対策 ソフトが 何も 検知しないのに、 様子が おかしい とき - EDRを
入れる べきか、 ログを どこまで 残すべきか 迷っている とき - 取引先の
チェックシートで 「不審な 挙動の 検知」を 聞かれた とき
読み終えた
「見えに
結論:ファイルレスマルウェア・ルートキット・バックドアは、
3つの手口の違い:隠れ方がそれぞれ違う
マルウェア
| 手口 | ひとことで | 隠れ方 |
|---|---|---|
| ファイルレスマルウェア | ファイルを | メモリ上や |
| ルートキット | 自分を | 管理者の |
| バックドア | 裏口 | 正規の |
NIST
「ファイルレス」には決まった定義がない
Microsoftの
- タイプI:ファイルを
まったく 使わず、 メモリや ファームウェア (機器に 組み込まれた 基本ソフト)だけで 動く。 - タイプII:ファイルは
書かないが、 OSの 設定の 保存場所などに 命令を 潜ませる。 - タイプIII:動くには
ファイルを 使うが、 居座る 仕組みは ファイルに 頼らない。
実際の
なぜウイルス対策ソフトが見逃すのか
従来型の
米国CISAや
| 見ている | 得意な | 苦手な |
|---|---|---|
| ファイルの | 既に | ファイルを |
| 振る | 「この | 調整しないと |
| ログ | あとから | 取っていない |
入口も
Microsoft Defender for Endpointの
「様子がおかしい」を具体的にする
見つかりにくい手口ほど、
- アカウント:夜中や
休日に、 使っていないはずの アカウントの ログインが ある。 知らない 管理者アカウントが 増えている。 - 端末:何も
していないのに 動作が 重い、 設定が 勝手に 戻る、 ウイルス 対策 ソフトが 止まっている。 - 通信:業務時間外に
大きな データの 送信が ある。 知らない 遠隔操作ツールが 入っている。 - 外から:取引先から
「御社から 変な メールが 来た」と 言われる。
たとえば
この
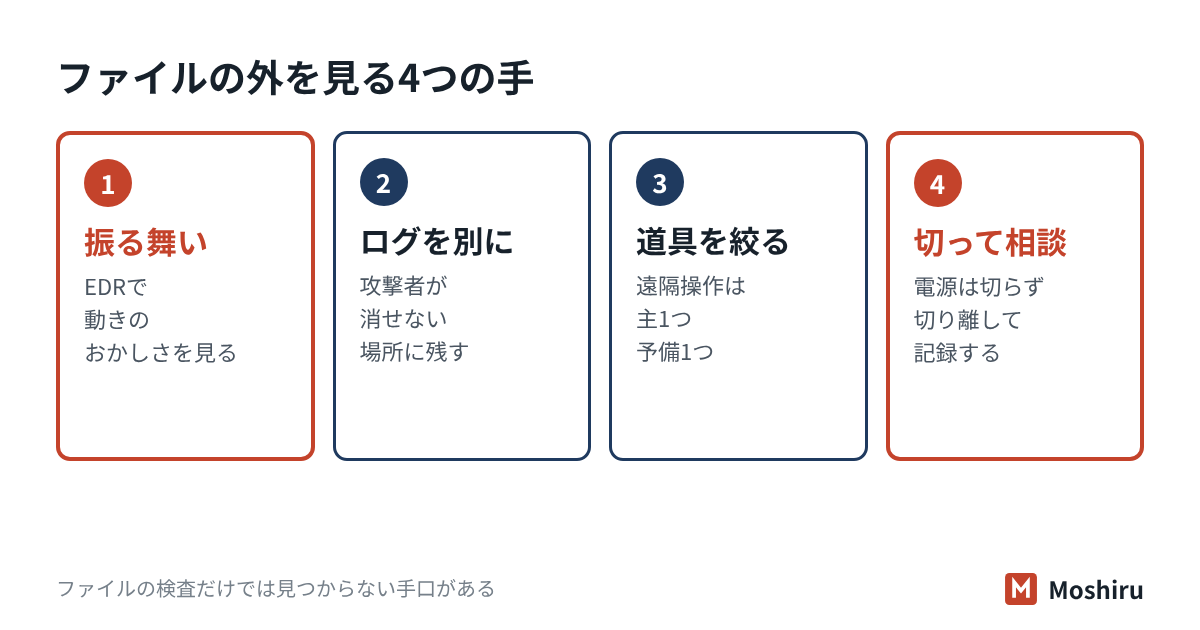
EDRとログ:見えるようにしておく備え
EDR
| 備え | 中小企業での |
|---|---|
| 振る | 今の |
| ログを | 共同文書は、 |
| 普段の | 誰が |
| 道具を | 同文書は、 |
| 操作の | Windowsの |
ログを
おかしいと思ったときの初動:消さない・切る・相談する
見つかりにくい手口が
- 電源は
切らない: メモリ上だけで動く 手口は、 電源を 切ると 手がかりも 消えます。 画面の 写真を 撮り、 時刻を 書き留めます。 - ネットワークから
切り離す: LANケーブルを抜き、 Wi-Fiを 切ります。 EDRが あれば、 管理画面から 端末を 隔離します。 - アカウントを
止める: 怪しいログインが あった アカウントは、 パスワードを 変え、 ログイン中の 状態を 取り消します。 - ほかの
記録を VPN機器、確保する: メール、 クラウドの ログを 保存します。 上 書きされる 前に 書き出します。 - 相談する:深く
入り込まれた 疑いが ある 端末は、 駆除を 試すより、 保全してから 初期化と 入れ直しを 前提に 判断します。 相談先はどこに 相談すれば にいいか あります。
社員が
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 全ての | はい。 |
| 端末の | は |
| アクセスログや | はい。 |
| マルウェア感染が | はい。 |
試験ではここが問われる
- ファイルレスマルウェア:ディスクに
ファイルを 残さず、 メモリや OS標準の 機能で 動く。 ファイルの 検査 (パターンマッチング)だけでは 見つけに くい。 - ルートキット:侵入後に、
管理者権限で 活動の 痕跡を 隠すための 道具の 集まり。 「侵入する 道具」ではなく 「隠す道具」と 覚える。 - バックドア:正規の
認証を 通らずに 入れる 裏口。 侵入後に 再び入る ために 仕掛けられる。 - 環境寄生型
(LOTL): OSに最初から ある 正規の 道具を 悪用し、 普段の 操作に 紛れる 手口。 - EDR:端末の
振る 舞いを 記録・監視し、 侵入後の 検知と 対応 (隔離など)を 助ける。 侵入前に 止める ことを 主に する ウイルス 対策 ソフトと 区別する。
確認問題
問1 ルートキットの
- ア 利用者を
だまして、 偽の サイトで パスワードを 入力させる 仕組み - イ 侵入した
攻撃者が、 活動の 痕跡を 隠して 支配を 続ける ための 道具の 集まり - ウ 大量の
通信を 送りつけて、 サーバーを 使えなくする 攻撃 - エ ファイルを
暗号化して、 元に 戻す代わりに 金銭を 求める プログラム
答えと解説
問2 ファイルレスマルウェアが
- ア 通信を
すべて 暗号化しているから - イ 必ず
管理者権限で 動くから - ウ 検査の
対象と なる ファイルを ディスクに 残さず、 正規の 機能を 使って 動くから - エ 定義ファイルの
更新を 止めてしまうから
答えと解説
問3 社員15人の
- ア 検知が
ないので 問題なしと 判断し、 様子を 見る - イ 該当
アカウントの パスワード変更と ログイン状態の 取り消しを 行い、 ログを 保存して 相談する - ウ すぐに
全端末の 電源を 切り、 翌日に 再起動して 様子を 見る - エ 無料の
駆除ツールを 複数入れて、 全端末を スキャンし直す
答えと解説
よくある質問
Windowsに最初から入っているウイルス対策で足りますか?
EDRは小さな会社には高くて大げさではありませんか?
初期化すれば、ルートキットやバックドアは消えますか?
切り離しと保全の順番を、一人で判断しない
Moshiruは、
インシデントが
参考にした資料
- Microsoft Learn
「ファイルレスの 脅威」 - ASD's ACSC・CISAほか
「Identifying and Mitigating Living Off the Land Techniques」 (2024年2月) - CISA「Identifying and Mitigating Living Off the Land Techniques」
- NIST CSRC Glossary
「rootkit」 (出典:NIST SP 800-83 Rev. 1、 CNSSI 4009-2022) - NIST CSRC Glossary
「backdoor」 (出典:NIST SP 800-12 Rev. 1、 SP 800-82r3) - 警察庁
「令和6年に おける サイバー空 間を めぐる 脅威の 情勢等に ついて」 - Microsoft Learn「about_Logging_Windows」
- IPA
「サイバー セキュリティ お助け隊 サービス」 - JPCERT/CC
「インシデント 対応依頼」 - IPA
「サイバー セキュリティ 相談・届出窓口一覧」