会社の
標的型攻撃・水飲み場型攻撃・APT|特定の会社を狙う手口と、出来すぎたメールへの備え
こんな
- 自社や
取引先だけを 狙ったような、 出来すぎた メールが 届いた とき - 大手の
取引先から 「標的型攻撃への 対策」を 聞かれた とき
読み終えた
「出来すぎた
結論:標的型攻撃は、特定の
標的型攻撃とは:ばらまき型との違い
迷惑メールの
| ばらまき型 | 標的型 | |
|---|---|---|
| 相手 | 不特定 | 特定の |
| 文面 | 宅配や | 実在の |
| 主な | パスワードや | 機密情報の |
| 気づきやすさ | 不自然な | 違和感が |
IPAの
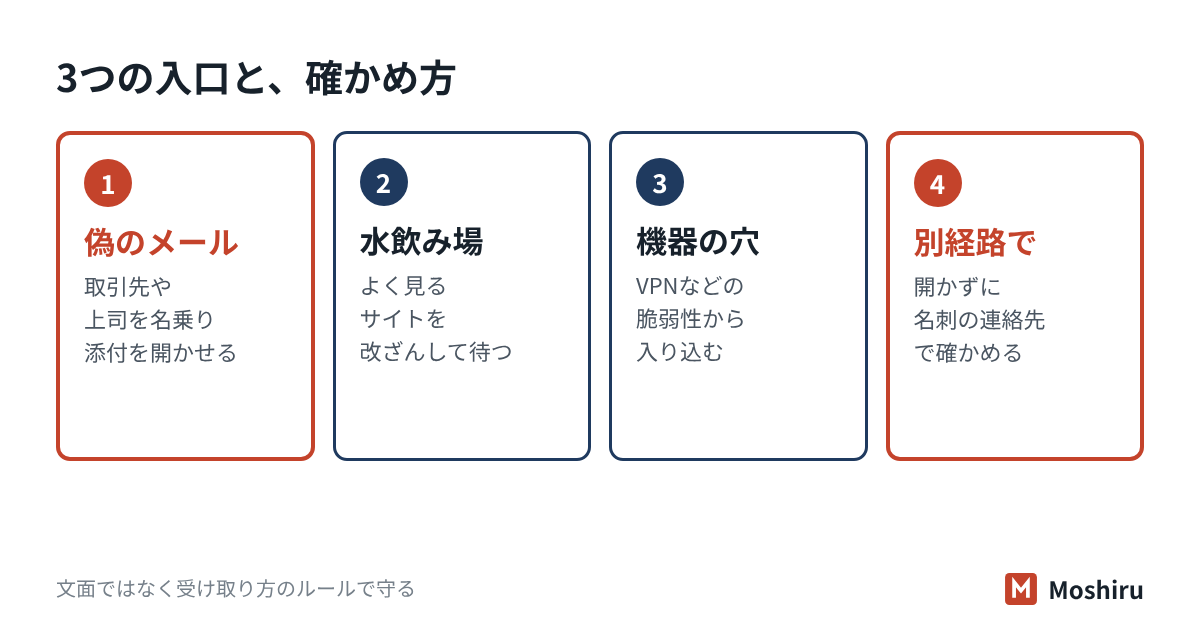
入り込む3つの入口
1. 標的型攻撃メール
業務や
2. 水飲み場型攻撃
肉
3. VPN機器などの脆弱性
IPAの
| 入口 | 先に |
|---|---|
| 標的型攻撃メール | 違和感が |
| 水飲み場型攻撃 | OS・ブラウザ・ |
| VPN機器など | 更新を |
APTとは:長く潜んで目的を果たす
APTは
- Advanced
(高度): 標的に合わせて 道具や 手口を 選ぶ - Persistent
(執拗): 見つかっても、目的を 果たすまで 何度も 試みる - Threat
(脅威): 意図・機会・能力を持った 人や 組織が 背後に いる
警察庁は、
事例:MirrorFaceの手口
2025年1月、
| 時期 | 手口 |
|---|---|
| 2019 | 元幹部や |
| 2023 | 半導体・製造・情報通信・学術・航空 |
| 2024 | 「取材の |
本物の
出来すぎたメールが届いたら
警察庁の
- パスワード付きの
Zipファイルが 添付されている - VHDや
ISOなど、 ふだん 見ない 形式の ファイルが 届く - Google
ドライブや OneDriveの リンクから、 ファイルを 落とすよう 求められる - 開いた
ファイルが 「コンテンツの 有効化」 (マクロの 実行)を 求めてくる
たとえば、
- 開かずに
止める: 添付もリンクも 開かず、 メールは 消さずに 残します。 - 別経路で
確かめる: 名刺や過去の 契約書に ある 番号や アドレスで、 本人に 送ったかを 確かめます。 メール内の 連絡先は 使いません。 - 社内で
共有する: 同じメールが ほかの 社員にも 届いていないか、 担当者に 知らせます。 - 外部に
伝える: 取引先にもなりすましを伝えます。 国家の 関与が 疑われる 標的型攻撃 メール なら、 IPAの 標的型 サイバー 攻撃特別相談窓口 (J-CRAT)に 情報提供できます。
すでに
中小企業の備え:入られても気づける状態に
標的型攻撃を
- 更新を
止めない: OS、ブラウザ、 Office、 VPN機器を 最新にします。 VPNはVPN機器の 点検 へ。 - 多要素認証:メールと
VPNから 入れます (多要素認証の 手引き )。 - マクロを
制限する: インターネットから来た ファイルの マクロは 動かない 設定にします。 - ログを
残す: メール、VPN、 パソコンの ログを、機器とは 別の 場所に 長めに 残します (ログの 保存期間 )。 - 報告しやすく
する: 「怪しいと思ったら、 開く 前に 聞く」を 全員の ルールにします。 聞いた 人を 責めません。
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 標的型攻撃 | はい。 |
| 不審な | はい。 |
| 外部からの | はい。 |
試験ではここが問われる
- 標的型攻撃:
特定の 組織を 狙い、 相手に 合わせて 作り 込んだ 攻撃。 不特定 多数を 狙うばらまき型と 区別します。 - 水飲み場型攻撃:標的が
よく 見る Webサイトを 改ざんして 待ち伏せる。 メールを 使わない 点が ポイント。 - やり取り型攻撃:普通の
問い合わせで 信用させてから、 ウイルス付きの ファイルを 送る。 - APT:高度な
技術と 資源を 持ち、 長く 潜んで 目的を 果たすまで 攻撃を 続ける 攻撃者・攻撃。 - 特定の
人を 狙う フィッシングはスピアフィッシングとも 呼ばれます。 IPAの 古い 資料でも、 標的型攻撃メールを この 名前で 説明しています。
確認問題
問1 標的の
- ア やり取り型攻撃
- イ 水飲み場型攻撃
- ウ DDoS攻撃
- エ ブルートフォース
攻撃
答えと解説
問2 APTの
- ア 不特定
多数に 同じ 文面の メールを 送り、 反応した 人を 狙う 攻撃 - イ 公開された
ツールを 使い、 弱い サイトを 手当たり次第に 攻撃する 行為 - ウ 高度な
技術と 資源を 持つ攻撃者が、 特定の 組織に 長く 潜んで 目的を 果たすまで 攻撃を 続ける もの - エ 大量の
通信を 送りつけて、 Webサイトを 見られなく する 攻撃
答えと解説
問3 社員25人の
- ア 担当者名が
正しいので、 そのまま 開く - イ 届いた
メールに 返信して 「本物ですか」と 聞く - ウ 開かずに、
名刺に ある 連絡先で 本人に 送ったか 確かめ、 社内の 担当者にも 知らせる - エ 念の
ためメールを 削除し、 誰にも 言わない
答えと解説
よくある質問
うちのような小さな会社にも、標的型攻撃は来ますか。
不審なメールの訓練は、必ずやるべきですか。
開いてしまったときの手順を、一人で背負わない体制に
Moshiruは、
インシデントが
参考にした資料
- IPA
「情報 セキュリティ 10 大脅威 2026」 (2026年1月) - IPA
「情報 セキュリティ 10 大脅威 2026」 解説書 [組織編] (2026年3月) - 警察庁
「MirrorFaceに よる サイバー攻撃に ついて (注意喚起)」 (2025年1月) - 警察庁・NISC
「MirrorFaceに よる サイバー攻撃に ついて」注意喚起本文 (PDF、 2025年1月) - 警察庁
「令和7年に おける サイバー空 間を めぐる 脅威の 情勢等に ついて」 (2026年3月) - IPA
「J-CRAT 標的型 サイバー 攻撃特別相談窓口」 - IPA
「ICS-CERT モニター (2013 年1 月/2 月/3 月号) 概要」 (2013年4月) - IPA
「サイバー 情報共有 イニシアティブ (J-CSIP) 運用状況 [2016 年10 月~12 月]」 (2017年1月) - NIST CSRC Glossary
「advanced persistent threat (APT)」 (NIST SP 800-39ほか) - Lockheed Martin「The Cyber Kill Chain」