会社の
セキュリティガバナンスとは|経営とセキュリティをつなぐ仕組みと戦略
こんな
- セキュリティを
経営の 課題と して、 役員会で 扱いたい とき - 取引先の
チェックシートで 「経営層の 関与」や 「責任者の 任命」を 聞かれた とき - CISMや
CISSPの ガバナンス分野を、 会社の 実務の 言葉で つかみたい とき
読み終えた
「セキュリティの
結論:セキュリティ
セキュリティガバナンスとは?マネジメントとの違い
ガバナンスは
| 項目 | ガバナンス | マネジメント |
|---|---|---|
| 主に | 社長・役員会 | 情報 |
| 問い | 正しい | 正しく |
| 決める | 方針、 | 対策の |
| 頻度の | 四半期〜年に | 毎日〜毎月 |
規格ではどう書かれているか
情報
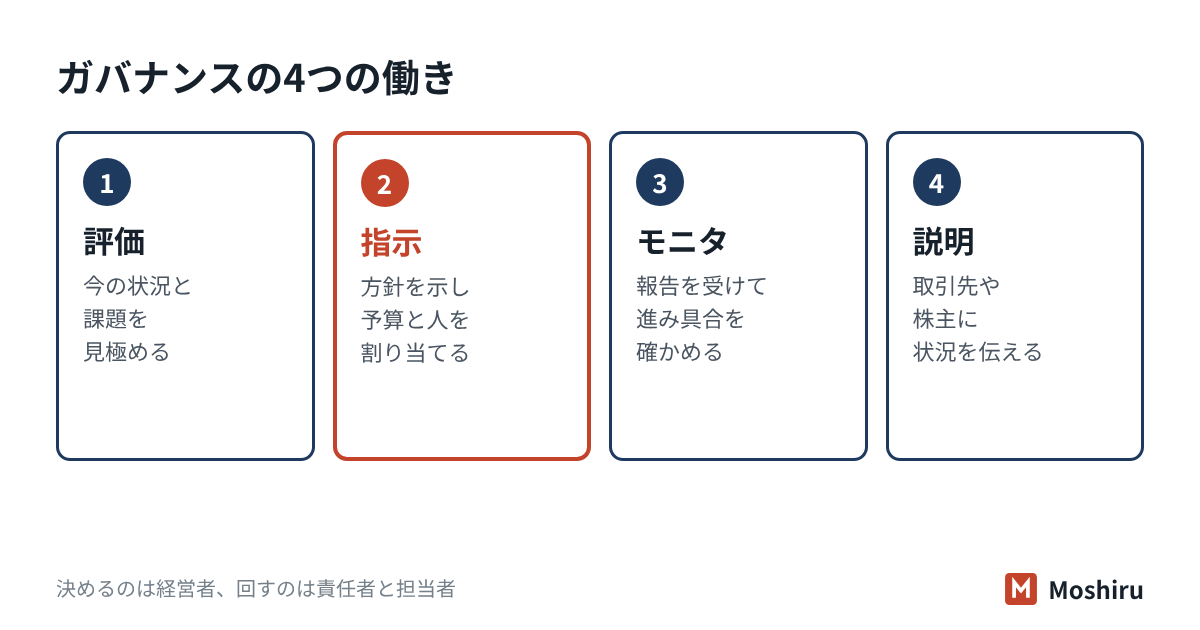
- 評価:今の
状況と、 これからの 課題を 見極める。 - 指示:方針と
目標を 示し、 予算と 人を 割り 当てる。 - モニタ:報告を
受けて、 目標に 向かっているかを 確かめる。 - コミュニケーション:取引先や
株主など、 外の 関係者に 状況を 説明する。
情報処理推進機構
NIST CSF 2.0で加わった「統治(Govern)」
米国立標準技術研究所
| 分類 | 会社の |
|---|---|
| 組織の | 事業の |
| リスク管理戦略 | どこまでの |
| 役割・責任・権限 | 誰が |
| 方針 | 方針を |
| 監督 | 結果を |
| サプライチェーン | 委託先や |
サイバーセキュリティ経営ガイドラインは経営者に何を求めている?
経済産業省と
- 経営者の
リーダーシップ: サイバーセキュリティの リスクを、 経営の リスクの 1つとして 認識し、 自ら 対策を 進める。 - サプライチェーン
全体: 自社だけでなく、拠点や 取引先、 委託先まで 目を 配る。 - 関係者との
対話: 平時から関係者と リスクや 対策を 共有し、 事故の ときの 連絡体制に も つなげる。
重要10項目は、
| まとまり | 指示 |
|---|---|
| 体 | 1 対応方針の |
| リスクを | 4 リスクの |
| 事故と | 7 緊急対応体 |
この
セキュリティ戦略はどう立てる?事業の目標から逆算する
セキュリティ
- 事業の
目標を 今後確かめる: 3年で 伸ばしたい 取引や、 始めたい サービスを 書き出す。 - 最も
困る 「出荷が事態を 決める: 3日止まる」 「取引先の 図面が 漏れる」など、 経営と して 避けたい ことを 3つ 程度に 絞る。 - 許せる
水準を 「受注システムは決める: 1日以内に 戻す」のように、 どこまでなら 受け入れるかを 決める。 - 今の
状態との リスクアセスメント差を 見る: (5-3) で、差が 大きい所を 洗い出す。 - 重点と
予算を 差が決める: 大きく、 事業への 影響も 大きい 所から、 年ごとの 重点に 落とす。 - 方針と
して 基本方針宣言する: (6-1) に書き、 社内と 取引先に 示す。
3つ目の
役員会でセキュリティをどう扱う?議題と報告の型
役員会で
| 議題 | 経営者が | 頻度の |
|---|---|---|
| 方針 | 基本方針の | 年1回 |
| 予算と | 翌年度の | 年1回 |
| 報告 | 指標の | 四半期に |
| 判断 | 受け入れる | その |
たとえば社員30人の部品商社では(架空の例)
社長と
- 今期の
重点と 「多要素認証の進み具合: 設定率 70%→95%」のように 数字で。 - 起きた
こと: 事故、ヒヤリハット、 不審な メールの 件数と、 取った 対応。 - 取引先からの
要請: 届いたチェックシートと、 答えられなかった 項目。 - 決めて
ほしい 予算のこと: 追加や、 受け入れる リスクの 承認を、 選択 肢つきで。
最後の
誰が何に責任を持つ?社長・責任者・担当・外部の分け方
ガバナンスの
| 役割 | 担う | 主な |
|---|---|---|
| 最終責任者 | 社長 | 方針の |
| 情報 | 役員または | 計画づくり、 |
| 担当者 | 総務や | 日々の |
| 外部の | ITベンダー、 | 専門的な |
外部に
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報 | はい。 |
| 情報セキュリティの | はい。 |
| 対策の | はい。 |
| 情報 | いいえ。 |
経営層の
試験ではここが問われる
- ガバナンスと
マネジメントの 方向を区別: 決めて 監督するのが ガバナンス、 計画して 実行するのが マネジメント。 経営層の 役割は ガバナンス側です。 - JIS Q 27014の
プロセス: 評価・指示・モニタ・コミュニケーション。SGの シラバスにも 「情報 セキュリティ ガバナンス (JIS Q 27014)」が 用語と して 載っています。 - 戦略は
事業に CISMと合わせる: CISSPは、 セキュリティを 事業の 目標・ 使命に 整合させる ことを 重視します。 技術の 都合で 戦略を 決める 選択肢は 誤りに なりやすいです。 - NIST CSF 2.0の
統治 2.0で(Govern): 加わった 機能で、 状況・リスク 戦略・役割・方針・監督・サプライチェーンの 6分類です。 - 正当な
注意 一般に、(due care)と 正当な 調査 (due diligence): 前者は 妥当な 対策を 実際に 行う こと、 後者は リスクを 調べて 把握し続ける ことと 整理されます。
確認問題
問1 情報
- ア 経営層が
ファイアウォールの 設定を 決め、 担当者が 予算を 承認する - イ 経営層が
方針と 許せる リスクの 水準を 決め、 責任者と 担当者が 対策を 計画して 実行する - ウ 経営層は
報告を 受けない ほうが、 現場の 判断が 速くなる - エ ガバナンスは
外部の 専門家に 任せ、 社内では マネジメントだけを 行う
答えと解説
問2 社員40人の
- ア 総務の
判断で、 高価な 製品を 導入させる - イ 事故が
起きるまで、 今の 体制の まま 様子を 見る - ウ 責任者を
任命し、 定期的に 対策の 状況を 報告させ、 予算と 方針を 経営と して 決める - エ 社員全員に、
自分の パソコンの 対策を 自由に 決めさせる
答えと解説
問3 NIST サイバー
- ア 識別
(Identify) - イ 統治
(Govern) - ウ 検知
(Detect) - エ 復旧
(Recover)
答えと解説
よくある質問
社員が少ない会社にも、セキュリティガバナンスは必要ですか?
CISO(最高情報セキュリティ責任者)を必ず置かないといけませんか?
役員会がない会社では、どこで扱えばよいですか?
この記事のまとめ
- セキュリティ
ガバナンスは、 経営者が 方向を 決め、 状況を 見て、 直させる 仕組みです。 - 経産省の
ガイドラインは、 対策を 「投資」と 位置づけ、 担当者への 丸投げを 戒めています。 - 中小企業は、
役員会で 「方針・予算・報告」を 扱い、 判断を 記録する ところから 始められます。
体制の記録を根拠に、回答案を確かめて出す
Moshiruは、
参考にした資料
- 経済産業省・IPA
「サイバー セキュリティ 経営 ガイドライン Ver3.0」 (2023年3月) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - IPA
「サイバー セキュリティ 経営 ガイドライン Ver3.0実践の ための プラクティス集」 第4版 (2023 年10 月) - 日本規格協会
「JIS Q 27014:2015 情報技術- セキュリティ 技術-情報 セキュリティ ガバナンス」 (2015年7月、 プレビュー) - ISO
「ISO/IEC 27014:2020 Information security, cybersecurity and privacy protection — Governance of information security」 (2020 年12 月) - NIST
「The NIST Cybersecurity Framework (CSF) 2.0」 (2024年2月) - ISACA
「CISM Exam Content Outline」 (2026 年10 月閲覧) - ISC2
「CISSP Certification Exam Outline」 (2024 年4 月から 有効)