会社のセキュリティ教科書 第6部 6-10
情報セキュリティ監査とは|内部監査・自己点検・内部統制の違いと始め方
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 監査や点検の体制を聞かれたとき/内部監査を始めるとき
- 取引先から「第三者による監査を受けていますか」と聞かれ、何と答えればよいか迷ったとき
- SGや支援士、CISSPの勉強で、監査の独立性や監査証拠を実務の言葉でつかみたいとき
読み終えたあと、社内でこう言えます
「他部署の人が年1回、規程と記録を突き合わせる形を決めました」
結論:情報セキュリティ監査とは、独立した立場の人が、会社の対策が基準どおりに整い、動いているかを証拠で確かめることです。経済産業省の「情報セキュリティ監査基準」は、2025年8月の改正でアシュアランス(保証)型とアドバイザリー(助言)型の2つに呼び名を改めました。監査は外部監査・内部監査に分かれ、担当部署が自分で確かめる自己点検とは別物です。小さな会社でも、他部署の人が年1回、規程と記録を突き合わせる形なら内部監査を始められます。
情報セキュリティ監査とは?
経済産業省は、監査人の行動の決まりとして「情報セキュリティ監査基準」を定めています。2003年(平成15年)に作られ、2025年8月に改正版が公表されました。改正版は令和7年経済産業省告示第125号です。
監査基準は、監査の目的を次のように書いています。リスクアセスメントに基づく管理策が整い、運用されているかを、監査人が独立かつ専門的な立場から検証・評価することです。そのうえで、次の2つのどちらかを行います。
| 型 | 何をするか | 向いている場面 |
|---|
| アシュアランス型(旧:保証型) | 証拠に基づき、対策が信頼できるかについて意見を述べる | 取引先や株主など、外の人に対策の状態を示したいとき |
| アドバイザリー型(旧:助言型) | 基準に合っていない点を指摘し、改善の助言をする | 社内の対策を良くしたいとき。初めての監査 |
呼び名を変えた理由も基準に書かれています。「保証」が「事故が起きないことの保証」と誤解される例があったためです。意味は変わっていません。監査を受けても、事故が起きないと約束されるわけではない点は、社長や取引先への説明で押さえておきます。
外部監査・内部監査・自己点検の違いは?
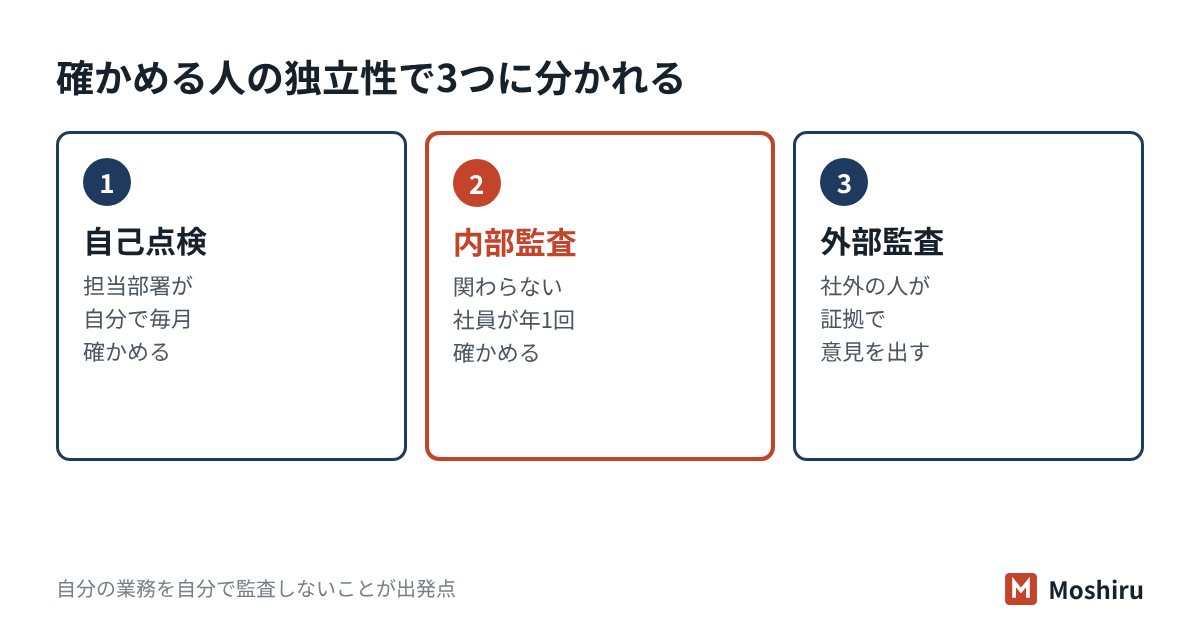
3つの違いは、確かめる人が、確かめられる業務からどれだけ離れているかです。監査基準は、監査人に「外観上の独立性」と「精神上の独立性」を求めています。前者は立場や利害が離れていること、後者は偏らず公正に判断することです。
| 種類 | 誰が確かめるか | 独立性 | 使いどころ |
|---|
| 自己点検 | その業務の担当部署が自分で | 低い | 毎月の確認。手軽で回数を増やせる |
| 内部監査 | 社内の、対象業務に関わらない人 | 中くらい | 年1回の確認。規程と実態のずれを見つける |
| 外部監査 | 社外の監査人 | 高い | 取引先などに客観的な結果を示したいとき |
監査基準は、外部の監査人だけでなく、社内の内部監査部門が行う監査にも使えると明記しています。また、情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」は、点検の結果を経営者に報告して評価を受けることを勧めています。営業秘密や個人情報など特に重要な情報を扱う場合は、第三者による監査も検討するよう書いています。
毎月の自己点検のやり方は運用状況の点検:月1回のセルフチェックの節で扱います。この節では、その上に重ねる監査を中心に説明します。
監査では何を物差しにするのか?
監査では、「何と比べて合っているか」を判断する物差しが必要です。経済産業省は監査基準と対になる「情報セキュリティ管理基準」(令和7年経済産業省告示第124号)も定めています。管理基準は国際規格(ISO/IEC 27001・27002)をもとに作られ、標準的な対策を並べたものです。
| 文書 | 役割 |
|---|
| 情報セキュリティ監査基準 | 監査人がどう振る舞い、どう監査するかの決まり |
| 情報セキュリティ管理基準 | 会社の対策が適切かを判断する物差し |
| 自社の規程・個別管理基準 | 管理基準をもとに、自社向けに絞った物差し |
監査基準の3つの柱
監査基準は、一般基準・実施基準・報告基準の3つで組み立てられています。
- 一般基準:監査の目的・権限・責任を文書で決める。独立性、専門能力、守秘義務、品質管理。リスクの特徴を考えた監査(リスクベース監査)を行う
- 実施基準:監査計画を立てる。十分で適切な監査証拠を集めて評価する。監査調書を作って保存する
- 報告基準:監査報告書を作り、依頼者に遅れずに出す。報告は監査証拠に裏付けられた根拠に基づく
監査証拠とは、判断の裏付けになる記録や資料のことです。監査調書は、監査人が何を確かめ、どう結論を出したかの記録です。なお、情報システム全体を対象にする監査には、経済産業省の「システム監査基準」「システム管理基準」(2023年4月改訂)があります。
内部統制とは?監査とどうつながるのか
内部統制とは、会社が目的を果たせるように、社内に組み込む仕組みのことです。金融庁の企業会計審議会が2023年4月に改訂した基準では、内部統制の目的は次の4つです。
- 業務の有効性及び効率性
- 報告の信頼性(2023年の改訂で「財務報告の信頼性」から広げた)
- 事業活動に関わる法令等の遵守
- 資産の保全
そして、統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング、ITへの対応の6つの基本的要素から成るとされています。情報セキュリティの対策は、このうち統制活動やITへの対応の一部にあたります。
モニタリングと3線モデル
基準は、モニタリングを「日常的モニタリング」と「独立的評価」に分けています。前者は業務の中で行う確認、後者は業務から離れた視点での評価です。内部監査は独立的評価にあたります。2023年の改訂後の文書は、体制の考え方の例として3線モデルを挙げています。
| 線 | 担い手 | セキュリティでの例 |
|---|
| 第1線 | 業務部門(日常的モニタリング) | 各部署がアカウントや持ち出しのルールを守り、毎月自己点検する |
| 第2線 | リスク管理部門など(部門横断) | セキュリティ責任者が規程を作り、全社の状況をまとめる |
| 第3線 | 内部監査部門(独立的評価) | 第1線と第2線の仕組みが働いているかを確かめ、社長に報告する |
上場企業でなければ、金融商品取引法の内部統制報告制度の対象にはなりません。それでも、この考え方は小さな会社の役割分担にそのまま使えます。
小さな会社の内部監査はどう始める?
内部監査部門がない会社でも、仕組みは作れます。大事なのは、自分の担当業務を自分で監査しないことです。次の順で進めます。
- 目的と範囲を文書にする:「年1回、情報セキュリティ規程が守られているかを確かめる」と社長が決める
- 監査する人を決める:対象業務に関わらない人を選ぶ。部署同士で監査し合う形もある
- 物差しを決める:自社の規程と、IPAの「5分でできる!情報セキュリティ自社診断」などを使う
- 証拠を集める:質問、文書や記録の閲覧、職場の観察、設定画面の確認を組み合わせる
- 報告し、直す:結果を社長に報告し、指摘ごとに担当と期限を決めて、直るまで追う
手順4の方法は、IPAのガイドラインが点検の方法として挙げる質問・閲覧・観察・技術診断・チェックリストと同じ考え方です。「やっています」という口頭の答えだけで終わらせず、記録や画面で裏付けを取ることが監査らしさの中心です。
たとえば社員40人のシステム受託会社では(架空の例)
開発部と営業部、管理部がある会社を考えます。管理部の課長がセキュリティ責任者を兼ねています。この会社は、開発部の主任を監査人に選び、管理部と営業部を監査させました。管理部の業務は責任者自身が担当しているため、責任者が監査人になると独立性が保てないからです。
| 確かめたこと | 集めた証拠 | 結果 |
|---|
| 退職者のアカウントを当日止めているか | 退職者一覧とクラウドの管理画面を突き合わせた | 2件が残っていた(指摘) |
| 持ち出し用USBメモリの貸出記録 | 貸出簿を閲覧した | 記録あり(適合) |
| 画面ロックの設定 | 5台を抜き取って設定画面を見た | 1台が未設定(指摘) |
指摘は社長に報告され、管理部が直す期限を決めました。アカウントの止め忘れのような指摘は、アカウントの棚卸しで定期的に洗い出すと再発しにくくなります。指摘を次の改善につなげる回し方は継続的改善:PDCAで規程を見直すの節で扱います。
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 情報セキュリティの内部監査を定期的に実施していますか。 | はい。年1回、対象業務に関わらない社員が規程の順守状況を確かめ、結果を社長に報告しています。 |
| 第三者による情報セキュリティ監査を受けていますか。 | いいえ。現在は内部監査と月次の自己点検で確認しています。外部の監査は〇月に検討する予定です。 |
| 監査や点検での指摘事項を、是正するまで管理していますか。 | はい。指摘ごとに担当と期限を決めて一覧で管理し、完了を責任者が確かめています。 |
「監査」と「点検」を混ぜて書くと、どちらをしているのかが伝わりません。誰が確かめているかを1文添えると正確になります。書き方はチェックシートの回答の書き方も参考にしてください。
試験ではここが問われる
SG・支援士・Security+ 5・CISSP 6・CISM 1
- 監査人の独立性:外観上の独立性(立場・利害が離れている)と精神上の独立性(公正に判断する)。自分の業務を自分で監査しないのが基本です。
- 2つの型:保証(アシュアランス)型は意見を表明し、助言(アドバイザリー)型は改善の助言をします。令和7年改正で呼び名が変わりましたが、意味は同じです。
- 監査証拠と監査調書:結論は十分で適切な監査証拠で裏付けます。監査調書は、結論に至った過程を記録したものです。
- 監査基準と管理基準:監査基準は監査人の行為規範、管理基準は判断の尺度です。
- 内部統制:4つの目的と6つの基本的要素。モニタリングは日常的モニタリングと独立的評価に分かれます。
確認問題
問1 情報セキュリティ監査基準が監査人に求める「外観上の独立性」の説明として、最も適切なものはどれですか。
- ア 監査の結果を外部に公開すること
- イ 監査対象と身分上・経済上の密接な利害関係を持たないこと
- ウ 監査中に偏らず公正に判断すること
- エ 専門の資格を持っていること
答えと解説
正解:イ 外観上の独立性は、立場や利害が監査対象から離れていることです。ウは精神上の独立性の説明です。アは独立性ではなく報告の扱い、エは専門能力の話です。
問2 社員35人の建設会社(架空)で、総務課長がセキュリティ責任者として規程を作り、総務課の業務も担当しています。初めての内部監査で、総務課の監査を誰に任せるのが最も適切ですか。
- ア 総務課長本人
- イ 総務課長の部下
- ウ 総務課の業務に関わらない工事部の主任
- エ 総務課が日々行う自己点検の結果をそのまま使い、監査人は置かない
答えと解説
正解:ウ 監査人は監査対象から独立している必要があります。アは自分の業務を自分で確かめることになり、イは上司の業務を部下が評価するため独立性が保ちにくくなります。エは自己点検であり、内部監査の代わりにはなりません。
問3 監査で「退職者のアカウントは当日止めています」と担当者から聞きました。監査の進め方として、最も適切なものはどれですか。
- ア 担当者の説明を信頼し、適合と判断する
- イ 退職者の一覧とアカウントの管理画面を突き合わせて確かめる
- ウ 担当者に、守れていると書いた誓約書を出してもらう
- エ 次回の監査で確かめることにする
答えと解説
正解:イ 監査の結論は、十分で適切な監査証拠で裏付ける必要があります。口頭の説明や誓約書だけでは、実際に止めているかは分かりません。記録と設定を突き合わせるのが確実です。
よくある質問
内部監査と自己点検の違いは何ですか?
確かめる人が、対象の業務から独立しているかどうかが違います。自己点検は担当部署が自分で行い、内部監査は対象業務に関わらない人が行います。どちらも大事で、毎月の自己点検の上に年1回の内部監査を重ねる形が一般的です。
社員が少なく、監査を任せられる人がいない場合はどうすればよいですか?
部署同士で監査し合うか、社外の専門家にアドバイザリー型の監査を頼む方法があります。社長が直接、記録と実態を確かめる形も考えられます。誰が確かめたかを記録に残しておくと、取引先にも説明しやすくなります。
情報セキュリティ監査を受ければ、事故は起きなくなりますか?
いいえ、監査は事故が起きないことを約束するものではありません。経済産業省も、この誤解を避けるために2025年の改正で「保証」を「アシュアランス」と言い換えました。監査は、対策が整い動いているかを確かめ、改善につなげるための手段です。
この記事のまとめ
- 情報セキュリティ監査は、独立した立場の人が、対策が基準どおりに整い動いているかを証拠で確かめることです。
- 経済産業省の監査基準は2025年8月に改正され、アシュアランス型とアドバイザリー型に呼び名が変わりました。
- 小さな会社でも、対象業務に関わらない人が年1回、規程と記録を突き合わせれば内部監査を始められます。
参考にした資料
- 経済産業省「情報セキュリティ監査制度」(2025年8月に監査基準・管理基準の改正版を公表)
- 経済産業省「情報セキュリティ監査基準(令和7年改正版)」令和7年経済産業省告示第125号(2025年8月)
- 経済産業省「『情報セキュリティ監査基準改正案等』に対する意見公募要領」(2025年2月)
- 経済産業省「システム監査制度について」(システム監査基準・システム管理基準、2023年4月改訂)
- 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準並びに実施基準の改訂について(意見書)」(2023年4月)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)