会社の
パッチ管理とは|Windowsやソフトの更新を、どの順でいつまでに当てるか
こんな
- Windowsや
ソフトの 更新を 社員任せに している とき - VPN機器や
ルーターの 更新を、 誰が いつ確認するか 決まっていない とき - 取引先の
チェックシートで 「パッチ適用の ルール」を 聞かれた とき
読み終えた
「更新の
結論:パッチ管理とは、
なぜ更新を社員任せにすると漏れる?
パッチ
- 「再起動は
あとで」を 押し続け、 更新が 何週間も 止まっている。 - ブラウザや
PDF 閲覧 ソフトなど、 OS以外の ソフトが 古いまま 残る。 - VPN機器、
ルーター、 複合機など、 パソコン以外の 機器は 誰も 見ていない。 - サポートが
終わった OSを、 そのまま 使い続けている。
米国国立標準技術研究所
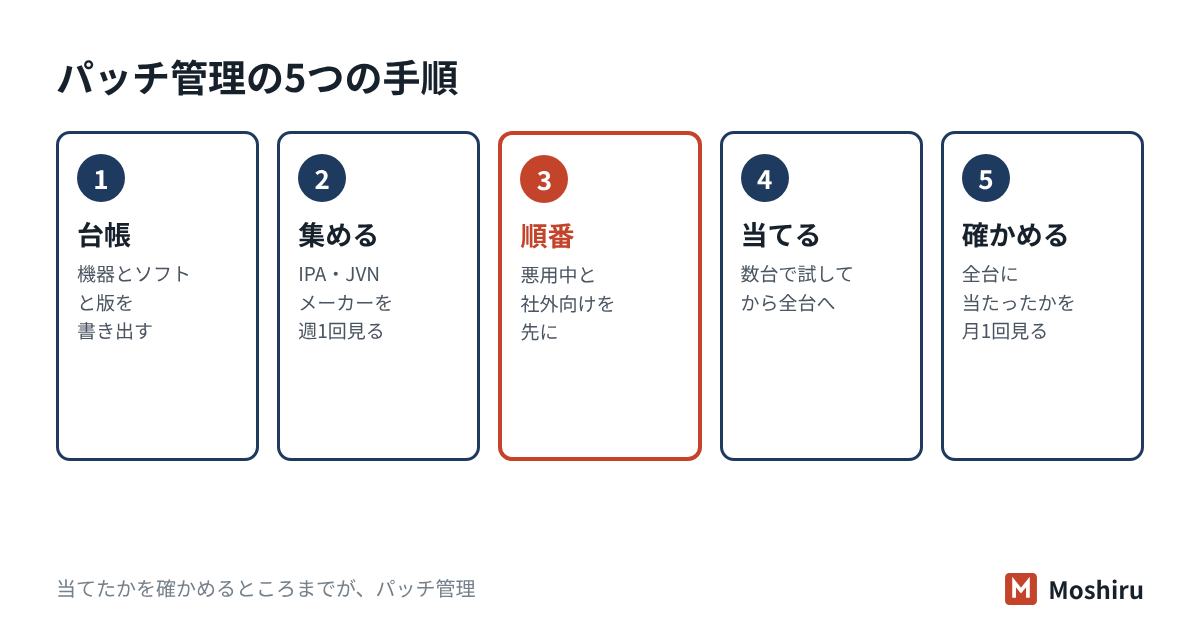
パッチ管理の手順は?(5つの手順)
中小企業でも
- 台帳を
つくる: パソコン、サーバー、 VPN機器、 ルーター、 使っている ソフトと 版を 書き出します。 作り方は情報資産台帳の つくり方 の節で 扱います。 - 情報を
集める: IPAの「重要な セキュリティ 情報」、 脆弱性情報の ポータルサイト JVN (Japan Vulnerability Notes)、 各メーカーの お知らせを、 担当者が 週1回見ます。 - 優先度と
期限を 下の決める: 表の 区分に 当てはめます。 - 当てる:まず
数台で 試し、 業務ソフトが 動くかを 確かめてから 全台に 広げます。 - 確かめる:管理画面や
一覧で、 全台に 当たったかを 見ます。 当てられない 端末は 理由と 期限を 記録します。
IPAの
どれから先に当てる?優先順位の決め方
全部を
| 区分 | 当ては | 期限の |
|---|---|---|
| 緊急 | 攻撃に | 数日以内。 |
| 高 | VPN機器、 | 2週間以内 |
| 通常 | Windowsの | 月1回、 |
| 計画 | 大型の | 試してから、 |
KEVとは?攻撃に使われている脆弱性の一覧
KEV
CISAは
| 指標 | 何が |
|---|---|
| CVSS | 脆弱性 |
| EPSS | 今後30日以内に |
| KEV・IPAの | すでに |
CVSSが
たとえば社員25人の設計事務所では(架空の例)
社員が
- 月例の
更新が 出た 週の 水曜に、 担当者が IPAの 情報を 読む。 - 担当者と
設計リーダーの 2台で 先に 当て、 CADが 動くかを 2日間 確かめる。 - 翌週の
月曜までに 全台へ。 金曜の 終業時に 再起動する 決まりに する。 - VPN機器は
メーカーの お知らせを 週1回見て、 更新が 出たら 2週間以内に 当てる。
試す期間を
サポートが終わったOSや機器はどうする?
サポートが
たとえば
| 対象 | 確かめる |
|---|---|
| パソコンの | 版と |
| 業務ソフト | 今の |
| VPN | メーカーの |
| 入れ替えられない | インターネットから |
入れ替えられない機器を
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| OSや | はい。 |
| 脆弱性情報を | はい。 |
| サポートが | 使用していません。 |
| ネットワーク機器の | いいえ。 |
3つ目の
試験ではここが問われる
- パッチ管理の
流れ: 情報収集→影響の評価と 優先度づけ→検証 (テスト環境) →適用→確認。 SGでは 「組織が 定めた パッチ適用基準に 基づいて 適用を 進める」ことが 問われます。 - 指標の
区別: CVSSは深刻さ、 EPSSは 今後30日の 悪用の 見込み、 KEVは 悪用されたと いう 事実。 - ゼロデイ攻撃:修正
プログラムが 出る 前に、 脆弱性を 突く 攻撃。 パッチだけでは 防げず、 多層の 対策で 補います。 - サポート終了
(EOL・EOS): 修正が出なくなる ため、 入れ替えか、 隔離などの 代わりの 対策が 必要。 - 関連用語:SBOM
(ソフトウェア 部品表)を 使うと、 どの 製品に 影響する 部品が 入っているかを 探しやすくなります。
確認問題
問1 米国CISAが
- ア すべての
脆弱性に 0〜10点の 深刻度を 付けた 一覧 - イ 実際の
攻撃に 使われた ことが 確認された 脆弱性の 一覧 - ウ 今後
30 日以内に 悪用される 確率を 毎日 計算した 一覧 - エ ソフトに
含まれる 部品と その 版を 並べた 一覧
答えと解説
問2 社員30人の
- ア 修正版が
出るまで、 何も せずに 待つ - イ 月例の
更新日まで 待ち、 ほかの 更新と まとめて 対応する - ウ メーカーが
示す回避策を 当てるか、 使わない 機能を 止め、 修正版が 出たら すぐ 当てる - エ CVSSの
点数が 分かるまで 判断を 保留する
答えと解説
問3 パッチを
- ア 脆弱性の
深刻度を 計算する ため - イ 業務ソフトが
正しく 動くかなど、 副作用を 確かめる ため - ウ ライセンスの
数を 数える ため - エ 攻撃者に
気づかれないように する ため
答えと解説
よくある質問
Windows Updateを自動にしておけば、パッチ管理は不要ですか?
パッチはいつまでに当てればいいですか?
更新したら業務ソフトが動かなくなるのが心配です。
この記事のまとめ
- パッチ管理は、
台帳・情報を 集める・優先度を 決める・当てる・ 確かめる、の 5つの 手順で回す。 - 攻撃に
使われている 脆弱性 (KEV・IPAの 「緊急」)と、 社外から 届く機器を 先に 当てる。 - サポートが
終わった ものは 当てようが ないので、 入れ替えるか 使い方を 限り、 記録する。
パッチの設問の回答づくりは任せて、確認だけに
Moshiruは、
参考にした資料
- NIST
「SP 800-40 Rev. 4 Guide to Enterprise Patch Management Planning: Preventive Maintenance for Technology」 (2022年4月) - CISA
「Reducing the Significant Risk of Known Exploited Vulnerabilities」 (KEVの 説明と 掲載基準) - CISA
「BOD 22-01: Reducing the Significant Risk of Known Exploited Vulnerabilities」 (2021 年11 月) - IPA
「重要な セキュリティ情報」 - JPCERT/CC・IPA
「JVN (Japan Vulnerability Notes)」 - IPA
「MyJVN (MyJVN バージョンチェッカ)」 - FIRST「Exploit Prediction Scoring System(EPSS)」
- Microsoft
「Windows 10 の サポート終了」 - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.1