「OS・ソフトウェアのセキュリティ更新を適用していますか」の答え方|確認先・回答例・証拠の例
こんな
- 取引先から
届いた チェックシートに、 この 設問が あった とき - 社内の
誰に、 何を 確かめれば よいか 分からない とき
読み終えた
「確認先に
この
ここまで
取引先に
社内の誰に確認すればよいか
パソコンの
件名:セキュリティ更新の適用状況の確認のお願い

【保守業者名】ご担当者様

取引先からセキュリティのチェックシートが届き、次の点を確認しています。

■当社のパソコン・サーバ・ネットワーク機器に、セキュリティ更新をどのように当てているか(自動か、手動か)
■重大な脆弱性の更新は、公開から何日以内に当てているか
■メーカーのサポートが終わった機器・ソフトがないか

【期日】までに分かる範囲で教えていただけると助かります。
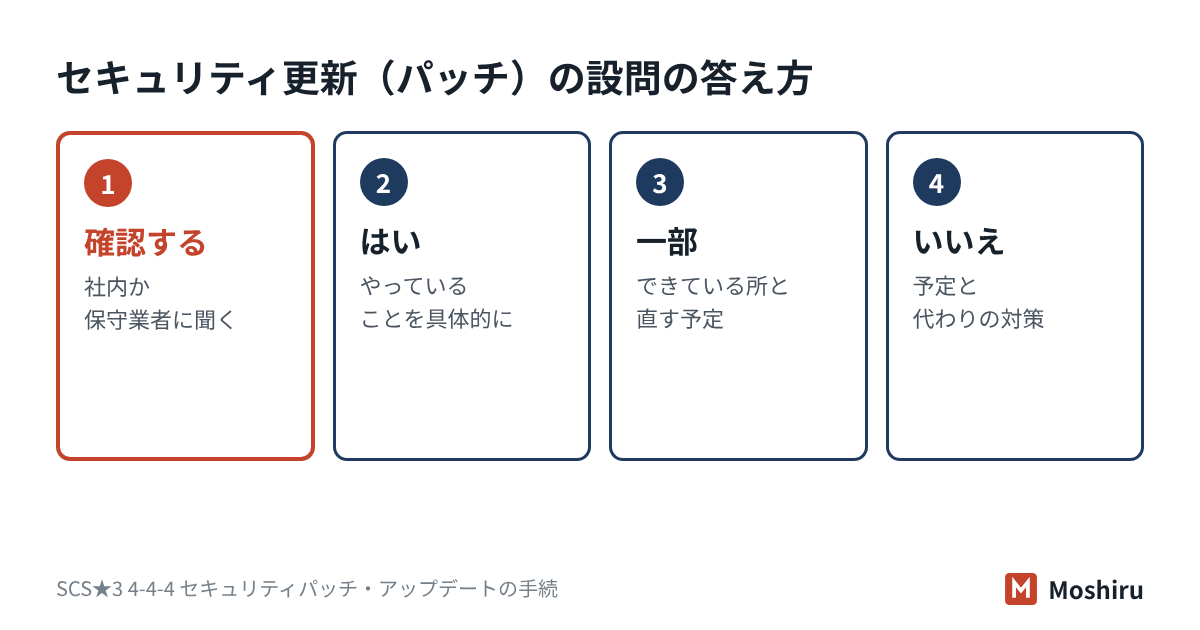
回答例(はい/一部/いいえ)
書き方の
| 回答 | 回答例 |
|---|---|
| は | 「OS・ソフトウェアは |
| 一部 | 「パソコンは |
| いいえ | 「更新の |
「いいえ」のときは、どう書けばよいか
サポートが
証拠を求められたら、何を出せばよいか
- 更新の
適用ルール (期限つき) - 機器ごとの
OSと バージョンの 一覧 - 更新の
適用記録
パスワードや、
SCS評価制度の★3では、どう求められているか
★
- システム、
情報機器及びソフトウェアは 以下の 状態と する こと。 - ライセンスが 付与され、 サポートされている。 - サポートが 終了した 場合に 削除されるか、 又は インターネットとの 全ての トラフィックを 遮断する ことで 適用範囲から 削除される。 - 可能であれば、 自動アップデートが 有効化されている。(4-4-4-1) - 利用している
機能又は 設定に 関して、 以下の いずれかに 該当する アップデート プログラムが リリースされてから 14日以内に、 アップデートする こと。 - 当該 アップデートが、 ベンダーに より 「重大」 (Critical)又は 「高リスク」 (High Risk)と 説明される 脆弱性を 修正する ものである。 - 当該 アップデートが、 CVSSの 基本値が 7.0以上の 脆弱性を 修正する ものである。 - 当該 アップデートが 修正する 脆弱性の レベルの 詳細が ベンダーから 提供されていない。 ・やむを 得ず 上記の とおりアップデートが できない 場合(例えば、 動作検証に 一定期間を 要し、 期限内に アップデートが 完了しない 場合)は、 アップデート 適用までの 間、 以下の いずれかに より 脆弱性悪用の リスクを 低減する 対策を 実施する こと。 - 脆弱性悪用の 対象と なる 機能を 無効化する こと。 - ベンダーが 推奨する 回避策を 実施する こと。 - 対象と なる 情報機器を 適用範囲内の ネットワークから 分離する こと。 - 対象と なる 情報機器と 適用範囲内の ネットワークとの 通信を 監視し、 当該脆弱性を 悪用する 不正な 通信を 遮断する 機器又は ソフトウェアを 導入する こと。 [対象] -会社支給の パソコンの OS、 ブラウザ 及びOffice ソフト -サーバの OS 及びミドルウェア -会社支給の スマートデバイスの OS 及びアプリ -インターネットとの 境界に 設置されている ネットワーク機器の OS 及びファームウェア(4-4-4-2)
くわしくは、パッチ管理、VPN
次に読む
シートごと送れば、回答はこちらで作ります
届いた