Moshiru

会社のセキュリティ教科書 第5部 5-4

リスク対応の4つとは|回避・低減・共有(移転)・保有の違いと選び方

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 対策しきれないリスクをどう扱うか決めるとき
  • サイバー保険やクラウドへの移行で「リスクがなくなる」と考えてよいか迷ったとき
  • SGや支援士の勉強で、回避と低減、移転と保有の違いを事例で区別したいとき

読み終えたあと、社内でこう言えます

「対策しきれないリスクを、4つの対応に分けて整理しました」

結論:リスク対応とは、評価したリスクにどう手を打つかを決め、実行することです。選び方は回避(やめる)・低減(減らす)・共有(他社と分け合う)・保有(受け入れる)の4つです。どれを選ぶかは、リスクの大きさと対策の費用で決めます。保険やクラウドで共有しても、自社のリスクがゼロになるわけではない点に注意が必要です。

リスク対応は、回避・低減・共有(移転)・保有の4つから選ぶ

リスク対応の4つの違いは?

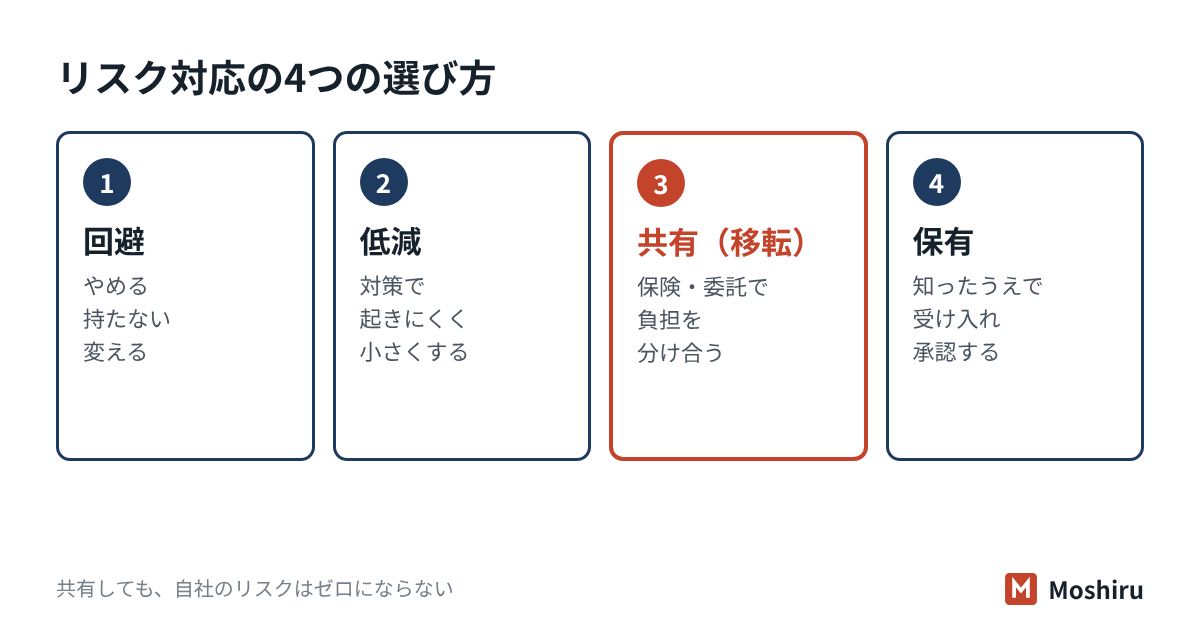
情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)は、リスク値の大きいものから、次の4つに分けて対策を決めるよう示しています。例もガイドラインに沿っています。

対応何をするか例
回避仕事のやり方を変え、リスクのもとをなくす発送が終わった顧客の住所は、保存せずにすぐ消す
低減対策を入れ、起きる可能性や被害を小さくする多要素認証、OSの更新、バックアップ、社員教育
共有(移転)他社のサービスや保険で、負担を分け合うカード番号を持たず決済代行に任せる、サイバー保険に入る
保有対策をせず、そのまま受け入れる被害が小さく、対策の費用が損失を上回る場合

IPAのガイドラインは「移転」、規格のJIS Q 31000:2019は「共有」という言葉を使っています。情報セキュリティマネジメント試験(SG)のシラバスVer.4.1は「リスク共有(リスク移転,リスク分散)」と書いており、同じものと考えて構いません。

規格ではリスク対応は7つに分かれる

リスクマネジメントの規格JIS Q 31000:2019(ISO 31000:2018に対応)は、リスク対応の選択肢を次の7つに分けています。経済産業省の「サイバーセキュリティ経営ガイドライン Ver3.0」(2023年3月)も、JIS Q 0073(リスクマネジメント-用語)の同じ7分類を挙げ、4分類との関係に触れています。

JIS Q 31000の選択肢(要約)4分類では
リスクを生じさせる活動を始めない・続けない回避
機会を追うために、リスクを取る・増やす(好ましい方向のリスク)
リスク源を除去する回避・低減
起こりやすさを変える低減
結果を変える低減
契約や保険の購入などで、リスクを共有する共有(移転)
情報に基づいた意思決定で、リスクを保有する保有

JIS Q 27000:2019は、リスク対応が新しいリスクを生んだり、既存のリスクを変えたりすることがあると注記しています。たとえば、業務をクラウドに移すと、自社サーバーの故障のリスクは減ります。その代わり、クラウドの設定ミスや障害という新しいリスクが生まれます。

回避・低減・共有・保有はどう選ぶ?

一般に、影響の大きさと起こりやすさの組み合わせで、向いている対応の目安が分かれます。あくまで目安で、最後は費用と事業への影響で決めます。

影響と起こりやすさ向いている対応の目安
影響が大きく、よく起きる回避、または強い低減
影響が大きく、めったに起きない共有(保険・委託)+低減
影響が小さく、よく起きる低減(手順や仕組みで減らす)
影響が小さく、めったに起きない保有

実際には、1つのリスクに複数の対応を組み合わせることがよくあります。決めるときは、次の順で考えると迷いにくくなります。

  1. やめられないか:その情報を持たない、その業務をやめる、で済むなら回避が最も確実です。
  2. 減らせないか:費用に見合う対策で、起きる可能性や被害を小さくします。
  3. 分け合えないか:減らしきれない部分を、保険や得意な事業者に任せます。
  4. 残りを受け入れられるか:最後に残ったリスクを保有し、社長の承認を得ます。

対策の費用と比べるときは、リスクアセスメントの手順で紹介した年間予想損失額が使えます。最後に残るリスクの扱いは残留リスクとリスクの受容で説明します。

サイバー保険やクラウドで、リスクはなくなる?

なくなりません。サイバーセキュリティ経営ガイドライン Ver3.0は、クラウドの利用もサイバー保険の加入も自社が負うリスクをゼロにするものではないとしています。そのうえで、効果と責任の範囲をつかんで検討するよう求めています。

保険に入ったことで対策が緩む状態を、モラルハザードと呼びます。IPAのガイドラインは、保険によっては対策の取り組みで保険料が割り引かれることにも触れています。保険と低減は、組み合わせて使うものです。

社員20人のネットショップで選んでみると(架空の例)

雑貨のネットショップを運営する社員20人の会社が、評価の結果をもとに対応を決めました。

リスク選んだ対応中身
サイトからのカード情報の漏えい回避+共有カード番号を自社で持たず、決済代行に任せる
管理画面への不正ログイン低減多要素認証と、管理者アカウントの整理
漏えい時の調査・お詫びの費用共有サイバー保険に加入する
社内の古いプリンターの故障保有壊れたら買い替える。年1回見直す

決めた対応は、リスク対応計画にまとめます。SGのシラバスは、計画に書く内容として実施項目・資源・責任者・完了予定時期・実施結果の評価方法を挙げています。誰が、いつまでに、何をするかを1行ずつ書けば十分です。

チェックシートではこう聞かれる

よくある設問答え方の例
評価したリスクへの対応方針(低減・回避・移転・保有)を決めていますか。はい。リスク値の大きいものから対応方針を決め、責任者と完了予定時期を記載した対応計画で管理しています。
サイバー保険に加入していますか。はい。情報漏えい時の調査費用と賠償を補償する保険に加入しています。補償範囲は年1回確認しています。
クレジットカード情報を保存していますか。いいえ。決済代行事業者のサービスを利用し、カード番号を自社のシステムで保存していません。

保険の有無を聞かれたときは、加入していても低減策をあわせて書くと、対策を任せきりにしていないことが伝わります。書き方の全体はチェックシートの回答の書き方にまとめています。

試験ではここが問われる

SG・支援士・Security+ 5・CISSP 1・CISM 2

  • 4つの対応の区別:やめる=回避、減らす=低減、他社や保険と分け合う=共有(移転)、受け入れる=保有。事例から選ぶ問題がよく出ます。
  • 紛らわしい対:「その情報を持たない」は回避、「暗号化して持つ」は低減です。「何もしない」と決めて承認するのが保有です。
  • 規格の7分類:JIS Q 31000には、機会を追うためにリスクを取る・増やす選択肢も含まれます。
  • リスクコントロールとリスクファイナンシング:一般に、回避・低減は損失そのものを抑えるリスクコントロール、移転・保有は損失のお金を手当てするリスクファイナンシングに分けられます。
  • 英語:avoid(回避)、mitigate/reduce(低減)、transfer/share(移転・共有)、accept(保有・受容)。

確認問題

問1 社員15人の通販会社(架空)が、発送の終わった顧客の住所データを社内に残さず、すぐに消す運用に変えました。この対応はどれに当たりますか。

  1. ア リスク回避
  2. イ リスク低減
  3. ウ リスク共有(移転)
  4. エ リスク保有
答えと解説
正解:ア 情報を持ち続けること自体をやめ、漏えいのもとをなくしているので回避です。暗号化して持ち続けるなら低減です。他社や保険に負担を分けてはいないのでウではなく、受け入れてもいないのでエでもありません。

問2 リスク共有(移転)の説明として、最も適切なものはどれですか。

  1. ア 保険に加入すれば、そのリスクに関する自社の責任はすべてなくなる
  2. イ 保険や委託で負担を分け合えるが、自社のリスクがゼロになるわけではない
  3. ウ リスクの大きさを測らずに、すべて他社に任せる方法である
  4. エ リスクを受け入れて、何も対策をしないことである
答えと解説
正解:イ 共有で移せるのは負担の一部で、信用の低下や説明責任は自社に残ります。アはこの点を見落としています。ウは評価を飛ばしており、適切な選び方ではありません。エは保有の説明です。

問3 影響が小さく、めったに起きないリスクについて、一般的に最も適した対応はどれですか。

  1. ア 事業をやめて回避する
  2. イ 高額な対策製品を導入して低減する
  3. ウ 保有し、定期的に見直す
  4. エ 必ず保険で移転する
答えと解説
正解:ウ 影響も起こりやすさも小さいなら、対策の費用が損失を上回りやすく、保有が適します。ただし承認と定期的な見直しが必要です。アとイは費用に見合わず、エも保険料が損失に見合わないことが多いです。

よくある質問

リスク保有と、何もしないことは同じですか?
同じではありません。保有は、リスクの大きさを知ったうえで、受け入れると決める判断です。JIS Q 31000も「情報に基づいた意思決定によって」保有するとしています。知らずに放置している状態は、保有ではありません。
サイバー保険に入れば、対策の費用を減らせますか?
対策の代わりにはなりません。保険で補えるのは主に費用の一部で、取引先の信用や止まった時間は戻りません。保険によっては、対策の取り組みで保険料が割り引かれるため、対策と組み合わせて考えます。
リスク低減とリスク回避は、どう見分けますか?
リスクのもとになる活動を続けるかどうかで見分けます。続けたまま対策で小さくするのが低減、活動そのものをやめたり変えたりしてリスクをなくすのが回避です。「USBメモリを暗号化する」は低減、「USBメモリの使用をやめる」は回避です。

この記事のまとめ

低減策の作業は任せて、選ぶ判断だけに

Moshiruは、打合せなしでテキストだけでお受けします。メールのなりすまし対策、WordPressの点検、アカウントの棚卸しなど、低減策の一部を決まった料金でお引き受けします。どれが御社に合うかは、サービスの一覧からお選びいただけます。

サービスと料金を見る打合せなし・テキストで完結メニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)
  2. 日本産業標準調査会(JISC)「JIS Q 31000:2019 リスクマネジメント-指針」(2019年)※JIS検索から閲覧
  3. 日本産業標準調査会(JISC)「JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語」(2019年)※JIS検索から閲覧
  4. 経済産業省・IPA「サイバーセキュリティ経営ガイドライン Ver3.0」(2023年3月)
  5. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.1(2025年4月)