会社の
セキュリティプログラムとは|予算・人・指標(KPI・KRI)で運営する方法
こんな
- セキュリティの
担当者を 置き、 予算と 指標で 運営したい とき - 社長に
「今年の セキュリティに いくら 使い、 何が 良くなったか」を 数字で 報告したい とき - CISMの
プログラム分野 (KPI・KRI、 指標の 種類)を、 会社の 例で 覚えたい とき
読み終えた
「兼務の
結論:セキュリティ
セキュリティプログラムとは?戦略・方針との関係
前の
| 言葉 | 中身 | 例 |
|---|---|---|
| 戦略 | 何を | 3年で、 |
| 方針・規程 | 守るべきルール | 基本方針、 |
| プログラム | 人・ | 年間計画と |
| プロジェクト | 期限と | 今年度中に |
米国に
担当者は誰にする?兼務・専任・外部の分け方
情報処理推進機構
| 形 | 向いている | 注意点 |
|---|---|---|
| 兼務の | 社員10〜50人。 | 本業の |
| 専任の | 社員100人前後、 | 1人に |
| 外部の | 専門的な | 判断の |
経済産業省と
たとえば社員25人の運送会社では(架空の例)
配車と
- 事務員
(担当者): アカウントの追加と 削除、 更新の 確認、 点検表の 記入、 社員からの 相談の 窓口。 - 総務部長
(責任者): 年間計画をつくり、 四半期に 1回、 社長に 報告する。 - 外部の
専門家: 年1回の点検と、 事故の ときの 支援。 範囲と 費用を 契約で 決める。
セキュリティ予算はどう決める?
同じ
- 今の
支出を ウイルス対策や洗い 出す: クラウドの ライセンス、 保守、 バックアップ、 保険、 研修。 ばらばらの 支出を 1枚に 集める。 - 3つに
分ける: 今の守りを 保つ 「維持」、 弱い所を 直す 「改善」、 事故に 備える 「備え」。 - 改善は
リスクの リスクアセスメント順に 並べる: (5-3) で大きいと 分かった 所から、 費用を つける。 - 対策しない
場合の 「出荷が損失と 並べる: 3日止まった ときの 売上」など、 社長が 判断できる 形に する。 - 年度の
途中で 取引先の見直す: 要請や 事故で 優先順位が 変わったら、 四半期の 報告で 組み替える。
売上の
KPIとKRIの違いは?セキュリティ指標の例
米国立標準技術研究所
| 項目 | KPI | KRI |
|---|---|---|
| 測る | 対策が | どれだけ危ない |
| 数字の | 上がる | 上がると |
| 例 | 多要素認証の | 更新が |
| 使い方 | 目標値と | しきい値を |
経産省の
指標の4つの種類
NIST SP 800-55 第
| 種類 | 何を | 中小企業の |
|---|---|---|
| 実施 | 対策が | 更新が |
| 有効性 | 対策が | 訓練メールで |
| 効率 | どれだけ速く | 退職から、 |
| 影響 | 事業に | 事故の |
指標は
年間の運営サイクル:月・四半期・年でやること
プログラムは、
| 周期 | やる | 担当 |
|---|---|---|
| 毎月 | 更新の | 担当者 |
| 四半期 | 指標と | 責任者→社長 |
| 半年 | 訓練メール、 | 担当者+外部 |
| 年1回 | リスクの | 責任者+社長 |
毎月の
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報セキュリティの | はい。 |
| 対策の | はい。 |
| 従業員への | はい。 |
| 情報セキュリティの | いいえ。 |
「定期的に」と
試験ではここが問われる
- KPIと
KRIの KPIは区別: 目標に 向けた 進み具合、 KRIは リスクの 大きさ。 しきい値を 超えたら 上に 知らせるのは KRIの 使い方です。 - 先行指標と
遅行指標: 先行指標は事故の 前に 起きる 兆し (更新の 遅れなど)、 遅行指標は 結果 (事故の 件数など)を 測ります。 - 指標の
4種類 実施・有効性・効率・影響。(NIST SP 800-55): 経営層が 最も 知りたいのは 事業への 影響です。 - プログラムは
戦略に CISMでは、合わせる: プログラムを 戦略と 事業の 目標に 整合させ、 経営層の 支持を 得る ことが 重視されます。 - ビジネスケース:投資の
理由を、 費用・効果・リスクの 低減で 説明する 文書です。 予算の 確保で 問われます。
確認問題
問1 次の
- ア
今年度の 研修の 受講率 - イ 多要素認証の
設定を 終えた 社員の 割合 - ウ 更新が
30日以上 遅れている パソコンの 台数 - エ 年間計画の
うち完了した 項目の 割合
答えと解説
問2 社員35人の
- ア 実施の
指標 - イ 有効性の
指標 - ウ 効率の
指標 - エ 影響の
指標
答えと解説
問3 セキュリティの
- ア
プログラムは 製品の 名前で、 プロジェクトは 作業の 名前である - イ
プログラムは 続く 取り組みで、 プロジェクトは 期限と 成果物の ある 一度きりの 仕事である - ウ
プログラムは 経営者だけが 行い、 プロジェクトは 外部だけが 行う - エ 両者は
同じ 意味で、 区別する 必要は ない
答えと解説
よくある質問
セキュリティの担当者は専任でないといけませんか?
セキュリティ予算は、売上の何%が目安ですか?
指標は、最初に何から測ればよいですか?
この記事のまとめ
- セキュリティ
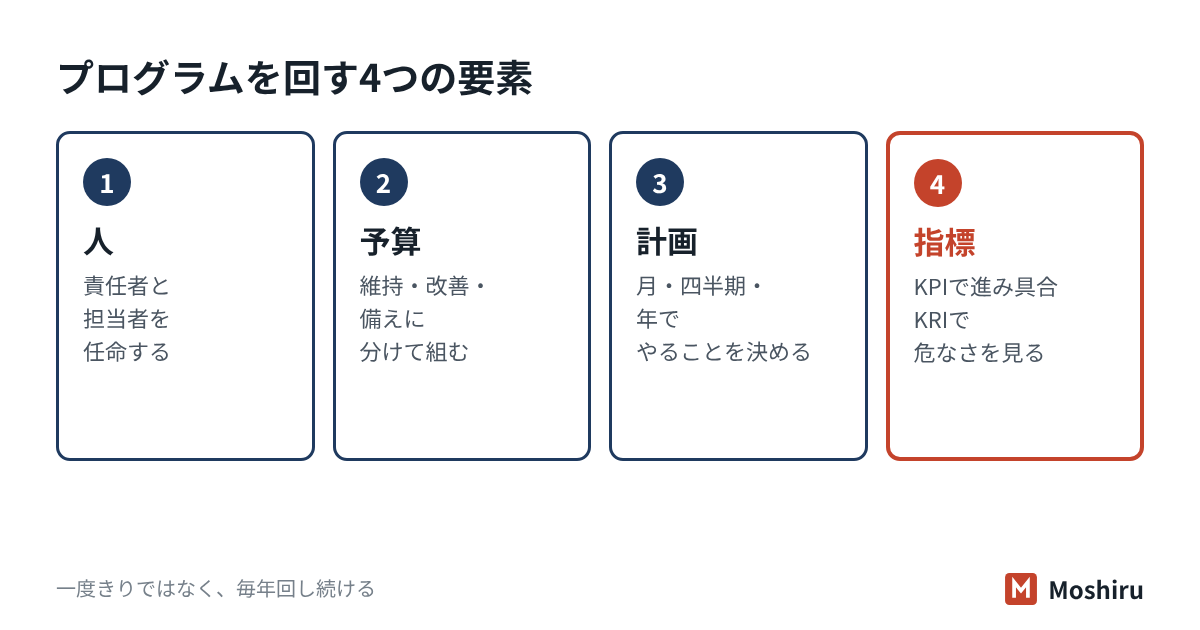
プログラムは、 予算・人・計画・指標を まとめて回し続ける 取り組みです。 - 担当は
兼務でも よく、 任命と 使える 時間を 決め、 判断の 責任は 会社に 残します。 - 指標は
KPI (進み具合)と KRI (危なさ)を 分け、 少ない 数を 同じ 測り方で 続けます。
社長への報告に使う指標を、一人で抱えずに決める
Moshiruは、
参考にした資料
- NIST
「SP 800-55 Vol. 1 Measurement Guide for Information Security: Identifying and Selecting Measures」 (2024 年12 月) - 経済産業省・IPA
「サイバー セキュリティ 経営 ガイドライン Ver3.0」 (2023年3月) - 経済産業省・IPA
「サイバー セキュリティ体 制構築・人材確保の 手引き」 第2版 (2022年6月) - IPA
「2024年度 中小企業に おける 情報 セキュリティ 対策に 関する 実態調査 報告書 (概要説明資料)」 (2025年5月) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - ISACA
「CISM Exam Content Outline」 (2026 年10 月閲覧)