会社のセキュリティ教科書 第7部 7-12
シャドーITとは|生成AIの無断利用を防ぐ社内ルールの作り方と例文
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 社員が無断でクラウドサービスや生成AIを使っているとき
- 生成AIの利用ルールを、社内規程の文章として書きたいとき
- 取引先のチェックシートで「許可していないクラウドサービスの利用を制限していますか」と聞かれたとき
読み終えたあと、社内でこう言えます
「社内で使われているクラウドと生成AIを洗い出し、ルールを決めました」
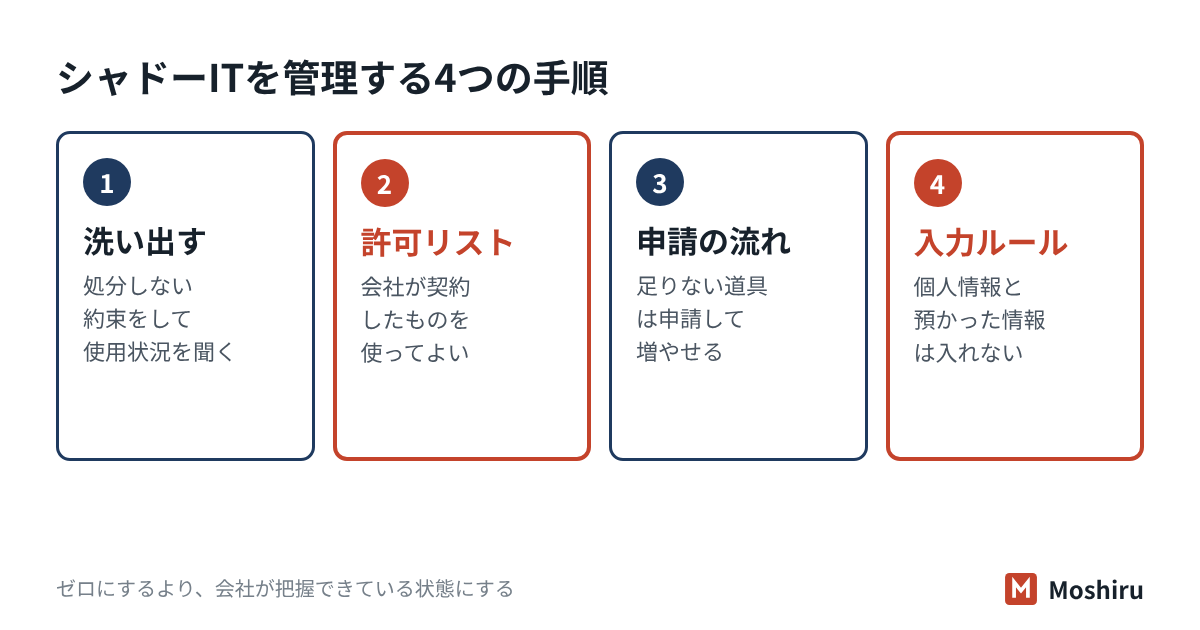
結論:シャドーITとは、会社が把握・許可していないクラウドサービスや機器を、社員が業務に使うことです。生成AIを個人のアカウントで業務に使う「シャドーAI」もその一つです。禁止するだけでは隠れて使われるので、使ってよい道具を会社が用意し、申請して増やせる仕組みを作ります。ルールは「使ってよいもの」「入れてはいけない情報」「困ったときの報告先」の3点を短い例文で示すと、社員に伝わります。今使われているサービスは、責めずに洗い出すことから始めます。
シャドーITとは?よくある例と困ること
シャドーITは、社員が悪意なく、仕事を早く進めるために使うことがほとんどです。それでも、会社が知らない場所に情報が置かれると、漏れても気づけず、退職者が持ち出しても止められません。
| よくある例 | 会社が困ること |
|---|
| 無料のファイル転送サービスで図面を送る | 保存期間や公開範囲を会社が管理できない |
| 個人のクラウドストレージに資料を置く | 退職後も手元に残り、消してもらえない |
| 個人のメッセージアプリで顧客とやりとりする | やりとりの記録が会社に残らない |
| 個人の生成AIアカウントに議事録を貼り付ける | 入力が学習に使われる設定かどうか分からない |
| 業務メールを個人のアドレスに自動転送する | 会社の外に全メールの写しができる |
| ブラウザの拡張機能やアプリを自由に入れる | 画面の内容や入力を読み取る機能を持つことがある |
情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」(2026年1月公表)では、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて入りました。その解説書は、職場で使えるAIがない場合などに、社員が個人で使っているAIを業務に使う「シャドーAI」を問題に挙げています。
なぜ禁止するだけでは減らないの?
シャドーITが生まれる理由の多くは、会社が用意した道具では仕事が回らないことです。大きなファイルを送る手段がない、外出先で資料を見られない、文章作成を速くしたい、などです。禁止だけをすると、使っていることを言わなくなり、会社はますます把握できなくなります。
IPAの解説書は、米国の企業の調査(2025年)を紹介しています。業務で生成AIにデータを貼り付けて入力している利用者は77%で、そのうち82%は組織が管理していないアカウントからでした。日本の中小企業にそのまま当てはまる数字ではありませんが、「会社が知らないアカウントで使われている」のが普通だと考えて対策を組むほうが現実的です。
同じ解説書は、経営者がすることとして、未許可のAIサービス利用の禁止、個人アカウントでの業務利用の制限、利用規定の整備、規程違反時の対応の明確化を挙げています。禁止と同時に「会社が契約したサービスなら使ってよい」という出口を示すのが要点です。
社内のシャドーITはどうやって見つける?
最初の洗い出しは「誰が悪いか」を探すためではありません。今の業務に何が足りないかを知るためです。次の順に、手間の少ない方法から進めます。
- アンケートで聞く:「仕事で使っているサービスを全部書いてください。書いた内容で処分はしません」と先に約束します。
- 経費とカード明細を見る:月額のサービス料金が個人の立替や部署のカードで払われていないかを確かめます。
- 連携アプリの一覧を見る:Microsoft 365やGoogle Workspaceの管理画面で、社員のアカウントに連携された外部アプリを確認します。
- 通信の記録を見る:ルーターやファイアウォール、DNSの記録から、よく使われているクラウドサービスを調べます。
- 必要なら専用の仕組みを入れる:規模が大きくなったら、クラウドの利用状況を見える化するCASB(Cloud Access Security Broker)などを検討します。IPAの解説書も、通信ログやCASBで管理外のAIサービスの利用を把握することを挙げています。
見つかったサービスは「許可する」「会社の契約に切り替える」「やめる」の3つに分けます。新しく許可するサービスの確かめ方はクラウドサービスを選ぶときの確認項目の節で扱います。
生成AIを含む社内ルールの例文
ルールは長くすると読まれません。A4用紙1〜2枚に収まる例文を示します。社名や部署名は自社に合わせて書き換えてください。生成AIの安全な使い方の考え方はAIのセキュリティの節にまとめています。
| 項目 | 例文 |
|---|
| 目的 | このルールは、会社の情報を守りながら、クラウドサービスと生成AIを安全に業務に使うために定める。 |
| 使ってよいもの | 業務には、会社が契約し「利用許可リスト」に載せたサービスだけを使う。許可リストは社内ポータルに掲示する。 |
| 個人アカウント | 個人で契約したアカウントや無料版のサービスを、業務の情報を扱うために使ってはならない。 |
| 新しく使いたいとき | 許可リストにないサービスを使いたい者は、申請書に目的・扱う情報・料金を書き、情報管理担当の承認を得る。 |
| 入れてはいけない情報 | 生成AIには、顧客や社員の個人情報、取引先から預かった秘密情報、未公表の数字を入力しない。必要な場合は、名前や数字を伏せてから入力する。 |
| 設定 | 生成AIは、入力を学習に使わない設定を管理者が確認したうえで使う。 |
| 出力の確認 | 生成AIの出力は誤りを含むことがあるため、事実・数字・法令は原典で確かめ、社外に出す文書は人が最終確認する。 |
| 転送と持ち出し | 業務メールを個人のアドレスへ自動転送しない。業務のファイルを個人のクラウドに保存しない。 |
| 報告 | 誤って情報を入力・保存したときや、許可のないサービスを使っていたと気づいたときは、すぐに情報管理担当へ報告する。報告したことで不利益な扱いはしない。 |
| 違反と見直し | 違反した場合は就業規則に基づき対応する。このルールと許可リストは、年1回以上見直す。 |
個人情報を生成AIに入力する場合について、個人情報保護委員会は2023年6月2日に注意喚起を出しています。利用目的の範囲内かを確かめること、本人の同意なく入力する場合は、事業者がそのデータを機械学習に使わないことなどを十分に確認することを求めています。例文の「入れてはいけない情報」と「設定」の行は、この注意喚起に沿ったものです。
たとえば社員15人の不動産管理会社では(架空の例)
入居者の情報を扱う社員15人の会社で、何人かが個人の生成AIで募集文を作り、無料の転送サービスで図面を送っていたとします。この会社なら、次の順に進めます。
- アンケートで使っているサービスを集め、処分しないことを先に伝える
- 法人向けの生成AIを1つ契約し、学習に使わない設定を確かめて許可リストに載せる
- 大きなファイルは、すでに契約しているクラウドストレージの共有リンクで送る手順にする
- 上の例文をもとに1枚のルールを作り、朝礼で説明して全員の確認を取る
- 3か月後にもう一度アンケートをとり、足りない道具がないかを確かめる
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 会社が許可していないクラウドサービスの業務利用を禁止・制限していますか。 | はい。利用許可リストにあるサービスだけを業務に使うと規程で定め、新規は申請と承認を必要としています。 |
| 生成AIの業務利用について、ルールを定めていますか。 | はい。法人契約のサービスに限り、個人情報と預かった秘密情報を入力しないことを定め、全員に周知しています。 |
| 当社が提供した情報を、生成AIサービスに入力することはありますか。 | いいえ。貴社からお預かりした情報は、生成AIに入力しないことを規程で定めています。 |
| 社員が利用しているクラウドサービスを把握していますか。 | いいえ。現在は申請分のみ把握しています。〇月までに、管理画面と通信記録で利用状況を確認する予定です。 |
3行目のように、取引先の情報の扱いを個別に聞かれることが増えています。実態と違う回答にならないよう、ルールと運用をそろえてから答えてください。
試験ではここが問われる
SG・SPREAD・支援士・Security+ 5
- シャドーIT:組織が把握・許可していないIT機器やクラウドサービスを、従業員が業務に使うこと。BYOD(私物の機器を会社が認めて使う)とは、会社が認めているかどうかで区別します。
- CASB:利用者とクラウドサービスの間で、利用状況の見える化や制御を行う仕組み。シャドーITの把握に使われます。
- 対策の考え方:禁止だけでなく、許可したサービスの提供と申請の仕組みを組み合わせる。
- 生成AIの情報漏えい:入力した情報が学習に使われるおそれ、出力の誤り(ハルシネーション)を人が確かめる必要性が問われます。
確認問題
問1 シャドーITの説明として、最も適切なものはどれですか。
- ア 会社が承認したうえで、社員の私物のスマートフォンを業務に使うこと
- イ 会社が把握・許可していないクラウドサービスなどを、社員が業務に使うこと
- ウ 攻撃者が社内に隠れて設置した不正な機器のこと
- エ 夜間に自動で動く社内のバックアップの仕組みのこと
答えと解説
正解:イ 会社が把握・許可していない点がシャドーITの特徴です。アは会社が認めているのでBYODです。ウは攻撃者による不正な機器の設置で、エはシャドーITとは関係がありません。
問2 社員20人の税理士事務所(架空)で、何人かが個人の生成AIアカウントで顧客向けの文書を作っていると分かりました。最初の対応として最も適切なものはどれですか。
- ア 使っていた社員を特定し、すぐに懲戒処分にする
- イ 生成AIは一切使わないと決め、理由は説明しない
- ウ 処分しない前提で利用状況を聞き取り、法人向けサービスの用意と入力してはいけない情報のルールを決める
- エ 個人アカウントの利用を認め、入力する情報は各自の判断に任せる
答えと解説
正解:ウ まず実態を正直に話してもらい、使ってよい道具とルールを用意するのが現実的です。アとイは利用を隠れさせ、把握がさらに難しくなります。エは顧客情報が会社の管理外に出るおそれを放置しています。
問3 社内で使われているクラウドサービスを把握する方法として、適切でないものはどれですか。
- ア 処分しないと約束したうえで、社員にアンケートをとる
- イ 経費精算やカード明細で、サービスの支払いを確かめる
- ウ Microsoft 365などの管理画面で、連携された外部アプリを確認する
- エ 規程に定めないまま、社員の私物スマートフォンの中身を確認する
答えと解説
正解:エ 規程の根拠も本人の了解もないまま私物を調べるのは、プライバシーの面で問題があります。ア・イ・ウは、会社の管理の範囲で利用状況をつかむ方法です。
よくある質問
無料版の生成AIを業務で使ってもよいですか?
顧客や社員の情報、取引先から預かった情報を扱うなら、会社が契約し設定を確かめたサービスを使うのが安全です。無料版は、入力が学習に使われる設定が初期値になっている場合があり、会社が利用状況を管理できません。公開済みの情報だけを扱う用途に限るなど、範囲を決めて許可する方法もあります。
シャドーITを完全になくすことはできますか?
完全になくすのは難しいと考えてください。目標は「ゼロにする」より「会社が把握できている状態にする」ことです。申請の手間を軽くし、年1回の洗い出しを続けると、把握できる範囲が広がります。
生成AIのルールは、就業規則に書く必要がありますか?
必ずしも就業規則そのものに書く必要はなく、情報管理規程などの下位の規程やガイドラインとして定める会社が多いです。ただし違反時の処分につなげるなら、就業規則にそのルールを守る義務と懲戒の根拠を置いておきます。個別の書き方は、社会保険労務士や弁護士に確認してください。
この記事のまとめ
- シャドーITは、会社が把握・許可していないサービスの業務利用で、生成AIの個人アカウント利用も含む。
- 禁止だけでなく、許可リストと申請の仕組みで「使ってよい出口」を用意する。
- ルールは「使ってよいもの・入れてはいけない情報・報告先」を例文で示し、年1回見直す。
参考にした資料
- IPA「情報セキュリティ10大脅威 2026」(2026年1月)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編](2026年)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日)
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)付録7「中小企業のためのクラウドサービス安全利用の手引き」