会社の
AWSのセキュリティ設計とは|IAM・ログ・検知・データ保護の基本
こんな
- AWSで
自社の サービスを 運用している とき - 開発会社が
作った AWSの 環境を 引き継ぎ、 まず 何を 確かめれば よいか 知りたい とき - AWS Certified Security – Specialty
(SCS-C03)の 6つの 分野を、 実務の 順番で つかみたい とき
読み終えた
「AWSの
結論:AWSの
AWSの責任共有モデルとは?どこまでが自社の担当か
AWSは、
| 担当 | 守る |
|---|---|
| AWS | データセンターの |
| 利用者 | IAMの |
担当の
Well-Architectedのセキュリティの柱:7つの設計原則
AWSは
- 強い
ID基盤を 最小権限にし、作る: 長期間 使える 認証情報に 頼らない。 - 追跡できるように
する: 操作と変更を 記録し、 見張る。 - すべての
層で ネットワーク、守る: サーバー、 アプリ、 データの それぞれで 対策する。 - 守りを
自動化する: 設定や確認を、 手作業ではなく 仕組みで回す。 - 保存中と
通信中の 分類したうえでデータを 守る: 暗号化や アクセス制御を 使う。 - 人を
データから 本番の離す: データを 人が 直接さわる 場面を 減らす。 - 事故に
備える: 対応の手順を 決め、 訓練する。
ベストプラクティスは、
| SCS-C03の | この |
|---|---|
| 1 検知 | ログと |
| 3 インフラの | データ保護と |
| 4 IDと | IAM |
| 5 データ保護 | データ保護と |
| 6 セキュリティの | アカウントの |
IAMで最初にやることは?ルートユーザーと最小権限
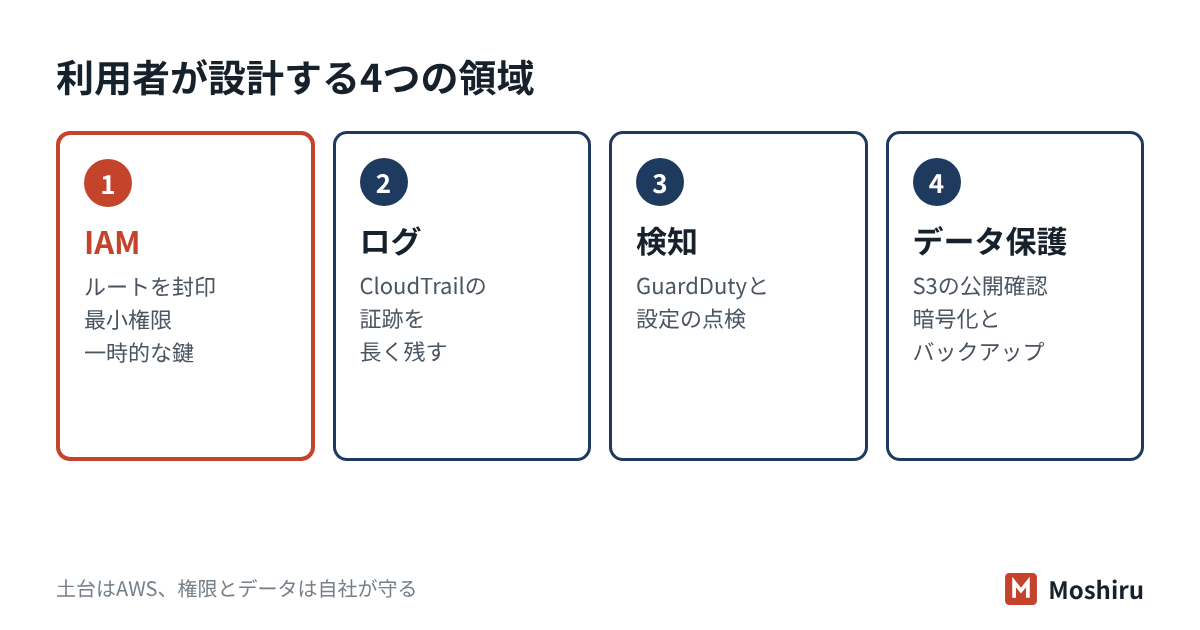
IAM
| 項目 | やる |
|---|---|
| ルートユーザー | 多要素認証を |
| 人の | IAM Identity Centerなどで、 |
| プログラムの | アクセスキーを |
| 最小権限 | 管理者権限を |
| 棚卸し | 使っていない |
| 外部公開の | IAM Access Analyzerで、 |
ルートユーザーは、
本番と
ログと検知:CloudTrailとGuardDutyで何が分かる?
事故に
| サービス | 役割 |
|---|---|
| AWS CloudTrail | 誰が |
| Amazon GuardDuty | 操作の |
| AWS Security Hub CSPM | 設定が |
| AWS Config | 資源の |
CloudTrailの
GuardDutyと
データ保護と通信の制限:S3の公開と暗号化
AWSで
- 公開の
確認: アカウント全体でS3の パブリックアクセスの ブロックを 有効にし、 例外を 一覧に する。 - 暗号化と
鍵: 保存するデータを 暗号化し、 大事な データは AWS KMSの 鍵と、 その 鍵を 使える 人を 管理する (3-5 鍵管理と 暗号化 )。 - 秘密の
情報: データベースのパスワードなどは ソースコードに 書かず、 AWS Secrets Managerなどに 置いて 定期的に 変える。 - 通信の
許可: セキュリティグループで、 管理用の ポートを 世界中に 開けない。 - EC2の
設定: インスタンスメタデータは、トークンが 必要な IMDSv2だけを 受け付ける 設定に する。 - バックアップ:AWS Backupなどで
別の 場所に 複製し、 戻せるか試す。
たとえば社員15人のWebサービス会社では(架空の例)
予約サービスを
この
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| クラウドの | はい。 |
| クラウド上の | はい。 |
| クラウドの | いいえ。 |
「はい」と
試験ではここが問われる
- 責任共有モデル:「クラウドの
セキュリティ」は AWS、 「クラウドの 中の セキュリティ」は 利用者。 EC2の OSの 更新は 利用者の 担当です。 - 一時的な
認証情報: 人はIdPとの 連携や IAM Identity Center、 プログラムは IAMロール (AWS STS)。 長期間 有効な アクセスキーは 避けます。 - サービスの
役割の CloudTrailは区別: 操作の 記録、 GuardDutyは 脅威の 検知、 Configは 設定の 記録と 準拠の 確認、 Security Hub CSPMは 設定点検と 指摘の 集約、 Macieは 機密データの 発見です。 - CloudTrailの
90日: イベント履歴は管理操作の 90日分。 長く 残す、 データイベントを 取る、 組織全体で 集めるには 証跡や イベントデータストアが 必要です。 - SCS-C03の
形式: 採点対象50問と採点されない 15問。 100〜1,000の スコアで 750以上が 合格です。
確認問題
問1 AWSの
- ア データセンターの
入退室管理 - イ 仮想化の
土台と なる ソフトウェアの 更新 - ウ EC2
インスタンスの OSへの 更新 プログラムの 適用 - エ AWSの
ネットワーク機器の 保守
答えと解説
問2 「先月、
- ア AWS CloudTrail
- イ Amazon GuardDuty
- ウ AWS KMS
- エ
セキュリティ グループ
答えと解説
問3 社員10人の
- ア ルートユーザーの
パスワードを 共有する - イ 管理者権限の
アクセスキーを 作り、 メールで 送る - ウ 作業に
必要な 範囲の 権限を、 期限つきの 一時的な 認証情報で 渡す - エ 社内の
社員の IAMユーザーを 貸す
答えと解説
よくある質問
AWSを使っていれば、セキュリティはAWSが守ってくれますか?
小さな会社でも、GuardDutyやSecurity Hub CSPMは必要ですか?
AWSのセキュリティ資格(SCS-C03)は、どんな人向けですか?
この記事のまとめ
- AWSは
土台を 守り、 権限・ データ・OSの 更新などは 利用者が 守る 責任共有 モデルです。 - まずルートユーザーを
封印し、 最小権限と 一時的な 認証情報で 権限を 渡します。 - CloudTrailの
証跡、 GuardDuty、 S3の 公開の 確認と 暗号化で、 記録・検知・データ 保護を そろえます。
AWSの設問の回答づくりは任せて、確認だけに
Moshiruは、
参考にした資料
- AWS
「Shared Responsibility Model (責任共有 モデル)」 - AWS
「Security Pillar – AWS Well- Architected Framework」 (2024 年11 月) - AWS「Security best practices in IAM」
- AWS「Root user best practices for your AWS account」
- AWS「Working with CloudTrail event history」
- AWS「What is Amazon GuardDuty?」
- AWS「What is AWS Security Hub CSPM?」
- AWS
「Amazon S3 now applies two security best practices to all new buckets by default」 (2023年4月) - AWS「Use the Instance Metadata Service(IMDSv2)」
- AWS
「AWS Certified Security – Specialty (SCS-C03) Exam Guide」 (2026年3月)