会社の
インシデントの原因調査とは|ログとアクセス記録の読み方と復旧の順番
こんな
- 何が
原因で、 どこまで 被害が 広がったかを 調べる とき - 不正アクセスの
初動を 終え、 ログを 見て 「入口」と 「範囲」を 確かめたい とき - どこまで
社内で 調べ、 どこから 専門家に 頼むかを 決めたい とき
読み終えた
「事故の
結論:インシデントの
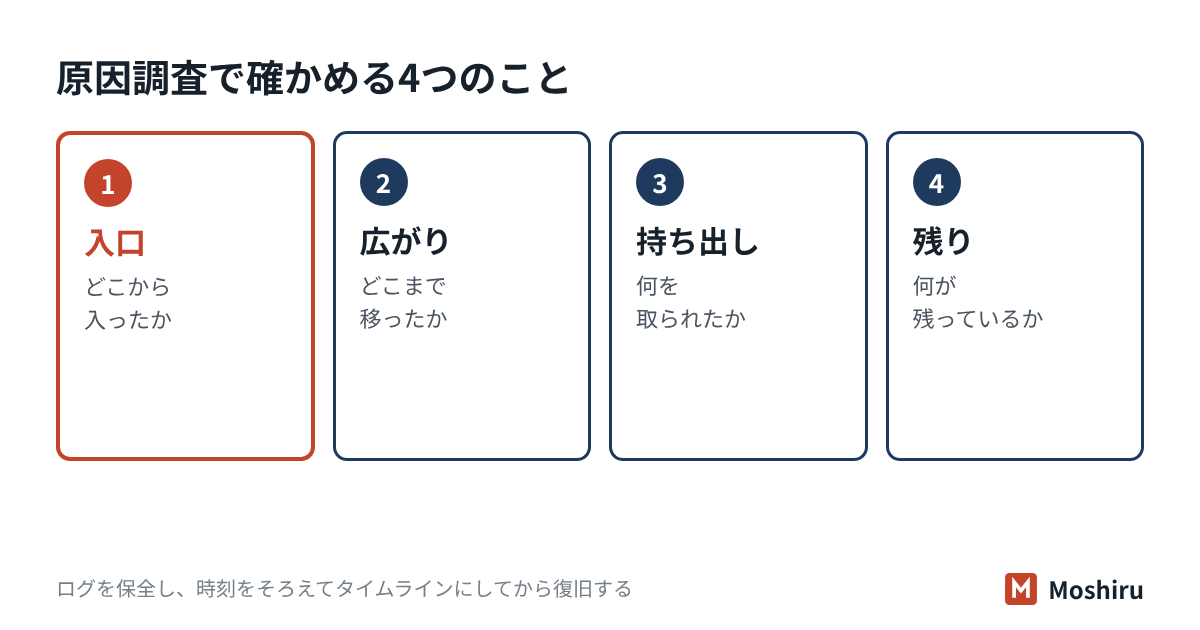
インシデントの原因調査とは?4つの問いで考える
インシデントとは、
米国立標準技術研究所
| 問い | 確かめる | 主に |
|---|---|---|
| どこから | 最初に | VPNや |
| どこまで | ほかの | Windowsの |
| 何を | 開かれた | ファイルサーバーの |
| 何が | 攻撃者が | アカウント一覧、 |
4つの
どのログを見ればいい?主な記録と分かること
ログとは、
| 記録 | 分かる | 注意点 |
|---|---|---|
| VPN機器・ | 誰が、 | 機器の |
| Windowsの | ログオンの | パソコンごとに |
| ファイルサーバー・ | どの | 記録の |
| ファイアウォール・ | 社内から | 保存期間が |
| メールの | 不審な | 転送設定は |
| ウイルス | どの | 管理画面の |
| AWSの | AWS上の | イベント履歴は |
UTMは、
IPAの
ログはどう読む?時刻をそろえてタイムラインを作る
ログは
- 保全する:ログを
書き出し、 上 書きされない 場所に 複製します。 いつ、 誰が、 どこから 取ったかを メモに 残します。 - 時刻を
そろえる: ログが日本時間か、 協定世界時 (UTC)かを 確かめます。 日本時間は UTCより 9時間 進んでいます。 - 起点を
決める: 最初に気づいた 出来事 (不審な メール、 検知の 通知など)の 時刻を 起点にします。 - 前後に
広げる: 起点より前に 入口が ないか、 後に 広がりが ないかを、 ほかの ログで 探します。 - 表に
まとめる: 「時刻・記録の出どころ・何が 起きたか・ 確からしさ」の 4列で 1行ずつ 書きます。
読む
- 深夜や
休日など、 その 社員が 働いていない 時間帯の ログイン - ふだん
使わない 国や 接続元からの アクセス - ログイン失敗が
続いた あとの、 成功 - 新しい
アカウントの 作成や、 管理者の 権限の 追加 - メールの
自動転送や ルールの 追加 - 短い
時間に 大量の ファイルを 開く、 外へ 大きな データを 送る 動き
証拠として残す:揮発性の順序と保管の記録
訴訟や
| 消えやすさ | 例 |
|---|---|
| とても | メモリ |
| 消えやすい | 一時ファイル |
| 比較的残る | ディスク、 |
| 長く | ネットワークの |
被害に
たとえば社員30人の卸売業では(架空の例)
総務の
総務の
| 日本時間 | 記録 | 分かった |
|---|---|---|
| 3日 9:12 | メール受信履歴 | 経理担当が |
| 3日 9:20 | 認証ログ | 経理担当の |
| 3日 9:25 | メールの | 「振込」を |
| 5日 14:03 | 送信履歴 | 経理担当の |
入口は
復旧はどの順番で進める?入口をふさいでから戻す
NIST CSF 2.0は、
- 封じ込めを
確かめる: 切り離した機器や 止めた アカウントが、 まだ 外と つながっていないかを 見ます。 - 原因を
取り除く: パスワードを変え、 ログイン中の セッションを 切り、 攻撃者が 作った 設定や アカウントを 消します。 弱点の 修正 (更新の 適用など)も ここで 行います。 - 戻す元を
確かめる: バックアップが暗号化や 改ざんを 受けていないか、 いつの 時点の ものかを 確かめます。 - 大事な
業務から 受注や戻す: 請求など、 止まると 困る 業務の 仕組みを 先に 戻します (BCPと BIAの )。節 - 見張りを
強めて 戻した様子を 見る: あとしばらくは、 ログを 毎日 確認し、 同じ 動きが 出ないかを 見ます。 - 終わりを
決めて 何を記録する: もって 復旧と するかを 決め、 調査と 対応の 記録を まとめます。
戻し方には、
| 戻し方 | 向いている | 気を |
|---|---|---|
| バックアップから | データや | 侵入より |
| 初期化して | 不審な | 時間は |
| 設定を | アカウントの | 4つの |
原因が
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| インシデント | はい。 |
| 機器の | はい。 |
| 証拠保全の | 一部。 |
| 復旧前に、 | いいえ。 |
保管期間を
試験ではここが問われる
- 揮発性の
順序: メモリ → 一時ファイル → ディスク → 離れた 所の ログ → 保管媒体の 順に 集めます。 「消えやすい ものから」が 原則です。 - 証拠保全:原本ではなく
複製を 調べ、 ハッシュ値で 同じである ことを 示します。 受け渡しの 記録が 保管の 連鎖 (Chain of Custody)です。 - 時刻同期:NTP
(時刻を 合わせる 仕組み)で 機器の 時刻を そろえないと、 ログを 突き合わせられません。 UTCと 現地時刻の 差も 記録します。 - ログの
集約: SIEM(ログを 集めて 関連づけて 分析する 仕組み)は、 複数の 記録を まとめて 相関分 析する ために 使います。 ログの 改ざん防止も 問われます。 - AWS:CloudTrailの
イベント履歴は 過去90日の 管理イベント。 長期保管は 証跡を S3へ。 根本原因の 調査には Amazon Detectiveが 挙がります。
確認問題
問1 被害に
- ア
バックアップ 用の 外付けディスク - イ サーバーの
ディスクの 内容 - ウ 実行中の
メモリの 内容 - エ ネットワークの
構成図
答えと解説
問2 社員20人の
- ア 前日の
16:40 - イ 同じ
日の 01:40 - ウ 同じ
日の 10:40 - エ 同じ
日の 17:40
答えと解説
問3 ランサムウェアで
- ア 社員全員に、
すぐ 通常業務に 戻るよう 伝える - イ 侵入の
入口を ふさぎ、 バックアップが 侵入前の 無事な ものかを 確かめる - ウ 調査の
手間を 省く ため、 ログを すべて 削除する - エ 最新の
バックアップを、 確かめずに すぐ 戻す
答えと解説
よくある質問
ログがほとんど残っていない場合、原因調査はできませんか?
原因調査は社内でやるべきですか、専門家に頼むべきですか?
原因が分からないまま、業務を再開してもよいですか?
この記事のまとめ
- 原因調査は
「入口・ 広がり・ 持ち出し・残り」の 4つを 確かめる 作業です。 - ログは
消える 前に 複製し、 UTCと 日本時間を そろえて タイムラインにします。 - 復旧は、
入口を ふさぎ、 バックアップが 無事かを 確かめてから、 大事な 業務から 戻します。
ログの見立てを受け取り、判断を一人で抱えない
Moshiruは、
インシデントが
参考にした資料
- NIST
「The NIST Cybersecurity Framework (CSF) 2.0」 CSWP 29 (2024年2月) RS.AN・RC.RP - NIST
「SP 800-61 Rev. 3 Incident Response Recommendations and Considerations for Cybersecurity Risk Management」 (2025年4月) - IETF
「RFC 3227 Guidelines for Evidence Collection and Archiving」 (2002年2月) - IPA
「中小企業の ための セキュリティ インシデント 対応の 手引き」 (2026年6月) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - JPCERT/CC
「侵入型 ランサムウェア 攻撃を 受けたら 読むFAQ」 (2026 年6 月更新) - Microsoft Learn
「4625(F): アカウントの ログオンに 失敗しました」 - AWS「Working with CloudTrail event history」(AWS CloudTrail User Guide)
- AWS「AWS Certified Security - Specialty (SCS-C03) Content Domain 2: Incident Response」
- 個人情報保護委員会
「個人情報の 保護に 関する 法律に ついての ガイドライン (通則編)」 3-5 (2026 年6 月一部 改正)