会社の
管理策の分類とは|組織的・人的・物理的・技術的と予防・検知・是正
こんな
- 自社の
対策を 整理して、 どこが 手薄かを 見たい とき - チェックシートが
「組織的・人的・物理的・技術的」の 区分で 設問を 並べていて、 どこに 何を 書くか 迷う とき - SG・支援士・Security+の
勉強で、 管理策の 2種類の 分け方を 区別して 覚えたい とき
読み終えた
「うちの
結論:管理策の
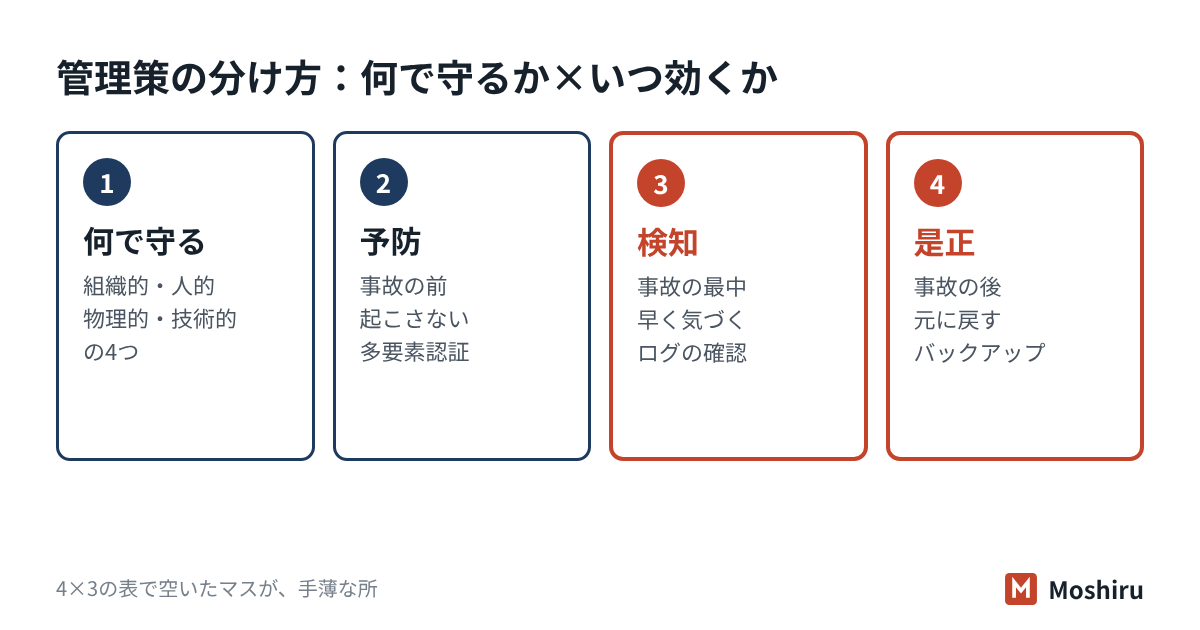
管理策とは?2つの軸で分ける考え方
管理策
| 軸 | 分け方 | 使いどころ |
|---|---|---|
| 何で | 組織的・人的・物理的・技術的 | 規程の |
| いつ | 予防・検知・是正 | 事故の |
2つの
組織的・人的・物理的・技術的の違いは?
ISMS
| 分類 | 何で | 中小企業での | 附属書Aの |
|---|---|---|---|
| 組織的 | 決まり・体制・契約 | 基本方針、 | 37 |
| 人的 | 人への | 採用時の | 8 |
| 物理的 | 場所と | 入退室の | 14 |
| 技術的 | ITの | 多要素認証、 | 34 |
同じ
迷いやすい振り分け
- 委託先の
管理: 契約と確認の 仕組みなので 組織的です。 - 入退室カード:カードと
いう機器を 使いますが、 守る 対象は 場所なので 物理的です。 - パスワードの
ルール: 決まりを文書に した 部分は 組織的、 システムで 長さを 強制する 設定は 技術的です。 - 標的型メール訓練:人の
判断を 鍛えるので 人的です。
予防・検知・是正の違いは?
もう
| 種類 | 効く | 例 |
|---|---|---|
| 予防 | 事故の前。 | 多要素認証、 |
| 検知 | 事故の | ログの |
| 是正 | 事故の | バックアップからの |
Security+や
| 種類 | 意味 | 例 |
|---|---|---|
| 抑止 | やる | 「監視中」の |
| 回復 | 業務を | バックアップからの |
| 補完 | 本来の | 更新できない |
| 指示 | こうしなさいと | 規程、 |
補完の
自社の対策を表に並べると、手薄な所はどう見える?
2つの
- 対策を
書き出す: 今やっていることを、 規程・設定・習慣を 問わず 全部 並べます。 - 4分類に
振り分ける: 組織的・人的・物理的・技術的のどれかに 置きます。 - いつ
効くかを 予防・検知・是正の付ける: どれかを 付けます。 2つに 当たるなら 両方に 書きます。 - 空いた
マスを 空いた見る: マスごとに、 困る 事故を 1つ 思い浮かべ、 必要か どうかを 決めます。 - 優先順位を
付ける: 大事な情報に 関わる マスから 埋めます。 順番の 決め方はリスクアセスメントの 手順 で扱います。
たとえば社員30人の建設会社では(架空の例)
現場の
| 分類 | 予防 | 検知 | 是正 |
|---|---|---|---|
| 組織的 | 基本方針、 | ( | ( |
| 人的 | 入社時の | ( | ( |
| 物理的 | 事務所の | ( | ( |
| 技術的 | 更新、 | ウイルス | 会計データの |
予防の
1つの
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 組織的・人的・物理的・技術的な | はい。 |
| 不正アクセスや | はい。 |
| サポートが | いいえ。 |
3行目は、
試験ではここが問われる
- 4分類:ISO/IEC 27001:2022
(JIS Q 27001:2023) 附属書Aは、 組織的 37・人的 8・ 物理的 14・技術的 34の 計93管理策。 2013年版の 14 分類 114 管理策から 再編されました。 - 属性:ISO/IEC 27002:2022は、
管理策の 種類 (予防・検知・是正)、 情報セキュリティ 特性 (機密性・完全性・可用性)、 サイバー セキュリティ 概念 (識別・防御・検知・対応・復旧)などの 属性を 付けています。 - 個人情報の
安全管理措置: 個人情報保護委員会のガイドラインも、 組織的・人的・物理的・技術的の 4つに 外的環境の 把握を 加えて 示しています。 - 紛らわしい
対: 検知は「気づく」、 是正は 「直す」。 ログを 取るだけでは 検知にならず、 見て 気づく 運用までが 検知です。 抑止は 「思いと どまらせる」で、 防ぐ (予防)とは 区別します。 - 英語:Security+や
CISSPでは、 管理策の 分類を Technical・Managerial (Administrative)・Operational・Physical、 種類を Preventive・Detective・Corrective・Deterrent・Compensating・Directiveなどの 英語で 問います。
確認問題
問1 ISO/IEC 27001:2022の
- ア 組織的管理策
- イ 人的管理策
- ウ 物理的管理策
- エ 技術的管理策
答えと解説
問2 社員20人の
- ア 退職者の
アカウントを 最終出社日に 停止する - イ 経理担当の
不審な ログインが あれば、 担当者に メールで 通知が 届くように する - ウ
ランサムウェアで 暗号化された ファイルを、 バックアップから 戻す - エ 事務所の
入口に 「防犯 カメラ 作動中」と 掲示する
答えと解説
問3 製造装置を
- ア 補完の
管理策 - イ 是正の
管理策 - ウ 検知の
管理策 - エ 抑止の
管理策
答えと解説
よくある質問
組織的対策と人的対策の違いは何ですか?
小さな会社でも、93の管理策を全部やる必要がありますか?
予防の対策がしっかりしていれば、検知や是正はいりませんか?
この記事のまとめ
- 管理策は
「何で 守るか」 (組織的・人的・物理的・技術的)と 「いつ 効くか」 (予防・検知・是正)の 2軸で 分けます。 - ISO/IEC 27001:2022の
附属書Aは 4分類 93 管理策で、 IPAの 規程サンプルや 個人情報保護委員会の ガイドラインも 同じ 4分類です。 - 自社の
対策を 4×3の 表に 置くと、 検知と 是正の 空きなど、 手薄な 所が 見えます。
区分ごとの振り分けは任せて、確認と提出だけに
Moshiruは、
参考にした資料
- ISO
「ISO/IEC 27002:2022 Information security, cybersecurity and privacy protection — Information security controls」 (2022年2月) - 日本規格協会
「JIS Q 27001:2023 (ISO/IEC 27001:2022)」 プレビュー (2023 年9 月改正) - BCS Information Security Specialist Group
「ISO/IEC 27002:2022」 講演資料 (2022年4月) - 日本
ネットワーク セキュリティ 協会 (JNSA) ISMS 関連 セミナー 資料 (2023年) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版と 付録5 「情報 セキュリティ 関連規程 (サンプル)」 (2026年3月) - 個人情報保護委員会
「個人情報の 保護に 関する 法律に ついての ガイドライン (通則編)」 (令和8年6月一部 改正) - NIST CSRC Glossary
「compensating controls」 (NIST SP 800-53 Rev. 5ほか)