会社の
TLS・HTTPS・SSHとは|通信を暗号化する仕組み
こんな
- 自社サイトの
「保護されていない 通信」 表示を 消したい とき - 取引先の
チェックシートで、 暗号化通信の 設問に 答える とき - 制作会社から
「サーバーに SSHで 入ります」と 言われ、 何に 気を つければ よいか 知りたい とき
読み終えた
「自社サイトの
結論:TLSは、
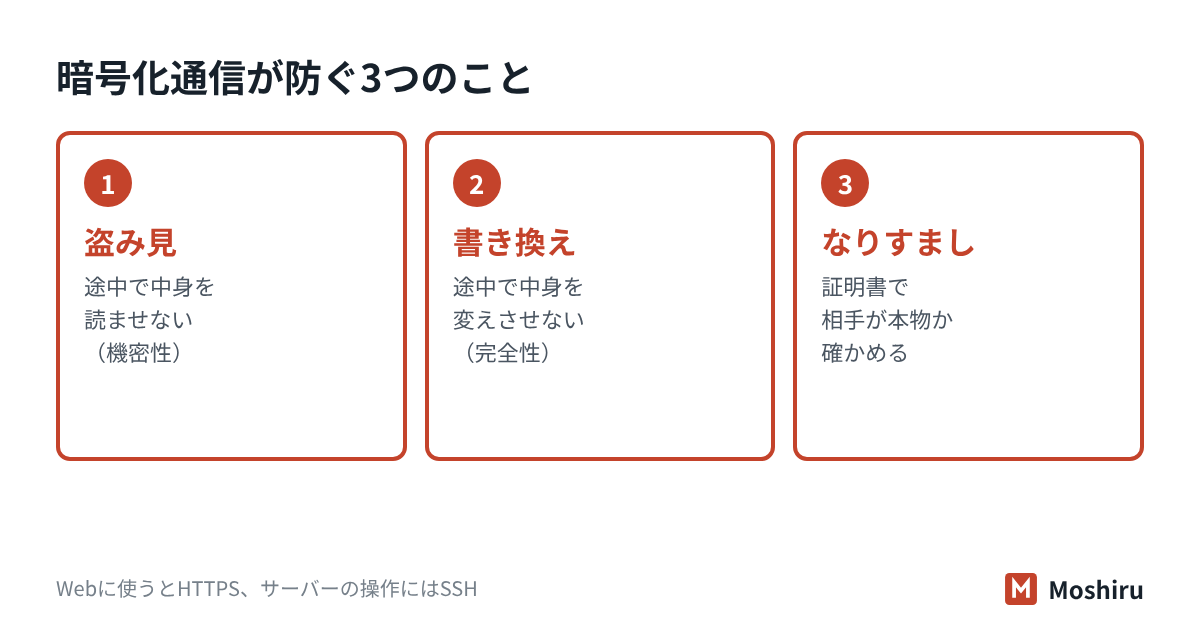
暗号化通信が防ぐ3つのこと
インターネットの
| 防ぐ | 守る | 会社での |
|---|---|---|
| 盗み見 | 機密性 | 問い合わせフォームに |
| 書き換え | 完全性 | ダウンロードした |
| なりすまし | 真正性 | 本物 |
3つの
TLSの仕組み:鍵を決めてから話す
TLS
ブラウザが
- あい
さつ: ブラウザが「使える TLSの 版と 暗号の 種類」を サーバーに 伝えます。 - 身分証の
提示: サーバーがサーバー証明書を見せます。 証明書には、 サイトの ドメイン名と 発行した 認証局が 書かれています。 - 身分証の
確認: ブラウザは、信頼できる 認証局が 発行したか、 ドメイン名が 合っているか、 期限内かを 確かめます。 - 合鍵づくり:両者で、
その 通信だけに 使う 共通の 鍵を 安全に 決めます。 - 暗号化して
会話: 以後のやり取りは、 その 鍵で 暗号化し、 改ざんが ないかも 確かめながら 進めます。
最初に
TLSの版:古い版は使わない
TLSには
| 版 | 今の |
|---|---|
| TLS1.3 | 最新。 |
| TLS1.2 | 現役。 |
| TLS1.0・1.1 | 使用を |
| SSL2.0・3.0 | 使ってはいけない。 |
HTTPSと「保護されていない通信」の消し方
HTTPSは、
この
- サーバー証明書を
入れる: 多くのレンタル サーバー は、 管理画面から 証明書を 設定できます。 まず 契約中の サーバーの 機能を 確認します。 - httpから
httpsへ 「http://」で自動で 移す: 来た 人を 「https://」へ 転送する 設定にします。 - ページの
中の 画像や部品も httpsに する: スクリプトの 一部が httpの ままだと、 警告が 残る ことがあります (混在 コンテンツ)。 - HSTSを
検討する: 「このサイトは 必ずHTTPSで 開く」と ブラウザに 覚えさせる 設定です。 IPAの ガイドラインも 設定を 勧めています。
たとえば社員30人の工務店では(架空の例)
社員30人の
この
証明書の有効期間は短くなっていく
Webサイトの
| 発行日 | 最長の |
|---|---|
| 2026 | 200日 |
| 2027 | 100日 |
| 2029 | 47日 |
人の
IPAのガイドライン:3つの型から選ぶ
IPAの
| 型 | 想定 | TLSの |
|---|---|---|
| 高セキュリティ型 | 高い | TLS1.3が |
| 推奨セキュリティ型 | 一般的な | TLS1.2が |
| セキュリティ例外型 | 推奨型へ | TLS1.0〜1.3の |
ガイドラインは、
SSH:サーバーを遠くから安全に操作する
SSH
中小企業で
- パスワードだけで
ログインさせない: 鍵のファイルを 使う 方式 (公開鍵認証)に しているか。 - 接続できる
場所を 保守会社の絞る: 決まった 接続元からだけ 入れるように しているか。 - アカウントを
分ける: 担当者ごとにアカウントを 分け、 契約が 終わったら 消しているか。 - FTPを
使っていない: ファイルの転送に、 暗号化されない FTPではなく SFTPなどを 使っているか。
SSHは
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 自社の | はい。 |
| 古い | はい。 |
| サーバー証明書の | はい。 |
| サーバーの | いいえ。 |
答えは
試験ではここが問われる
- TLSが
提供する 通信のもの: 暗号化 (機密性)、 改ざんの 検知 (完全性)、 証明書に よる サーバーの 認証 (真正性)。 - ハイブリッド方式:相手の
確認と 鍵の 共有は 公開鍵暗号、 本体の 暗号化は 共通鍵暗号。 処理の 速さの ための 組み合わせです。 - 前方秘匿性
(PFS): サーバーの秘密鍵が 後で 漏れても、 過去の 通信を 復号できない 性質。 ECDHEや DHEで 実現します。 - HSTS:ブラウザに
HTTPSでの 接続を 強制させる 仕組み。 httpの 通信を 足が かりに 暗号化を はが す攻撃への 対策です。 - 紛らわしい
対: SSH(遠隔操作)と SSL (TLSの 旧称)。 SFTP (SSHを 使う 転送)と FTPS (TLSを 使う 転送)。
確認問題
問1 HTTPSで
- ア Web
サーバーに 保存された 顧客データの 流出 - イ 通信の
途中での 盗み見と 書き換え - ウ 利用者の
パソコンへの マルウェア感染 - エ 大量の
通信に よる サイトの 停止
答えと解説
問2 社員20人の
- ア サーバーの
OSが 古い - イ ページ内の
画像などが httpで 読み込まれている - ウ SSHが
有効に なっていない - エ 証明書の
鍵の 種類が RSAである
答えと解説
問3 IPA
- ア TLS1.3だけを
有効にし、 TLS1.2は 無効に する - イ 互換性の
ため、 TLS1.0も 有効に しておく - ウ TLS1.2を
必ず 有効にし、 TLS1.1以前は 無効に する - エ SSL3.0と
TLS1.2を 組み合わせて 使う
答えと解説
よくある質問
フォームのない会社案内だけのサイトでも、HTTPSは必要ですか?
鍵マークが付いていれば、安全なサイトだと言えますか?
自社サイトのTLSの版は、どうやって確かめますか?
暗号化の確認は任せて、結果を報告に使う
Moshiruは、
参考にした資料
- IPA
「TLS暗号設定 ガイドライン」第3.1.1版 (2025年4月、 CRYPTREC GL-3001-3.1.1) - IETF
「RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3」 (2018年8月) - IETF
「RFC 8996 Deprecating TLS 1.0 and TLS 1.1」 (2021年3月) - IETF
「RFC 4251 The Secure Shell (SSH) Protocol Architecture」 (2006年1月) - Google Security Blog
「A secure web is here to stay」 (2018年2月) - CA/Browser Forum
「Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods」 (2025年4月) - DNSimple
「SSL Certificate Validity Changes (2026 - 2029)」 (有効期間の 段階の 確認に 使用) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026年3月) - IPA
「情報処理安全確保支援士試験 シラバス 追補版 (科目A-2)」 Ver.4.0 (2023年)