Moshiru

会社のセキュリティ教科書 第4部 4-9

データベースのセキュリティ|暗号化・アクセス制御・ログの3本柱

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 顧客名簿や会員情報をデータベースで管理しているとき
  • 通販サイトや予約システムの制作会社に、データの守り方を確かめたいとき
  • 取引先のチェックシートで「個人情報へのアクセス制限」や「アクセスログ」を聞かれたとき

読み終えたあと、社内でこう言えます

「顧客名簿のデータベースが外から直接つながらないか、確認しました」

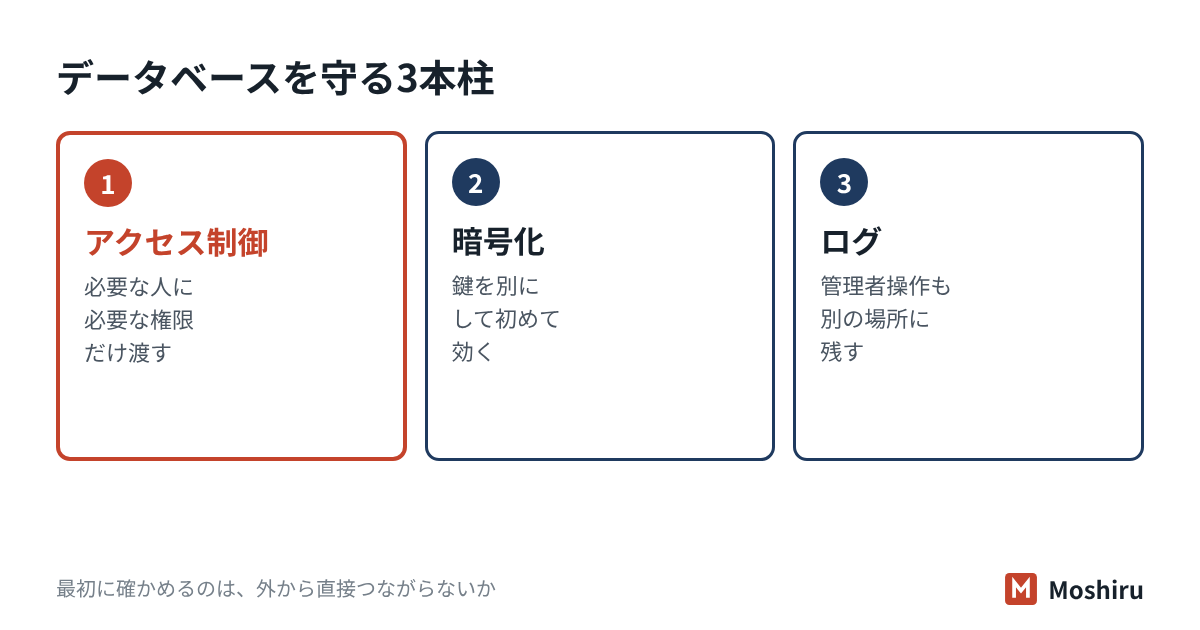
結論:データベース(顧客名簿などをまとめて保存し、検索できる仕組み)は、アクセス制御・暗号化・ログの3本柱で守ります。中小企業で多い失敗は、高度な攻撃よりクラウドの公開設定のまちがいです。まず「インターネットから直接つながらないか」「誰がどの権限を持っているか」を確かめます。暗号化は鍵を別に管理してこそ意味があり、条件を満たせば漏えい時の報告が不要になる場合もあります。ログは管理者の操作も含めて、別の場所に残すことが大事です。

データベースを守る3本柱として、アクセス制御、暗号化、ログを並べた図

データベースで守るもの:3本柱で考える

顧客名簿をExcelで持つ会社も、通販サイトや予約システムを使えば、裏側では必ずデータベースを使っています。自社で作っていなくても、預けた個人情報を守る責任は自社にあります。

守り方は、次の3本柱に整理できます。それぞれ機密性・完全性・可用性のどこに効くかも並べます。

柱何をするか主に守る軸
アクセス制御誰が、どこから、どのデータに、何をできるかを絞る機密性・完全性
暗号化盗まれても読めないようにする。保存時と通信時の2つ機密性
ログ誰がいつ何をしたかを記録し、異常に気づき、後から調べる責任追跡性(完全性の確認にも使う)

個人情報保護委員会のガイドラインも、技術的安全管理措置として「アクセス制御」「アクセス者の識別と認証」「外部からの不正アクセス等の防止」「情報システムの使用に伴う漏えい等の防止」の4つを求めています。3本柱は、この4つを実務で回すための形です。

一番多い失敗:クラウドの公開設定のまちがい

総務省は2022年10月に「クラウドサービス利用・提供における適切な設定のためのガイドライン」を公表しました。2024年4月には、その使い方をまとめた「クラウドの設定ミス対策ガイドブック」も出しています。背景には、設定のまちがいで情報が流出するおそれのある事案が続いていることがあります。

データベースまわりでよく見かける設定のまちがいは、次のような形です。

どれも、攻撃の技術がなくても見つけられてしまう状態です。データベースは、ウェブサーバーなど決まった相手からだけつながるようにするのが基本です。設定を変えたら、外から本当につながらないかを確かめます。他社のサイトを営業目的で調べることはせず、自社か、書面で許可をもらった範囲だけを確かめてください。

アクセス制御:最小権限で被害を小さくする

最小権限とは、仕事に必要な最小限の権限だけを渡す考え方です。データベースでは、人とプログラムの両方に当てはめます。

アカウント渡す権限の例気をつける所
管理者用設定変更、ユーザー追加、全データの操作使う人を1〜2人に絞る。多要素認証を付け、普段は使わない。
アプリ用(サイトが使う)必要な表の読み書きだけ管理者の権限で動かさない。表の削除などはできないようにする。
集計・閲覧用(社員が使う)必要な項目の読み取りだけ電話番号や住所など、不要な項目は見せない。

アプリ用の権限を絞る理由は、ウェブサイトに弱点があったときの被害を小さくするためです。SQLインジェクション(サイトの入力欄を通じて、データベースへの命令を不正に書き換える攻撃)を受けても、アプリ用の権限が「読み取りだけ」なら、データを消される事態は防げます。攻撃そのものを防ぐ作り方は、IPAの「安全なウェブサイトの作り方」にあります。

人のアカウントは、退職や異動のたびに見直すことが大切です。共有のIDを複数人で使うと、ログを見ても誰の操作か分かりません。1人1つのIDにします。棚卸しのやり方はアカウント棚卸しの手引きにまとめています。

暗号化:鍵を別にして初めて効く

データベースの暗号化は、場面で2つに分かれます。

  1. 保存時の暗号化:ディスクやファイルとして置かれたデータを暗号化する。ディスクやバックアップが持ち出されても読めない。
  2. 通信時の暗号化:アプリとデータベースの間の通信をTLSで暗号化する。途中での盗み見を防ぐ。

保存時の暗号化には、データベース全体を暗号化する方法と、カード番号など特定の項目だけを暗号化する方法があります。全体の暗号化は、正規のアカウントでログインされれば中身が見えます。乗っ取りへの備えにはならないので、アクセス制御と組み合わせます。

暗号化には法律の面での意味もあります。個人情報保護法では、漏えいしたデータに「高度な暗号化その他の個人の権利利益を保護するために必要な措置」があれば、委員会への報告は要りません。委員会のQ&A(Q6-19)は、その条件として次の2点を挙げています。

つまり、データと鍵を同じ場所に置いていたら、暗号化していても報告が必要になり得ます。鍵の管理は鍵管理の節で扱います。

ログ:誰がいつ何をしたかを残す

データベースのログには、ログインの成功と失敗、データの読み出しや書き換え、設定の変更などがあります。特に残したいのは次の3つです。

残すもの何に使うか
ログインの記録(成功・失敗、接続元)パスワードの総当たりや、見慣れない場所からの接続に気づく
大量の読み出し・書き出し名簿の持ち出しに気づく。漏えいの範囲を後から絞る
管理者の操作(権限の変更、ログ設定の変更)内部不正や乗っ取りを後からたどる

ログは、データベースとは別の場所に送って保存します。管理者のアカウントを乗っ取られると、同じ場所のログは消されるおそれがあるためです。何日分を残すかは、ログの保存期間の手引きを参考に決めてください。

たとえば社員30人の通販会社では(架空の例)

自社の通販サイトで会員約2万人の情報を持つ、社員30人の会社を考えます。サイトは制作会社が作り、クラウドで動いています。この会社は、制作会社に次の5点をテキストで確かめました。

  1. データベースはインターネットから直接つながらない設定か。
  2. サイトが使うアカウントは、管理者権限ではないか。
  3. 保存時と通信時の暗号化は有効か。鍵はどこで管理しているか。
  4. ログイン記録と管理者の操作ログを、別の場所に何日分残しているか。
  5. 本物の会員データを使ったテスト環境が残っていないか。

返ってきた答えを1枚にまとめておくと、取引先のチェックシートにもそのまま使えます。委託先の確かめ方は委託先管理の設問の手引きも参考になります。

チェックシートではこう聞かれる

よくある設問答え方の例
個人情報を扱うシステムへのアクセス権を、必要な者に限っていますか。はい。管理者は2名に限り、社員は必要な項目の閲覧だけができる権限にしています。異動・退職時に見直しています。
保存している個人情報を暗号化していますか。はい。データベースとバックアップを保存時に暗号化し、鍵はクラウドの鍵管理サービスで別に管理しています。
個人情報へのアクセスログを取得し、保管していますか。はい。ログインと管理者操作の記録を別の保存先に送り、1年間保管しています。
アクセスログを定期的に確認していますか。いいえ。現在は事故時の調査用で、〇月から月1回、ログイン失敗と大量の書き出しを確認する予定です。

「いいえ」の場合も、代わりの対策と予定を添えると誠実な回答になります。実態と違う内容は書かないでください。

試験ではここが問われる

SG・支援士・Security+ 4・CISSP 2

  • 最小権限:利用者やプログラムに、業務に必要な最小限の権限だけを与える原則です。SQLインジェクションの被害を小さくする対策としても問われます。
  • データの3つの状態:保存中(at rest)、通信中(in transit)、使用中(in use)。保存時の暗号化と通信時の暗号化で守るものが違います。CISSPでは資産のセキュリティとして出ます。
  • 紛らわしい対:データベース全体の暗号化は、ディスクの持ち出しには効きますが、正規のアカウントの乗っ取りには効きません。アクセス制御とは役割が別です。
  • 監査ログ:ログは改ざんや消去を防ぐため、対象のシステムと別の場所に保管します。共有IDでは操作した人を特定できず、責任追跡性が損なわれます。
  • SQLインジェクションの根本対策:プレースホルダー(SQL文の組み立てを固定し、入力値を後から当てはめる方式)を使うことです。

確認問題

問1 ウェブサイトがデータベースに接続するためのアカウントについて、最も適切な設定はどれですか。

  1. ア トラブル時に困らないよう、管理者権限を与えておく
  2. イ 必要な表の読み書きだけを許し、表の削除や権限の変更はできないようにする
  3. ウ 社員と同じアカウントを使い、管理を1つにまとめる
  4. エ パスワードは設定せず、接続元のIPアドレスだけで制限する
答えと解説
正解:イ 最小権限の考え方です。サイトに弱点があっても、被害を権限の範囲に抑えられます。アは被害を広げ、ウは誰の操作か分からなくなります。エは認証がなく、接続元を偽られた場合などに守りがありません。

問2 社員40人の旅行会社(架空)で、顧客データベースのバックアップファイルが流出しました。ファイルは推奨される方式で暗号化されていましたが、復号鍵も同じ保存場所に置かれていました。この場合の説明として、最も適切なものはどれですか。

  1. ア 暗号化しているので、個人情報保護委員会への報告は不要である
  2. イ 鍵が同じ場所にあり、高度な暗号化の条件を満たさないおそれがあるため、報告が必要になり得る
  3. ウ バックアップファイルは個人データに当たらないので、報告は不要である
  4. エ 流出したのがバックアップなので、本人への通知だけでよい
答えと解説
正解:イ 委員会のQ&Aは、報告が不要になる条件として、復号鍵を分けて管理していることなどを挙げています。鍵が同じ場所にあれば、読まれるおそれがあります。ウとエは根拠がありません。

問3 データベースの監査ログを、データベースとは別の保存先に送って保管する主な理由はどれですか。

  1. ア データベースの処理を速くするため
  2. イ 管理者のアカウントを乗っ取られても、ログを消されにくくするため
  3. ウ ログを暗号化しなくて済むようにするため
  4. エ 保存時の暗号化の代わりにするため
答えと解説
正解:イ 同じ場所のログは、乗っ取った攻撃者や内部の不正な利用者に消される心配があります。別の場所に送ることで、後から調べる手がかりを守れます。アは主な理由ではなく、ウとエは役割が違います。

よくある質問

クラウドのサービスを使っていれば、データベースの守りは任せてよいですか?
任せられるのは、設備や基本ソフトの守りまでです。誰に権限を渡すか、外からつながる設定にするかなどは、利用する側が決めます。総務省のガイドラインも、クラウドを提供する側だけでなく、利用する側に向けても書かれています。
Excelの顧客名簿しかありません。この記事は関係ありますか?
考え方はそのまま使えます。名簿を置く共有フォルダーの権限を必要な人に絞り、パソコンのディスクを暗号化し、共有フォルダーの操作記録を残す。これがExcel版の3本柱です。
ログを残しても、見る人がいません。意味はありますか?
あります。事故が起きたとき、漏えいの範囲を絞れるかどうかはログで決まります。範囲が絞れないと、全員に漏えいしたものとして対応することになりかねません。まず残すことから始め、見る仕組みは後から足せます。

外からの確認を足して、社長への報告を1枚に

Moshiruは、打合せなしでテキストだけでお受けします。御社のサイトについて、外から見える状態を確かめ、データベースなどの接続口が開いていないかをお知らせします。対象のURLと、確認してよいという許可をいただければ始められます。

無料スキャンを申し込む対象のURLと許可だけメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(2026年6月一部改正)
  2. 個人情報保護委員会「『個人情報の保護に関する法律についてのガイドライン』に関するQ&A」Q6-19
  3. 総務省「『クラウドの設定ミス対策ガイドブック』の公表」(2024年4月)※「クラウドサービス利用・提供における適切な設定のためのガイドライン」(2022年10月)の活用編
  4. IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月 第4刷)
  5. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.0(2023年12月)