Moshiru

会社のセキュリティ教科書 第4部 4-7

メールの暗号化と迷惑メール対策|S/MIME・PGP・OP25Bとは

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 機密ファイルをメールで送るとき/迷惑メールが多いとき
  • 取引先から「パスワード付きZIPでの送付はお断りします」と言われ、代わりの送り方を決めたいとき
  • SGや支援士、Security+の勉強で、S/MIME・PGP・OP25Bの違いを実務の言葉でつかみたいとき

読み終えたあと、社内でこう言えます

「機密ファイルはPPAPをやめ、共有リンクで渡す形に整理しました」

結論:パスワード付きZIPとパスワードを同じメールの経路で送る方法(いわゆるPPAP)は、盗み見にも弱く、ウイルスの検査もすり抜けやすいため、やめる流れです。内閣府と内閣官房は2020年11月に廃止しました。機密ファイルは、相手と期限を絞ったクラウドの共有リンクで渡すのが現実的です。メール本文そのものを暗号化したいときはS/MIMEかPGPを使います。迷惑メールの側では、OP25B(プロバイダーが迷惑メールの直接送信を止める仕組み)と送信元の認証が土台になります。

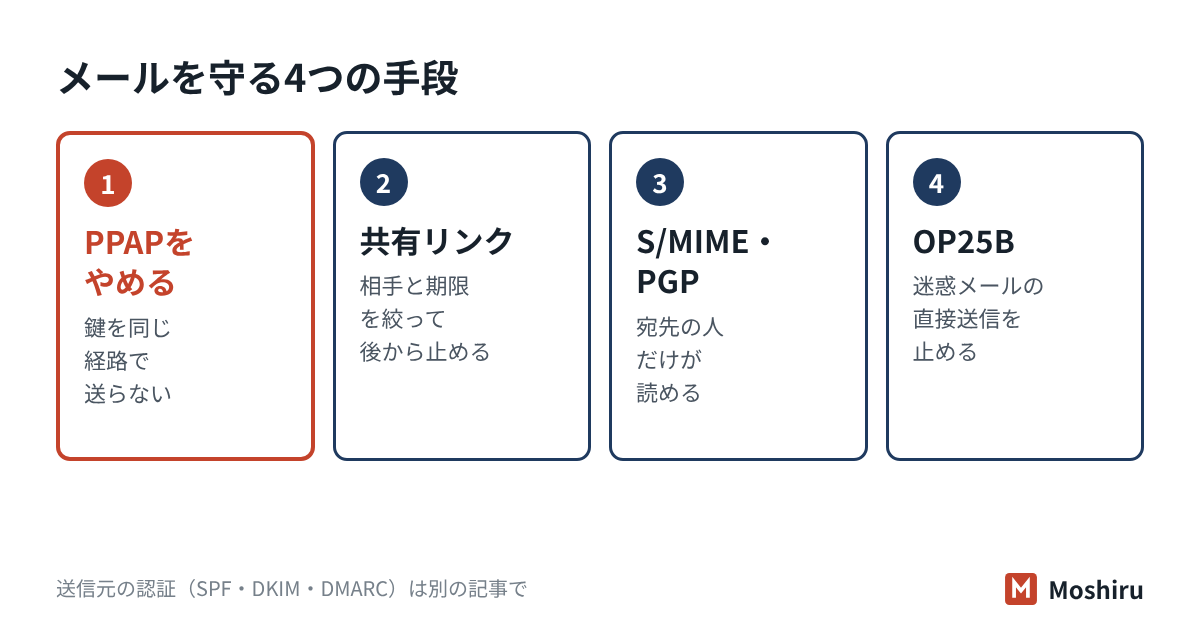
メールを守る手段として、PPAPをやめること、共有リンク、S/MIMEとPGP、OP25Bの4つを並べた図

PPAPをやめる流れ:政府が先に廃止した

PPAPは、ファイルをパスワード付きZIPにしてメールで送り、続けてパスワードを別のメールで送るやり方です。日本の企業で長く使われてきました。

流れが変わったのは2020年11月です。平井内閣府特命担当大臣(当時)は11月17日の記者会見で、内閣府・内閣官房で暗号化ZIPファイルを廃止する方向だと述べました。24日の会見では、26日に廃止する予定だと説明しています。

問題とされた点は、主に次の2つです。

弱点何が起きるか
同じ経路で鍵も送るメールを盗み見られる状態なら、ZIPとパスワードの両方が手に入る。鍵をかけた意味が薄れる。
中身を検査できない暗号化されたZIPは、メールの入口でウイルスの有無を確かめにくい。攻撃者もこの性質を使う。

2つ目は実際に悪用されました。JPCERT/CCは2022年の注意喚起で、Emotet(エモテット。メールで広がるウイルス)がパスワード付きZIPに入れた添付ファイルで配られていたと報告しています。受け取る側の会社が、パスワード付きZIPの受信を止める理由の1つです。

なお、パスワードをかけること自体が悪いわけではありません。個人情報保護委員会のガイドラインも、中小規模の事業者の手法の例として、個人データの入ったファイルをメールで送るときにパスワードを設定することを挙げています。問題は鍵を同じ経路で送ることです。パスワード付きにするなら、電話やチャットなど別の経路で伝えます。

機密ファイルの送り方を比べる

中小企業で選べる方法を並べます。「誰が開けるか」「後から止められるか」「受け取る側の手間」の3点で比べると、選びやすくなります。

方法良い所気をつける所
クラウドの共有リンク(相手を指定)相手のアカウントでしか開けない。期限切れや取り消しで後から止められる。「リンクを知っていれば誰でも」の設定にしない。期限を必ず付ける。
パスワード付きファイル+別経路でパスワード相手がクラウドを使えなくても渡せる。相手の会社がZIPの受信を止めていることがある。送った後は取り消せない。
S/MIME・PGPでメールごと暗号化本文も添付も、宛先の人だけが読める。署名で送り主も確かめられる。送る側も受ける側も、証明書や鍵の準備がいる。
PPAP(同じ経路でパスワード)手軽に見える。上の2つの弱点がある。新しく始める理由はない。

多くの会社では、共有リンクを標準にし、相手の事情で使えないときだけ別経路のパスワードにする形に落ち着きます。宛先の間違いは、どの方法でも防げません。誤送信の対策はメールの誤送信の手引きにまとめています。

たとえば社員20人の設計事務所では(架空の例)

図面を取引先に送る機会が多い、社員20人の設計事務所を考えます。これまではPPAPでしたが、取引先の1社から受信を断られました。この事務所は、次のように切り替えました。

  1. 会社で契約しているクラウドストレージで、共有は「指定した相手のみ」「期限は14日」を初期設定にする。
  2. 「リンクを知っている全員」の共有は、管理画面で使えないようにする。
  3. クラウドを使えない取引先だけ、パスワード付きファイルにし、パスワードは電話で伝える。
  4. この3つを1枚の社内ルールに書き、取引先にも「今後はこの方法で送ります」とメールで知らせる。

S/MIMEとPGP:メールそのものを暗号化する

S/MIMEとPGPは、どちらもメールの本文と添付を暗号化し、電子署名を付ける仕組みです。暗号化は「宛先の人だけが読めるようにすること」、署名は「本当にその人が送り、途中で書き換わっていないことを示すこと」です。

2つの違いは、相手の鍵が本物だと誰が保証するかにあります。

項目S/MIMEPGP(OpenPGP)
鍵の保証認証局が発行した電子証明書で保証する利用者どうしが鍵に署名し合って保証する(信頼の網)
規格RFC 8551(S/MIME 4.0、2019年4月)RFC 9580(OpenPGP、2024年7月)
向いている場面会社どうしのやり取り。多くのメールソフトが対応技術者どうし、ソフト配布物の署名など

どちらも公開鍵暗号を使います。送る側は相手の公開鍵で暗号化し、相手は自分の秘密鍵で読みます。署名はその逆で、送る側が自分の秘密鍵で付け、相手が送り主の公開鍵で確かめます。仕組みはデジタル署名の節とPKIと証明書の節で説明しています。

経路の暗号化とは別物

よく混同されるのが、メールサーバーどうしの通信の暗号化です。STARTTLS(RFC 3207)は、サーバー間の通信路をTLSで暗号化します。ただし守られるのは通り道だけで、各サーバーの中ではメールは平文で置かれます。

迷惑メール対策:OP25Bと受信側の対策

迷惑メールを減らす対策は、「送らせない」側と「受け取らない」側に分かれます。

送らせない:OP25B

OP25B(Outbound Port 25 Blocking)は、プロバイダーが行う対策です。家庭や会社の回線のように、毎回変わるIPアドレス(動的IPアドレス)から、外部のメールサーバーの25番ポートへ直接送る通信を止めます。ウイルスに感染したパソコンが、迷惑メールを直接ばらまくのを防ぐ仕組みです。

利用者がメールを送るときは、25番ではなく587番ポート(サブミッションポート)を使い、SMTP認証(送信時のIDとパスワード確認)を通します。迷惑メール対策の業界団体JEAGが2006年に示した方法で、総務省の資料でも国内プロバイダーの導入が紹介されています。

  1. メールソフトの送信設定が25番ポートのままだと、回線によっては送れないことがある。
  2. 送信は587番(または465番)ポートとSMTP認証にそろえる。
  3. サーバーどうしの配送には、これまでどおり25番ポートが使われる。

受け取らない:フィルターと送信元の認証

受信側では、メールサービスの迷惑メールフィルターに加えて、送信元の認証が効きます。SPF・DKIM・DMARCは、送り主のドメインが本物かを受信側が確かめる仕組みです。詳しくはSPF・DKIM・DMARCの基本とDMARCの設定手順に任せます。

自社のドメインに送信元の認証を入れておくと、自社を装った迷惑メールが取引先に届きにくくなります。迷惑メールを「受けない」だけでなく、「自社の名前で送らせない」ことも対策の半分です。

チェックシートではこう聞かれる

よくある設問答え方の例
機密情報をメールで送る際、どのように保護していますか。はい(保護しています)。相手を指定し期限を付けたクラウドの共有リンクで送り、添付での送付は原則しません。
パスワード付きZIPファイルとパスワードを同じ経路で送っていませんか。はい(送っていません)。パスワードを使う場合は、電話など別の経路で伝えるルールにしています。
自社ドメインに送信ドメイン認証(SPF・DKIM・DMARC)を設定していますか。はい。SPFとDKIMを設定し、DMARCは〇月に監視の設定から始めています。
迷惑メールやウイルス付きメールへの対策をしていますか。はい。メールサービスの迷惑メールフィルターとウイルス検査を有効にし、不審なメールの報告先を社員に周知しています。

実態と違う回答は書かないでください。できていない項目は、予定と代わりの対策を添えると誠実な回答になります。

試験ではここが問われる

SG・支援士・Security+ 4

  • S/MIMEとPGPの違い:S/MIMEは認証局の電子証明書で公開鍵を保証し、PGPは利用者どうしの署名(信頼の網)で保証します。どちらも暗号化と電子署名ができます。
  • 鍵の使い分け:暗号化は受信者の公開鍵で行い、受信者の秘密鍵で読みます。署名は送信者の秘密鍵で付け、送信者の公開鍵で確かめます。
  • OP25B:動的IPアドレスから外部の25番ポートへの送信を止める、プロバイダー側の迷惑メール対策です。利用者は587番ポートとSMTP認証で送ります。
  • 紛らわしい対:STARTTLSは通信路の暗号化で、サーバーの中では平文です。S/MIME・PGPは送り主から受信者までの暗号化です。SPF・DKIM・DMARCは送り主の認証で、本文を暗号化しません。
  • 英語:Security+では、S/MIMEやPGPがメールの機密性と否認防止の手段として英語のまま出ます。

確認問題

問1 S/MIMEで暗号化したメールを送るとき、送信者が暗号化に使う鍵として、最も適切なものはどれですか。

  1. ア 送信者の秘密鍵
  2. イ 送信者の公開鍵
  3. ウ 受信者の公開鍵
  4. エ 受信者の秘密鍵
答えと解説
正解:ウ 受信者の公開鍵で暗号化すれば、対になる秘密鍵を持つ受信者だけが読めます。アは電子署名を付けるときに使う鍵です。エは受信者しか持っていないので、送信者は使えません。

問2 OP25Bの説明として、最も適切なものはどれですか。

  1. ア 受信したメールの送信元ドメインが正しいかを、DNSの情報で確かめる
  2. イ 動的IPアドレスから、外部のメールサーバーの25番ポートへ直接送る通信を止める
  3. ウ メールサーバーどうしの通信路をTLSで暗号化する
  4. エ 添付ファイルを隔離された環境で開き、不審な動きがないかを調べる
答えと解説
正解:イ OP25Bは、感染したパソコンなどからの迷惑メールの直接送信を止める、プロバイダー側の対策です。アはSPFなどの送信ドメイン認証、ウはSTARTTLS、エはサンドボックスの説明です。

問3 社員30人の会計事務所(架空)は、顧客の決算資料をパスワード付きZIPで送り、続けてパスワードを同じ宛先に別のメールで送っています。取引先から見直しを求められました。最も適切な改善策はどれですか。

  1. ア パスワードをもっと長く複雑にし、運用は変えない
  2. イ ZIPファイルとパスワードを1通のメールにまとめて送る
  3. ウ 相手を指定し期限を付けたクラウドの共有リンクで渡し、使えない相手にはパスワードを電話で伝える
  4. エ 自社ドメインにDMARCを設定し、運用は変えない
答えと解説
正解:ウ 共有リンクなら相手を絞れ、後から取り消せます。パスワードを使う場合も、別の経路で伝えれば弱点が減ります。アとイは、同じ経路で鍵を送る問題が残ります。エは送り主の認証で、ファイルの保護にはなりません。

よくある質問

取引先がまだPPAPで送ってきます。どうすればよいですか?
相手を責める必要はありません。「当社はウイルス対策のため、パスワード付きZIPの受信を制限しています。お手数ですが、共有リンクでお送りいただけますか」と、理由と代わりの方法を添えて伝えると角が立ちません。受信を止める前に、主な取引先へ前もって知らせておくと混乱が減ります。
S/MIMEは小さな会社でも使えますか?
使えます。ただし、相手もS/MIMEに対応した証明書とメールソフトを持っている必要があります。相手が限られた取引先なら現実的ですが、不特定の相手に送るなら、共有リンクのほうが手間は少なくなります。
迷惑メールが急に増えました。まず何をすればよいですか?
まず、メールサービスの迷惑メールフィルターが有効か確かめます。次に、届いた迷惑メールが自社のドメインを名乗っていないか見てください。名乗っている場合は、自社の送信元の認証が足りない可能性があります。自社を装ったメールが取引先に届いたときの手引きも参考になります。

認証の設定は任せて、届いたかの確認だけに

Moshiruは、打合せなしでテキストだけでお受けします。御社のドメインにSPF・DKIM・DMARCを入れ、取引先に正しく届くことまで確かめます。社外へのファイルの送り方を決めるルールの文案も、ご希望があればあわせてお作りします。

メール到達パックを見る1ドメイン3万円(税別)メニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. 内閣府「平井内閣府特命担当大臣記者会見要旨 令和2年11月17日」(2020年11月)
  2. 内閣府「平井内閣府特命担当大臣記者会見要旨 令和2年11月24日」(2020年11月)
  3. JPCERT/CC「マルウェアEmotetの感染再拡大に関する注意喚起」(2022年2月公開、2023年3月最終更新)
  4. 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(2026年6月一部改正)
  5. JEAG(Japan Email Anti-abuse Group)OP25Bサブワーキンググループ「JEAG Recommendation ~Outbound Port25 Blocking について~」(2006年2月)
  6. 総務省「特定電子メール等による電子メールの送受信上の支障の防止に資する技術の研究開発及び電子メール通信役務を提供する電気通信事業者によるその導入の状況」(2020年4月)
  7. IETF「RFC 8551 S/MIME Version 4.0 Message Specification」(2019年4月)
  8. IETF「RFC 9580 OpenPGP」(2024年7月)
  9. IETF「RFC 3207 SMTP Service Extension for Secure SMTP over Transport Layer Security」(2002年2月)