会社の
鍵管理と暗号化とは|ストレージ暗号化・ファイル暗号化・危殆化
こんな
- ノートパソコンを
紛失した とき/暗号化の 鍵の 管理を 聞かれた とき - BitLockerや
FileVaultの 回復キーを、 どこに 保管すれば いいか 決めたい とき - SGや
支援士、 Security+の 勉強で、 ストレージ 暗号化・ファイル 暗号化・危殆化の 違いを つかみたい とき
読み終えた
「パソコンの
結論:暗号化の
暗号化の強さは「鍵の管理」で決まる
暗号化は、
裏を
| 段階 | やる | よく |
|---|---|---|
| 作る | 十分な | 短い |
| 保管する | 暗号化した | 回復キーを |
| 使う・渡す | 必要な | 暗号化ファイルと |
| 更新する | 決めた | 退職者が |
| 捨てる | 不要に | 鍵の |
米国の
危殆化:鍵や方式が安全でなくなること
危殆化(きたいか)は、
- 鍵の
危殆化: 鍵が漏れた、 または 漏れた 疑いが ある。 持ち出された 端末や、 退職者が 控えた 鍵など。 - 方式の
危殆化: 研究や計算機の 進歩で、 方式や 鍵の 長さが 安全で なくなる。
方式に
ストレージ暗号化とファイル暗号化の違い
同じ
| 種類 | 鍵を | 守れる | 守れない |
|---|---|---|---|
| ストレージ暗号化 | ディスク全体 | 電源を | ログイン中に |
| ファイル暗号化 | ファイル1つずつ | ファイルを | 鍵 |
ストレージ
BitLocker・FileVaultの回復キーをどこに置くか
ストレージ
- 合鍵が
泥棒の 回復キーを手に 渡る: 端末と 一緒に 保管すると、 端末を 拾った 人が 開けられる。 - 誰も
開けられなくなる: 回復キーを社員の 個人 アカウント だけに 保存すると、 退職や 故障の ときに 会社が 取り出せない。
メーカーが
| OS | 回復キーの | 注意 |
|---|---|---|
| Windows(BitLocker) | Microsoft | Microsoftの |
| Mac(FileVault) | iCloud | パスワードを |
会社としての置き方
- 会社の
アカウントに Microsoft 365をまとめる: 使っているなら Entra ID、 Macなら 端末管理 (MDM)に 回復キーを 預ける 設定に する。 - 個人の
アカウントに 社員の置かない: 私用の Microsoft アカウントや iCloudにだけ保存されていないかを 確かめる。 - 見られる
人を 回復キーを絞る: 見られるのは 管理者 2人までなどと 決め、 見た 記録を 残す。 - 台帳と
突き合わせる: 端末の一覧に 「暗号化:済」 「回復 キー:保管先」の 列を 作り、 年に 1回確かめる。
ノートパソコンを紛失したとき:「高度な暗号化」の考え方
個人データが
ただし、
| 条件 | 中身 |
|---|---|
| 方式 | その |
| 鍵の | 次の |
つまり暗号化していても、
たとえば社員40人の訪問介護の事業所では(架空の例)
訪問先の
この
このように暗号化・鍵の
小さな会社の鍵管理ルール:最初の5行
鍵管理の
- 会社の
パソコンは、 すべて ストレージ暗号化を 有効に する。 - 回復キーは
会社の アカウントか 端末管理に 保管し、 見られるのは 管理者だけと する。 - 暗号化した
ファイルを 送る ときは、 鍵(パスワード)を 別の 経路で 伝える。 - 鍵が
漏れた 疑いが あれば、 すぐに 作り直し、 使っていた 範囲を 記録する。 - 端末を
捨てる・ 返すときは、 データを 消した 記録を 残す。
退職者が
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 業務用の | はい。 |
| 暗号化の | 回復キーは |
| USBメモリなど | いいえ。 |
| 使用している | はい。 |
「暗号化しています」だけでは、
試験ではここが問われる
- ストレージ暗号化と
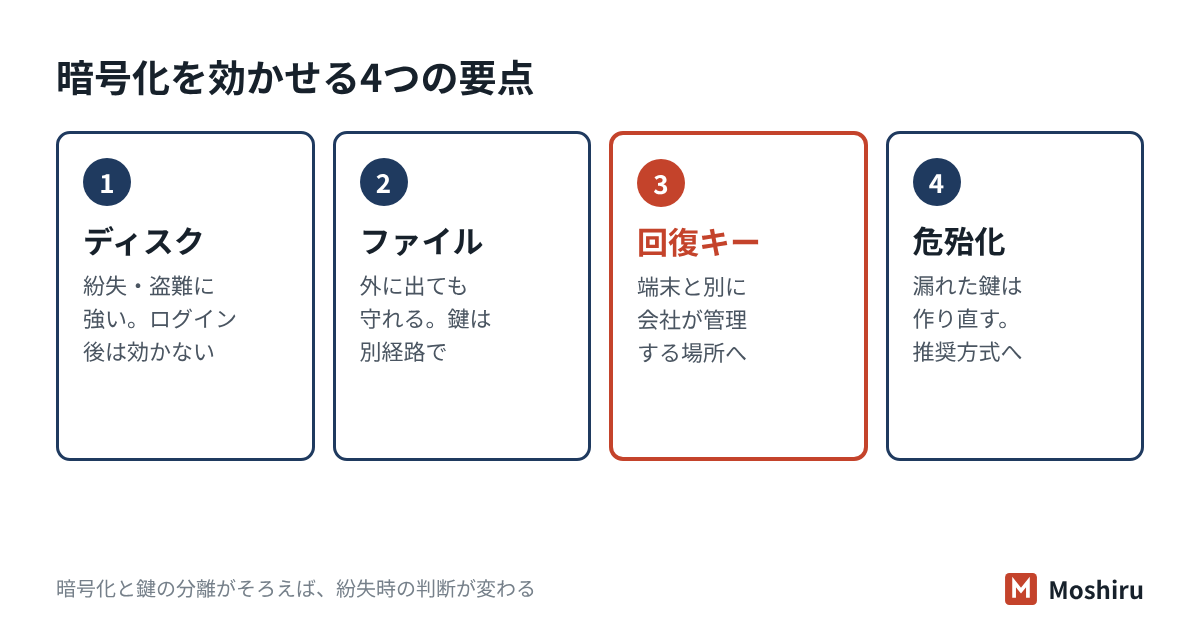
ファイル暗号化: 前者は紛失・盗難に 強く、 ログイン後の 脅威には 効かない。 後者は ファイルが 外に 出ても 守れる。 - 危殆化:鍵の
漏えいや、 技術の 進歩で 暗号の 安全性が 損な われる こと。 対策は 鍵の 作り直しと、 推奨方式への 移行です。 - 鍵管理の
原則: 暗号化したデータと 鍵を 分けて 保管する。 鍵には 使って よい 期間 (暗号期間)を 決める。 - 高度な
暗号化: 個人情報保護法の漏えい等の 報告では、 適切な 暗号化と 鍵の 管理が そろえば 報告の 対象外に なりうる。 - AWSと
CISSP: AWSではKMSでの 鍵の 管理 (データ鍵を さらに 別の 鍵で 暗号化する 「エンベロープ 暗号化」)、 CISSPでは 保存データの 保護と 鍵の ライフサイクルが 問われます。
確認問題
問1 ノートパソコンで
- ア ログイン中の
端末で、 ウイルスが ファイルを 外へ 送る - イ 電源を
切った 端末を 盗まれ、 ディスクを 抜き取られる - ウ 社員が
ファイルを 誤って 社外の アドレスに 送る - エ 共有フォルダの
権限設定の 誤りで、 他部署から 見られる
答えと解説
問2 社員18人の
- ア 各パソコンの
デスクトップに、 テキストファイルで 保存する - イ 社員それぞれの
私用の アカウントだけに 保存させる - ウ 会社が
管理する アカウントに 保存し、 閲覧できる 管理者を 限る - エ 紙に
印刷し、 各パソコンの ケースに 入れておく
答えと解説
問3
- ア 暗号化した
データを、 正しい 鍵で 元に 戻すこと - イ 鍵の
漏えいや 技術の 進歩に より、 暗号の 安全性が 損な われる こと - ウ 同じ
データから、 常に 同じ 長さの 値を 作る こと - エ 暗号化と
復号に、 同じ鍵を 使う 方式の こと
答えと解説
よくある質問
Windowsのパソコンは、最初から暗号化されていますか?
パスワード付きのZIPファイルは、ファイル暗号化に入りますか?
回復キーを見られる管理者が辞めたら、どうしますか?
暗号化の設問の回答づくりは任せて、確認だけに
Moshiruは、
参考にした資料
- 個人情報保護委員会
「『個人情報の 保護に 関する 法律に ついての ガイドライン』に 関する Q&A」 Q6-19 - 個人情報保護委員会
「個人情報の 保護に 関する 法律に ついての ガイドライン (通則編)」 (2026 年6 月一部 改正) - CRYPTREC
「CRYPTREC 暗号 リスト」 (CRYPTREC LS-0001-2022R2、 2026年3月) - NIST
「SP 800-57 Part 1 Rev. 5: Recommendation for Key Management」 (2020年5月) - Microsoft
「BitLocker 回復 キーを 見つける」 - Microsoft Learn「BitLocker recovery process」
- Apple
「Macで FileVaultを 使って データを 暗号化する」 (macOS ユーザガイド) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.1 (2025年4月)