会社のセキュリティ教科書 第4部 4-5
DMZ・検疫ネットワーク・認証VLANとは|ネットワークを分けて守る
公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太
こんなときに役立ちます
- 社内ネットワークを分けるべきか、構成図を見て考えたいとき
- 取引先のチェックシートで「ネットワークの分離」を聞かれたとき
- 工場の機器や来客用Wi-Fiが、事務所と同じネットワークにつながっていて不安なとき
読み終えたあと、社内でこう言えます
「うちのネットワークの区画分けを、構成図で整理しました」
結論:ネットワークを分けるのは、1か所が破られても、被害を全体に広げないためです。外に公開するサーバーはDMZに、来客用や工場の機器は事務所と別の区画に置きます。検疫ネットワークはつなぐ前に端末の状態を検査する仕組み、認証VLANは誰がつないだかで行き先の区画を変える仕組みです。小さな会社は、まず「来客用」「事務所」「重要なサーバー」の3つに分けるところから始めます。
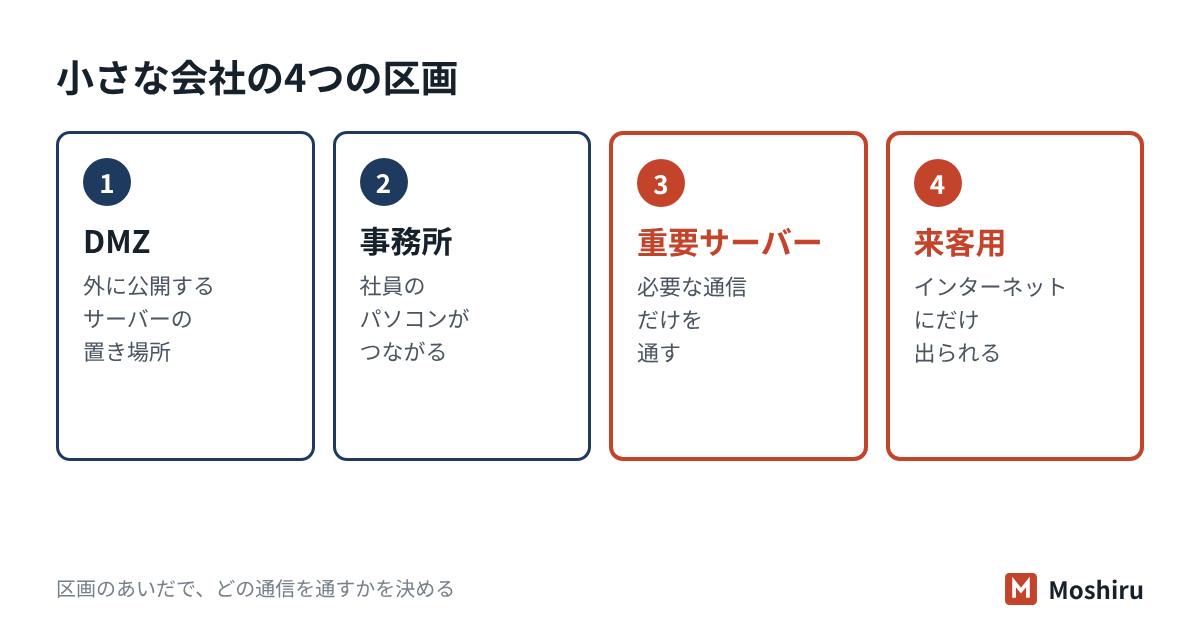
なぜ分けるのか:1台の感染を全体に広げない
小さな会社では、パソコンもファイルサーバーも複合機も来客用Wi-Fiも、全部が1つのネットワークにつながっていることがよくあります。これは、家の玄関から全部の部屋に鍵なしで入れる状態です。
この状態で1台のパソコンがウイルスに感染すると、同じネットワークにある機器へ次々に届きます。IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版も、公開サーバーや機密性の高い情報を扱うサーバー、工場など、用途と扱う情報が違うネットワークは分けて運用するよう求めています。
| 分けないと | 分けると |
|---|
| 来客の端末から、社内のファイルサーバーが見える。 | 来客用はインターネットにだけ出られる。 |
| 公開サーバーを乗っ取られると、そこから社内に入られる。 | 公開サーバーから社内への通信は、原則として通さない。 |
| 事務所のパソコンの感染が、工場の機械まで広がる。 | 工場の区画には、決めた通信しか入れない。 |
分けるだけでは足りません。区画のあいだで、どの通信を通すかを決めることが本体です。その役目はファイアウォールが担います。役割はファイアウォール・WAF・IDS・IPS・UTMの違いの節で説明しています。
DMZ:外に見せるサーバーの置き場所
DMZ(非武装地帯)は、インターネットに公開するサーバーを置くための区画です。NISTのファイアウォールの指針(SP 800-41 Rev.1)は、DMZをファイアウォールの1つの出入口として説明しています。DMZと社内のあいだの通信にも、ファイアウォールのルールがかかります。
考え方は、ビルの1階にある「来客と会う応接室」です。お客様は応接室には入れますが、そこから事務所へは進めません。通信のルールは、次のように決めます。
| 通信の向き | 通すか |
|---|
| インターネット → DMZ | 公開するサービスだけ通す(Webなど)。 |
| インターネット → 社内 | 通さない。 |
| DMZ → 社内 | 原則通さない。必要なものだけ個別に許す。 |
| 社内 → DMZ | 管理に必要な通信だけ通す。 |
なお、Webサイトをレンタルサーバーやクラウドで動かしている会社は、社内にDMZを作る必要がないことが多いです。公開サーバーがすでに社外にあるからです。社内にメールサーバーやWebサーバーを置いている場合に、DMZを考えます。
区画の分け方:配線を分けるか、VLANで分けるか
ネットワークの分け方には、大きく2つあります。総務省の公衆Wi-Fi提供者向けの手引きも、業務用と来客用を物理的に、またはVLANなどで論理的に分けるよう示しています。
| 分け方 | 中身 | 向いている場面 |
|---|
| 物理的に分ける | 回線や機器を別々にする。 | 工場の機械など、絶対に混ぜたくない区画。 |
| VLANで分ける | スイッチの設定で、1つの機器を仮想的に複数に分ける。 | 事務所内で、部署や用途ごとに分けたいとき。 |
VLANを使うには、VLANに対応したスイッチやルーターが必要です。家庭用の機器では設定できないことがあります。
検疫ネットワークと認証VLAN:つなぐ前に確かめる
区画を分けても、誰でもどの区画にもつなげるなら意味が薄れます。そこで、つなぐ前に端末や人を確かめる仕組みがあります。どちらも支援士試験のシラバスに用語として出ています。
検疫ネットワーク:つなぐ前の健康診断
検疫ネットワークは、空港の検疫のように、社内に入る前に端末の状態を検査する仕組みです。流れは次のとおりです。
- パソコンを社内ネットワークにつなぐと、まず検査用の区画に入れられる。
- OSの更新やウイルス対策ソフトの状態が、会社の決まりに合っているかを調べる。
- 合わなければ、隔離した区画で更新などを済ませる。
- 合格したら、業務用の区画につながる。
しばらく使っていなかったパソコンや、出張から戻ったパソコンが、古いまま社内につながるのを防ぎます。
認証VLAN:誰かによって行き先を変える
認証VLANは、つないだ人や端末を認証し、その結果で入れる区画(VLAN)を変える仕組みです。土台には、IEEE 802.1X(ネットワークの入口で認証する規格)と、RADIUSなどの認証サーバーを使います。
| つないだ人・端末 | 入れる区画の例 |
|---|
| 経理の社員 | 経理のVLAN(会計サーバーに届く) |
| 営業の社員 | 営業のVLAN(顧客管理に届く) |
| 認証できない端末 | どこにも入れない、または来客用だけ |
同じ会議室の差し込み口やWi-Fiでも、人によって届く先が変わります。無線LANで人ごとに認証する方法は無線LANのセキュリティの節で説明しています。
小さな会社の構成例と、構成図の見方
検疫ネットワークや認証VLANは、仕組みを入れて運用する手間がかかります。社員が数十人の会社では、まず区画を分けるところまでで十分なことも多いです。次の表は目安です。
| 会社の姿(架空) | 分ける区画の例 |
|---|
| 社員10人の設計事務所。クラウド中心、社内にNASが1台 | 事務所/来客用Wi-Fi。NASには必要な人だけアクセス権を付ける。 |
| 社員30人の製造業。事務所と工場がある | 事務所/工場の機械/来客用Wi-Fi。工場へは決めた通信だけ通す。 |
| 社員60人の小売業。社内にサーバーと監視カメラがある | 事務所/サーバー/カメラなどの機器/来客用Wi-Fi。サーバー区画へは業務に必要な通信だけ。 |
| 社員90人。社内にWebサーバーを置いている | 上の区画に加えてDMZ。人の出入りが多ければ認証VLANを検討する。 |
たとえば社員30人の製造業では(架空の例)
社員30人の部品メーカーで、構成図を描いてみたとします。事務所のパソコン、工場の生産設備、来客用Wi-Fi、図面を置くファイルサーバーが、全部1台のルーターの下に並んでいました。この会社では、まず来客用Wi-Fiをゲスト機能で切り離します。次に、VLAN対応のスイッチで工場の設備を別の区画にし、事務所からは保守に必要な通信だけを通します。
手元の構成図を見るときは、次の問いに答えてみてください。
- インターネットから直接届く機器(公開サーバー、VPN機器など)はどれか。
- 来客や業者の端末がつながる場所はどこか。社内の機器が見えていないか。
- 止まると業務が止まる機器(工場、レジ、受発注)はどの区画にあるか。
- 重要な情報を置いたサーバーに、全員のパソコンから届いていないか。
- 区画のあいだの通信のルールを、誰が決めて、いつ見直しているか。
工場のネットワークについては、IPAのガイドラインも経済産業省の工場向けの指針を参照するよう案内しています。外から入れる入口はVPN機器の点検の記事で確かめられます。
チェックシートではこう聞かれる
| よくある設問 | 答え方の例 |
|---|
| 社内ネットワークは、用途や重要度に応じて分離されていますか。 | はい。事務所・工場・来客用の3つに分け、区画のあいだは必要な通信だけを許可しています。 |
| 外部に公開するサーバーは、社内ネットワークと分けていますか。 | はい。Webサイトは外部のレンタルサーバーで運営し、社内には公開サーバーを置いていません。 |
| 許可されていない機器の社内ネットワークへの接続を防いでいますか。 | いいえ。現在は仕組みがなく、〇月までに業務用Wi-Fiを利用者ごとの認証に切り替える予定です。 |
| ネットワーク構成図を作成し、最新に保っていますか。 | はい。総務担当が構成図を管理し、機器を入れ替えたときと年1回更新しています。 |
「公開サーバーを社内に置いていない」は、DMZの設問に対する誠実な答え方の1つです。チェックシートの回答の書き方も参考にしてください。
試験ではここが問われる
SG・支援士・Security+ 3・CISSP 4
- DMZ:公開サーバーを置く区画。インターネットからも社内からも、ファイアウォールで隔てる。DMZから社内への通信は原則として遮断します。
- 検疫ネットワーク:接続する端末のパッチやウイルス対策の状態を検査し、合格するまで隔離区画に置く仕組み。
- 認証VLAN:IEEE 802.1XとRADIUSなどで利用者を認証し、結果に応じてVLANを割り当てる仕組み。
- 分ける目的:被害の範囲を限ること(横への広がりを防ぐ)。分けただけでなく、区画間の通信を制御して初めて意味があります。
- 紛らわしい対:VLAN(同じ拠点のネットワークを仮想的に分ける)とVPN(離れた拠点を暗号化した通信でつなぐ)。
確認問題
問1 DMZに置くものとして、最も適切なものはどれですか。
- ア 経理データを保存するファイルサーバー
- イ インターネットに公開するWebサーバー
- ウ 社員のパソコン
- エ 工場の生産設備
答えと解説
正解:イ DMZは外に公開するサーバーの置き場所です。経理データや社員のパソコン、工場の設備は外に見せないものなので、社内の別の区画に置きます。
問2 社員50人の建設会社(架空)では、長期出張から戻ったパソコンが、OSの更新が止まったまま社内につながることが問題になっています。この問題に最も直接効く仕組みはどれですか。
- ア DMZ
- イ 検疫ネットワーク
- ウ WAF
- エ 来客用Wi-Fiのプライバシーセパレータ
答えと解説
正解:イ 検疫ネットワークは、つなぐ前に端末の更新状態などを検査し、合格するまで隔離します。DMZは公開サーバーの置き場所、WAFはWebサイトの守りです。エは来客の端末どうしの通信を止める機能です。
問3 認証VLANの説明として、最も適切なものはどれですか。
- ア 離れた拠点どうしを、暗号化した通信でつなぐ
- イ 利用者を認証し、その結果に応じて接続するVLANを割り当てる
- ウ Webサイトへの通信の中身を検査し、攻撃を止める
- エ すべての端末を1つのネットワークにまとめる
答えと解説
正解:イ 認証VLANは、IEEE 802.1Xなどで利用者を確かめ、その人に合った区画につなぎます。アはVPN、ウはWAFの説明です。エは分ける考え方と逆です。
よくある質問
社員10人ほどでも、ネットワークを分ける必要はありますか?
来客にWi-Fiを貸しているなら、少なくとも来客用は分けてください。多くのWi-Fiルーターのゲスト機能で実現できます。そのほかの区画は、社内にサーバーや工場の機械があるかで決めます。
構成図がありません。何から描けばよいですか?
インターネットの回線から順に、ルーター、スイッチ、Wi-Fi、サーバー、プリンターなどを紙に並べるだけで十分です。機器の名前と置き場所、誰が管理しているかを書き添えます。正確さより、全体が見えることが大事です。
クラウド中心の会社でも、分ける意味はありますか?
あります。社内に残る複合機やNAS、来客用Wi-Fiは分ける対象です。また、クラウドの中でも、公開する部分と内部の部分を分ける考え方は同じです。クラウドではアカウントの守りも重要になります。
参考にした資料
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)
- NIST「SP 800-41 Rev. 1 Guidelines on Firewalls and Firewall Policy」(2009年9月)
- IEEE「IEEE 802.1X-2020 Port-Based Network Access Control」(2020年2月)
- 総務省「安全な公衆Wi-Fiの提供に向けて セキュリティ対策の手引き(Wi-Fi提供者向け)」(2025年2月版)
- IPA「情報処理安全確保支援士試験 シラバス 追補版(科目A-2)」Ver.4.0(2023年)