会社の
残留リスクとは|リスク受容を経営者に判断してもらう文書の書き方とひな形
こんな
- 対策しないと
決めたリスクを、 社長に 判断して もらう 文書を 書く とき - 予算が
足りず、 すべての リスクに 対策できないと 分かった とき - SGや
CISMの 勉強で、 残留 リスク・リスク 受容・リスク 所有者の 関係を 押さえたい とき
読み終えた
「対策しないと
結論:残留リスクとは、
残留リスクとは?保有リスク・リスク受容との関係
情報セキュリティの
| 用語 | 意味 | 注記の |
|---|---|---|
| 残留リスク | リスク対応の | まだ |
| リスク受容 | 特定の | 受け入れた |
| リスク所有者 | リスクを | ― |
残留リスクには
注記に
残留リスクの受け入れは誰が決める?
受け入れを
- 経済産業省
「サイバー 経営者がセキュリティ 経営 ガイドライン Ver3.0」 (2023年3月): 指示すべき 事項と して、 リスク対応計画を 作らせ、 対応後の 残留リスクを 識別させる ことを 挙げています。 - JIS Q 31000:2019:意思決定者や
関係者は、 対応後の 残留リスクの 性質と 程度を 知って おくことが 望ましいと しています。 - NIST CSF 2.0
(2024年2月): 統治の項目で、 リスク選好 (どこまでの リスクを 取るか)と リスク許容度を 表明し、 伝える ことを 求めています。
中小企業では、
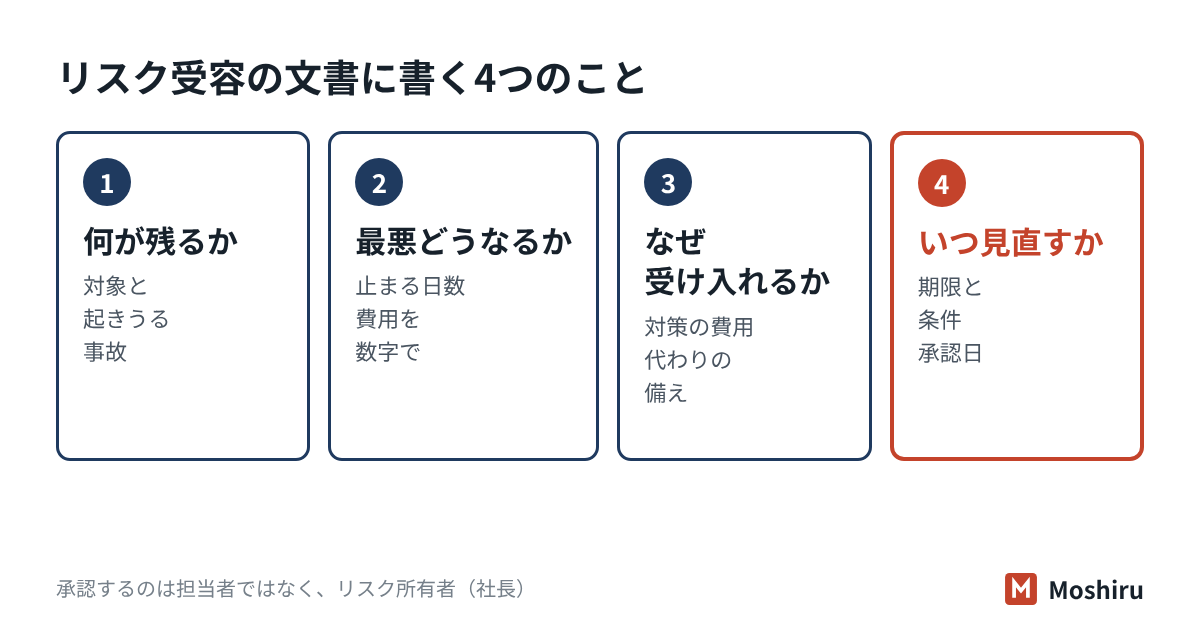
リスク受容の文書に何を書く?ひな形
受容の
| 項目 | 書く | 記入例 |
|---|---|---|
| 番号・起案日 | 管理の | R-03 2026 |
| 対象 | 情報資産または | 旧型の |
| 残る | 何が | サポートの |
| いまの | すでに | インターネットから |
| 対応後の | 評価の | 重要度2× |
| 受け入れる | 対策しない・できない | 装置の |
| 最悪の | 起きた | 検査工程が |
| 受け入れの | 前提が | ネットワークに |
| 見直しの | 日付と、 | 来期の |
| 起案者・承認者 | 名前と | 起案:総務課長 承認:代表取締役 |
リスク値の
社長に判断してもらう書き方のコツは?
社長は、
- 結論を
先に 「次の書く: リスクを、 来期まで 受け入れる ことの 承認を お願いします」と 冒頭で 書きます。 - 選択肢を
並べる: 「対策するなら800万円」 「受け入れるなら 最悪 5日停止」のように、 比べられる 形にします。 - 金額と
日数で 「重大な書く: 影響」ではなく、 止まる 日数や 対応の 費用で 示します。 - 条件と
期限を 無期限のつける: 受け入れに せず、 見直す日と、 前提が 崩れた ときの 扱いを 書きます。 - 承認の
証拠を 押印、残す: メールの 返信、 ワークフローの 記録など、 後から 確かめられる 形にします。
たとえば社員30人の金属加工業では(架空の例)
総務課長が、
受け入れたリスクは、いつ見直す?
JIS Q 27000:2019は、
- 文書に
書いた 見直しの 期限が 来た とき - 受け入れの
条件が 崩れた とき (ネットワークに つなぐ、 利用者が 増えるなど) - 同じ
種類の 事故が、 自社や 同業で 起きた とき - 取引先から、
その 対策を 契約や 条件と して 求められた とき - 対策の
費用が 下がった、 または 予算が ついた とき
見直しの
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 対策後に | はい。 |
| 受け入れた | はい。 |
| 当社の | はい。 |
対策できていない
試験ではここが問われる
- 残留リスクの
定義: リスク対応後に残っている リスク。 JIS Q 27000では 「保有リスク」とも いい、 まだ 特定されていないリスクを 含みうると されています。 - 誰が
受け入れるか: ISO/IEC 27001では、残留リスクの 受容は リスク所有者が 承認します。 担当者や 監査人が 決める ものではありません。 - リスク受容は
「情報に 知らずに基づく」 判断: 放置する ことは 受容ではありません。 受け入れた リスクは 監視と 見直しの 対象です。 - リスク選好と
許容度: CISMでは、経営が 決めるリスク選好 (取って よいリスクの 量)と、 それに 沿った 受容の 判断が 重視されます。 - 英語:residual risk
(残留リスク)、 risk acceptance (リスク受容)、 risk owner (リスク所有者)、 risk appetite (リスク選好)。
確認問題
問1 JIS Q 27000:2019に
- ア リスク対応の
前に 存在する、 すべての リスク - イ リスク対応の
後に 残っている リスクで、 未特定の リスクも 含みうる - ウ 保険で
移転した ため、 自社には 残らないリスク - エ 経営者が
まだ 承認していない、 対策中の リスク
答えと解説
問2 社員25人の
- ア 対策しない
こと自体が、 規格で 禁止されている - イ リスクに
責任と 権限を 持つ人が、 内容を 知ったうえで 受け入れを 判断していない - ウ 複合機は
情報資産ではないため、 評価の 対象外である - エ 担当者が
リスク 所有者なので、 問題は ない
答えと解説
問3 受け入れた
- ア 受け入れの
前提だった 「ネットワークに つなが ない」 状態が 変わった - イ 同業他社で、
同じ 種類の 事故が 報道された - ウ 文書に
書いた 見直しの 期限が 来た - エ 承認した
社長が、 文書を 読み返していない
答えと解説
よくある質問
残留リスクをゼロにすることはできますか?
リスク受容の承認は、口頭でもよいですか?
リスク保有とリスク受容は、同じ意味ですか?
この記事のまとめ
- 残留リスクは、
リスク対応の あとに 残るリスクで、 ゼロには なりません。 - 受け入れを
決めるのは リスク所有者で、 中小企業では ふつう 社長です。 担当者は 判断の 材料を そろえます。 - 受容の
文書には、 残る リスク・ 最悪の 場合・理由・条件・ 見直し期限・承認を 1枚で 書きます。
できていない項目の書き方は任せて、確認だけに
Moshiruは、
参考にした資料
- 日本産業標準調査会
(JISC) 「JIS Q 27000:2019 情報技術- セキュリティ 技術-情報 セキュリティ マネジメントシステム-用語」 (2019年) ※JIS検索から 閲覧 - ISO
「ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection — Information security management systems — Requirements」 (2022 年10 月) - 日本産業標準調査会
(JISC) 「JIS Q 31000:2019 リスクマネジメント-指針」 (2019年) ※JIS検索から 閲覧 - 経済産業省・IPA
「サイバー セキュリティ 経営 ガイドライン Ver3.0」 (2023年3月) - NIST
「The NIST Cybersecurity Framework (CSF) 2.0」 (2024年2月) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.1 (2025年4月)