会社の
リスクアセスメントのやり方|特定・分析・評価の手順とリスクマトリックス
こんな
- 対策の
優先順位を 決めたい とき/リスク評価の 設問に 答える とき - IPAの
サンプルで 出した 「リスク値」の 意味を、 社長に 説明したい とき - SGや
支援士、 CISSPの 勉強で、 定性的分析と 定量的分析の 違いを 押さえたい とき
読み終えた
「リスクマトリックスで、
結論:リスクアセスメントとは、
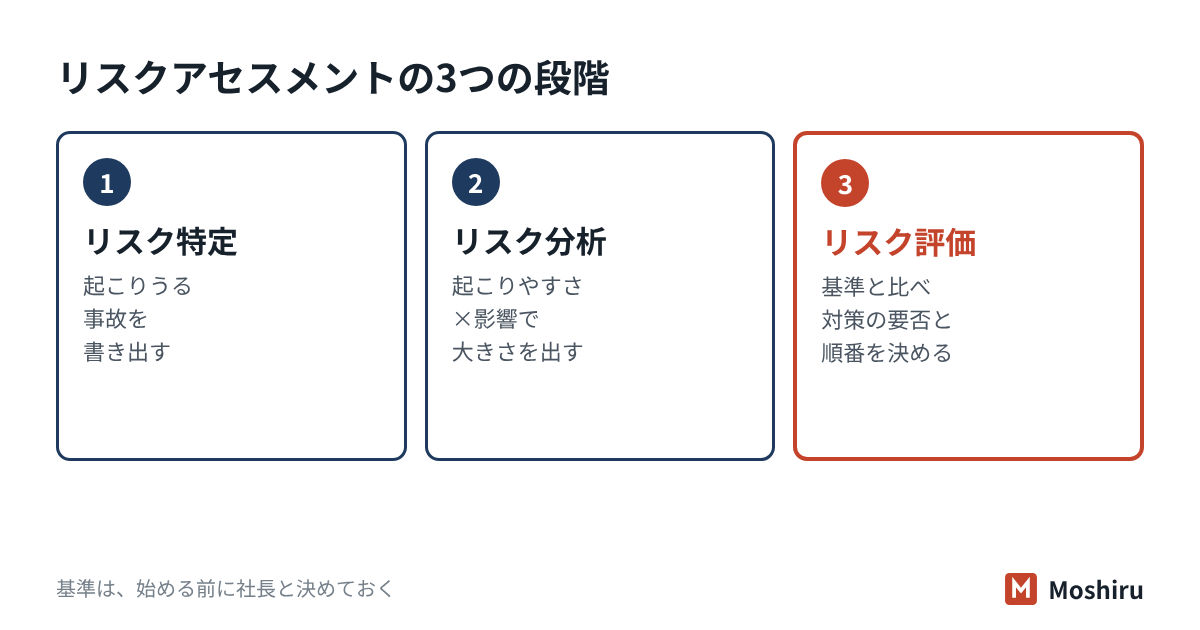
リスクアセスメントとは?3つの段階
リスクマネジメントの
| 段階 | 規格での | 会社で |
|---|---|---|
| リスク | リスクを | 情報資産ごとに、 |
| リスク分析 | リスクの | 起こりやすさと |
| リスク評価 | 分析の | 決めた |
JIS Q 27000:2019は、
特定の
最初に決める「リスク基準」とは?
リスク基準とは、
米国の
| リスクの | 基準の |
|---|---|
| 大(9〜6) | 必ず |
| 中 | 1年以内に |
| 小 | 原則と |
着手の
リスクマトリックスの作り方:IPAの「重要度×被害発生可能性」
リスクマトリックスとは、
- 重要度
(3〜1): 情報資産台帳で付けた、 機密性・完全性・可用性の 最大値です。 - 脅威
(3〜1): 対策しない場合に 事故の 原因が どれくらい 起きるか。 3は 「いつ 起きても おかしくない」、 2は 「年に 数回程度」、 1は 「通常は 起きない」です。 - 脆弱性
(3〜1): 対策の状況。 3は 「ほぼ無防備」、 2は 「部分的に 実施」、 1は 「必要な 対策を すべて 実施」です。 - 被害発生
可能性 脅威と(3〜1): 脆弱性から 求めます。 IPAの 「リスク値算定」 シートが 自動で 計算します。 - リスク値:重要度×被害発生
可能性。 9〜6が 大、 4が 中、 3〜1が 小です。
| 重要度\被害発生 | 3 | 2 | 1 |
|---|---|---|---|
| 3 | 9 大 | 6 大 | 3 小 |
| 2 | 6 大 | 4 中 | 2 小 |
| 1 | 3 小 | 2 小 | 1 小 |
シートの
定性的分析と定量的分析の違いは?
リスク分析には、
| 方法 | 測り方 | 向いている |
|---|---|---|
| 定性的分析 | 3段階・5 | 数字の |
| 定量的分析 | 損失額×発生回数などの | 対策の |
定量的分析で
たとえば、
4つの進め方:ベースラインから資産ベースまで
IPAの
| 進め方 | 特徴 |
|---|---|
| ベースラインアプローチ | 既存の |
| 非形式的アプローチ | 担当者や |
| 資産ベースの | 資産ごとに |
| 組合せアプローチ | 複数を |
中小企業では、
社員40人の会社でやってみると(架空の例)
社員40人の
| 情報資産・保存先 | 重要度 | 脅威 | 脆弱性 | リスク値 |
|---|---|---|---|---|
| 取引先の | 3 | 3 | 3 | 9 大 |
| 顧客リスト・営業の | 3 | 2 | 3 | 6 大 |
| 見積書・共有 | 2 | 2 | 2 | 2 小 |
| 製品 | 2 | 3 | 1 | 2 小 |
ファイルサーバーは
チェックシートではこう聞かれる
| よく | 答え方の |
|---|---|
| 情報セキュリティの | はい。 |
| リスクを | はい。 |
| 評価結果に | はい。 |
| リスクアセスメントの | いいえ。 |
実施していない
試験ではここが問われる
- 3段階の
順番: リスク特定→リスク 分析→リスク 評価。 この 全体が リスクアセスメントで、 リスク対応は 含みません。 - 紛らわしい
対: リスク分析は「大きさを 決める」こと、 リスク評価は 「基準と 比べて 受け入れられるか 決める」 ことです。 - リスクレベル:結果
(影響)と 起こりやすさの 組み合わせで 表す、 リスクの 大きさ。 - 定量的分析:ALE=SLE×ARO。
SLEは 1回の 損失額、 AROは 年間の 発生回数。 Security+や CISSPでは 計算問題が 出ます。 - 4つの
アプローチ: ベースライン・非形式的・詳細 (資産ベース)・組合せの 長所と 短所。
確認問題
問1 JIS Q 27000:2019に
- ア リスクを
発見し、 認識し、 記述する プロセス - イ リスクの
特質を 理解し、 リスクレベルを 決定する プロセス - ウ リスク分析の
結果を リスク基準と 比べ、 受け入れられるかを 決める プロセス - エ リスクを
修正する プロセス
答えと解説
問2 社員35人の
- ア 25万円
- イ 50万円
- ウ 200万円
- エ 800万円
答えと解説
問3 IPAの
- ア 小
(3〜1) - イ 中
(4) - ウ 大(9〜6)
- エ 判定できない
答えと解説
よくある質問
リスクアセスメントは、どのくらいの頻度で行えばよいですか?
リスク分析とリスクアセスメントは、同じ意味ですか?
リスク値の「中」や「小」は、対策しなくてよいのですか?
この記事のまとめ
- リスクアセスメントは、
リスク 特定・リスク 分析・リスク 評価の 3段階で 進めます。 - 始める
前に、 どの 大きさから 対策するかの 基準を 社長と 決めて おきます。 - 中小企業は、
IPAの 「重要度×被害発生 可能性」の マトリックスから 始めると 無理が ありません。
リスク評価の設問は任せて、確認と提出だけに
Moshiruは、
参考にした資料
- 日本産業標準調査会
(JISC) 「JIS Q 31000:2019 リスクマネジメント-指針」 (2019年) ※JIS検索から 閲覧 - 日本産業標準調査会
(JISC) 「JIS Q 27000:2019 情報技術- セキュリティ 技術-情報 セキュリティ マネジメントシステム-用語」 (2019年) ※JIS検索から 閲覧 - ISO
「ISO/IEC 27005:2022 Information security, cybersecurity and privacy protection — Guidance on managing information security risks」 (2022 年10 月) - IPA
「中小企業の 情報 セキュリティ 対策 ガイドライン」第4.0版 (2026 年3 月)と 付録6 「資産管理台帳 (サンプル)」 - NIST
「The NIST Cybersecurity Framework (CSF) 2.0」 (2024年2月) - IPA
「情報 セキュリティ マネジメント 試験 シラバス」 Ver.4.1 (2025年4月)