Moshiru

会社のセキュリティ教科書 第5部 5-2

リスクの種類とは|財産損失から地政学リスク・サプライチェーンリスクまで

公開:2026年10月15日/最終更新:同/Moshiru 岡﨑 悠太

こんなときに役立ちます

  • 自社にどんなリスクがあるか、抜け漏れなく洗い出したいとき
  • 社長に「何が起きると、会社はどう損をするのか」を整理して伝えたいとき
  • SGや支援士の勉強で、財産損失・責任損失などの用語を事例で覚えたいとき

読み終えたあと、社内でこう言えます

「うちのリスクを、損失の形と原因の表で洗い出しました」

結論:リスクの種類とは、会社が受ける損失を「損失の形」と「原因」で分けた整理です。損失の形は財産損失・責任損失・純収益の喪失・人的損失の4つに分けるのが基本です。原因の側には、オペレーショナルリスク、サプライチェーンリスク、地政学的リスクなどがあります。洗い出しでは、損失の形と原因を縦横に並べた表を作ると、抜け漏れが減ります。

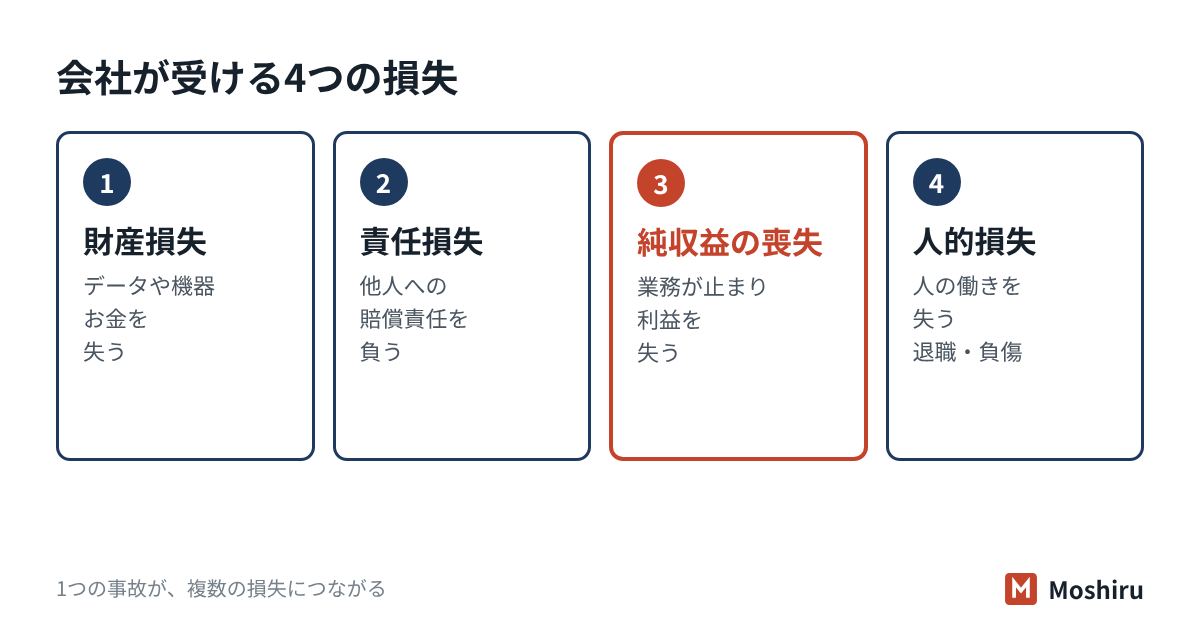
会社のリスクは、財産損失・責任損失・純収益の喪失・人的損失の4つの損失の形で整理できる

そもそもリスクとは?規格の定義

JIS Q 27000:2019は、リスクを「目的に対する不確かさの影響」と定義しています。注記では、影響には好ましい方向と好ましくない方向の両方があるとしています。

情報セキュリティでは、主に好ましくない方向を扱います。同じ規格の注記は、情報セキュリティリスクを次のように説明しています。

一般に、損失だけが生じるリスクを「純粋リスク」、損も得もありうるリスクを「投機的リスク」と呼んで分けます。火災や情報漏えいは純粋リスク、新しい事業への投資は投機的リスクの例です。この節で扱うのは、主に純粋リスクです。

損失の形で分けると?財産損失・責任損失・純収益の喪失・人的損失

情報処理推進機構(IPA)の情報セキュリティマネジメント試験(SG)のシラバスVer.4.1は、リスクの種類として次の4つの損失を挙げています。中小企業の例と合わせて整理します。

損失の形意味中小企業での例
財産損失会社の財産が失われる・壊れるノートPCの盗難、ランサムウェアでのデータ消失、偽の請求での誤送金
責任損失他人に損害を与え、賠償などの責任を負う預かった顧客情報が漏れ、お詫びと賠償が必要になる
純収益の喪失業務が止まり、得られたはずの利益を失う受注システムが3日止まり出荷できない、取引先から取引を止められる
人的損失人の死傷や退職で、その人の働きを失うパソコンに詳しい唯一の担当者が急に退職し、管理者のパスワードが分からない

1つの事故が、複数の損失につながることもよくあります。ランサムウェアの被害なら、データを失い(財産損失)、出荷が止まり(純収益の喪失)、預かった情報が漏れれば賠償(責任損失)も生じます。被害額の見積もり方は対策しない場合の損失の見積もりにまとめています。

原因で分けるリスク:オペレーショナルリスクからSNSまで

損失の形とは別に、「何が原因で起きるか」でも分けられます。SGのシラバスに挙がっている主なものは次のとおりです。

リスクどんなものか例
オペレーショナルリスク人・手順・システムの不備から生じる損失メールの誤送信、設定ミス、手順の抜け
外部サービス利用のリスククラウドなど他社のサービスに頼ることで生じるクラウドの障害、サービスの終了、設定の誤り
SNSによる情報発信のリスク投稿が意図せず広まり、信用を損なう社員の私的な投稿から、取引先の情報が分かってしまう
モラルハザード守られていると思うことで、注意が緩む保険に入ったから大丈夫と考え、更新や点検を怠る

クラウドが止まったときの備えはクラウドが止まったときの手引きに、社員のSNS投稿のルールは情報倫理の節にまとめています。

サプライチェーンリスクと地政学的リスクとは?

この2つは、自社だけでは防ぎきれない外側から来るリスクです。IPAが2026年1月29日に公表した「情報セキュリティ10大脅威 2026」の組織編では、次の順位でした。

順位脅威(組織編)
2位サプライチェーンや委託先を狙った攻撃
6位地政学的リスクに起因するサイバー攻撃(情報戦を含む)

サプライチェーンリスク:取引先経由で被害が届く

サプライチェーンリスクとは、取引先や委託先で起きた事故が、自社に及ぶリスクです。経済産業省は「サイバーセキュリティ経営ガイドライン Ver3.0」を2023年3月に公表しました。この中で、部品の取引だけでなく、クラウドサービスの利用やシステム同士の連携もサプライチェーンに含まれるとしています。中小企業は、被害を受ける側にも、大企業への入口として狙われる側にもなります。仕組みと対策はサプライチェーンリスクの節で扱います。

地政学的リスク:国どうしの対立がサイバー攻撃に表れる

地政学的リスクとは、国や地域の対立・紛争が、事業に影響するリスクです。サイバーの分野では、国家が関わるとみられる攻撃や、偽情報による世論への働きかけが含まれます。同じガイドラインも、リスクの洗い出しで地政学の知見を活かすことや、偽情報・海外での法令違反を考えることに触れています。

海外に工場や取引先がある会社は、現地の拠点を経由した侵入や、海外の法令への対応も検討の対象になります。攻撃者の種類は脅威の主体の節で整理しています。

自社のリスクを抜け漏れなく洗い出すには?

おすすめは、縦に原因、横に損失の形を並べた表を1枚作ることです。マスを1つずつ埋めると、考えていなかった組み合わせに気づけます。

  1. 守る対象を決める:情報資産台帳から、重要度の高い情報と業務を5〜10個選びます。
  2. 原因を縦に並べる:攻撃、誤操作、内部不正、クラウドの障害、取引先の事故、災害などを書きます。
  3. 損失の形を横に並べる:財産・責任・純収益・人的の4列にします。
  4. マスに具体的な出来事を書く:「取引先の事故×純収益」なら「部品の受発注システムが止まる」のように書きます。
  5. 大きさは次の段階で測る:ここでは挙げることに集中し、評価はリスクアセスメントで行います。

たとえば社員30人の食品製造業では(架空の例)

原因財産責任純収益人的
ランサムウェア生産データ消失取引先情報の漏えい出荷停止担当者の長時間対応
委託先の事故―通販の顧客情報の漏えい通販サイトの停止―
担当者の退職――設定変更ができない管理の知識が失われる

この会社では、通販サイトを外部に任せていたため、委託先の事故が自社の責任損失になることに気づきました。委託先の管理は委託先管理の設問の答え方も参考にしてください。

チェックシートではこう聞かれる

よくある設問答え方の例
情報セキュリティに関するリスクを洗い出していますか。はい。重要な情報資産ごとに、攻撃・誤操作・委託先の事故などの原因と損失を一覧にし、年1回見直しています。
委託先や取引先に起因するリスクを考慮していますか。はい。委託先の一覧を作り、預けている情報と停止時の影響を記録しています。
クラウドサービスの停止を想定した対策はありますか。はい。主要なデータを別の場所にバックアップし、停止時の連絡手段を決めています。
海外拠点や海外の委託先に関するリスクを評価していますか。いいえ。海外拠点はなく、海外の委託先も利用していないため、対象外としています。

対象外の設問も、理由を1文添えると相手が判断しやすくなります。書き方はチェックシートの回答の書き方にまとめています。

試験ではここが問われる

SG・支援士・Security+ 5・CISM 2

  • 4つの損失:財産損失(自社の財産)、責任損失(他人への賠償)、純収益の喪失(止まって失う利益)、人的損失(人の働き)。事例からどれに当たるかが問われます。
  • リスクの定義:JIS Q 27000では「目的に対する不確かさの影響」。好ましい方向の影響も含みます。
  • 情報セキュリティリスク:脅威が脆弱性につけ込んで損害を与える可能性。資産・脅威・脆弱性の3つの関係で覚えます。
  • モラルハザード:保険などで守られていることで、注意や対策が緩むこと。
  • サプライチェーン:部品の流れだけでなく、クラウドやシステム連携、委託先も含めて考えます。

確認問題

問1 顧客から預かった個人情報が漏えいし、顧客に損害賠償を支払いました。この損失の分類として、最も適切なものはどれですか。

  1. ア 財産損失
  2. イ 責任損失
  3. ウ 純収益の喪失
  4. エ 人的損失
答えと解説
正解:イ 他人に損害を与えて賠償する責任を負うのが責任損失です。アは自社の財産が失われる損失、ウは業務が止まって利益を失う損失、エは人の働きを失う損失です。

問2 社員12人の設計事務所(架空)で、サイバー保険に加入したあと、所長が「保険があるのでOSの更新は急がなくてよい」と言い始めました。この状態を表す言葉として、最も適切なものはどれですか。

  1. ア リスク回避
  2. イ モラルハザード
  3. ウ 地政学的リスク
  4. エ オペレーショナルリスクの移転
答えと解説
正解:イ 守られていると感じることで注意や対策が緩むのがモラルハザードです。アはリスクのもとになる活動をやめることで、ここでは何もやめていません。ウは国家間の対立に関わるリスクです。エは保険の効果の説明で、緩みの問題を指していません。

問3 サプライチェーンリスクの説明として、最も適切なものはどれですか。

  1. ア 自社の社員が、私物のUSBメモリで情報を持ち出すリスク
  2. イ 取引先・委託先・利用するクラウドなどで起きた事故が、自社に及ぶリスク
  3. ウ 為替の変動で、輸入する部品の価格が上がるリスク
  4. エ 社内のサーバーが、停電で止まるリスク
答えと解説
正解:イ 自社とつながる外部の組織やサービスを経由して被害が届くのがサプライチェーンリスクです。アは内部不正、エは自社設備の可用性の問題です。ウは市場の価格変動のリスクで、情報セキュリティの文脈のサプライチェーンリスクとは別です。

よくある質問

リスクと脅威は、何が違いますか?
脅威は事故の原因で、リスクはその原因が弱点につけ込み、損害を与える可能性です。たとえば「ランサムウェア」は脅威で、「更新していないPCがランサムウェアに感染し、出荷が止まる可能性」がリスクです。対策を考えるときは、リスクの形で書くと具体的になります。
小さな会社でも、地政学的リスクを考える必要がありますか?
海外との取引がなくても、無関係とは言い切れません。国家が関わるとみられる攻撃は、取引先の大企業や重要なインフラにつながる中小企業を経由することがあるためです。まずは大口の取引先とのつながりを把握し、基本の対策を固めることから始めます。
リスクの洗い出しは、どのくらいの頻度で行えばよいですか?
年1回の見直しに加え、新しいクラウドの導入や委託先の変更など、仕組みが変わったときに行います。SGのシラバスも、新しい脅威や組織・システムの変更に伴うリスクを特定することを求めています。大きな事故の報道を見たときに、自社に当てはめて確かめるのも効果的です。

この記事のまとめ

洗い出した表で、取引先への回答を固める

Moshiruは、打合せなしでテキストだけでお受けします。取引先から届いたセキュリティチェックシートのうち、リスクの洗い出しや委託先の管理を問う設問に、御社の実態に合わせた回答を作ってお返しします。対象外の設問の書き方も添えます。

回答代行を見る20問まで1.5万円・打合せなしメニューにないことを頼む文面で合意するまで料金はかかりません

参考にした資料

  1. IPA「情報セキュリティマネジメント試験 シラバス」Ver.4.1(2025年4月)
  2. 日本産業標準調査会(JISC)「JIS Q 27000:2019 情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語」(2019年)※JIS検索から閲覧
  3. IPA「情報セキュリティ10大脅威 2026」(2026年1月)
  4. 経済産業省・IPA「サイバーセキュリティ経営ガイドライン Ver3.0」(2023年3月)
  5. IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)